医疗保健网络攻击日益增多。
零信任是一种以“永不信任,始终验证”为原则的安全模型,也是防范医疗保健网络攻击时应采取的一种方法。
零信任的7大支柱可通过多种方式部署和实施,以保护医疗环境中的数据通道并实现威胁响应自动化。
随着医疗机构持续推进数字化转型,一点已变得十分清楚:如果支撑患者照护的数字系统受到威胁,患者福祉就无法被置于首位。根据《美国医学会杂志》的数据,美国医院和医疗系统遭受网络攻击的频率在2016年至2021年间增长了一倍以上。增长了一倍以上(2016年至2021年)。
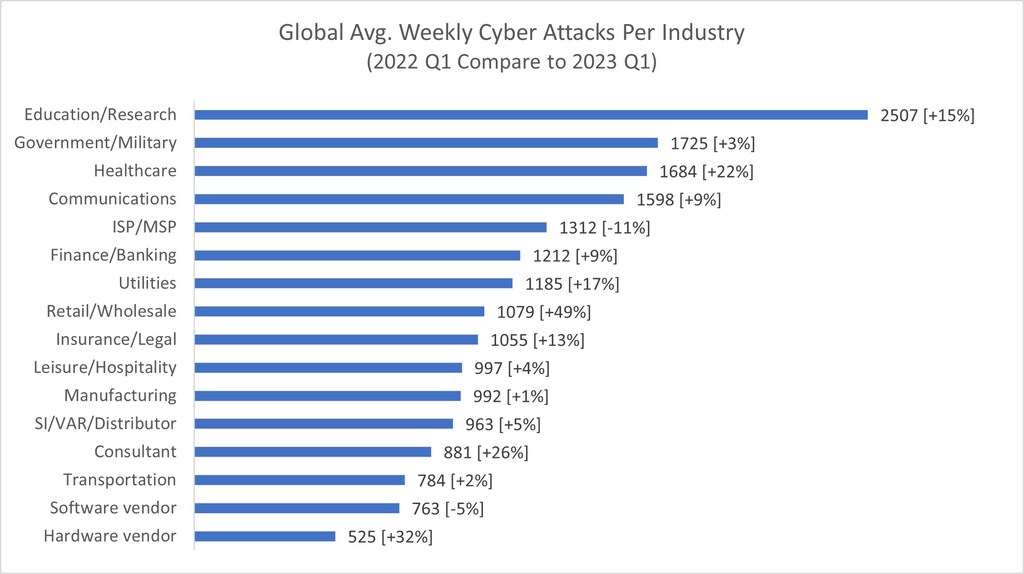
研究Check Point Software Technologies的研究证实了这一趋势。该研究显示,2023年第一季度,医疗行业平均每周遭受1,684次攻击,同比增长22%。这使医疗行业成为2023年第三大受攻击行业,排在金融、保险和通信行业之前。
这些统计数据令人担忧,但其原因可以解释。医疗行业掌握着大量数据,堪称名副其实的“数据金矿”,而其中大部分数据是通过极易被利用的传统IT系统管理的。医疗信息与管理系统协会(Healthcare Information and Management Systems Society)开展的一项调查发现,73%的医疗服务提供机构使用传统IT系统。这些系统维护成本高昂,且常常存在大量安全漏洞。这使该行业成为勒索软件运营者易于下手、且可能获利丰厚的目标。但这一脆弱性不仅仅源于软件和系统,也与各机构如何管理数据和设备有关。
世界经济论坛如何应对日益严峻的网络安全挑战?
网络安全中心为各方领导人提供了一个可信赖的平台,帮助他们共同厘清不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过推动跨行业合作与洞见共享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
零信任原则
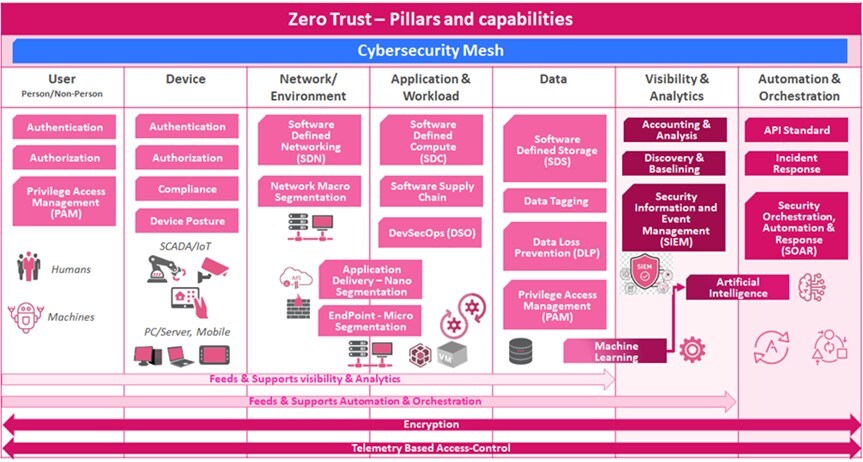
在医疗等行业的网络韧性方面,责任存在分工。一方面,我们需要安全执行;另一方面,我们需要网络控制与策略。这一点在“零信任七大支柱”中体现得最为明显,该框架由Forrester和美国国家标准与技术研究院(NIST)框架定义。
零信任是一种以“永不信任,始终验证”为原则的安全模型。这意味着,即使资源和数据位于网络边界之内,也绝不能想当然地认为访问是安全的。
前五大支柱分别是用户、设备、网络、工作负载和数据。这些支柱构成框架中的“执行”要素,通过要求持续进行身份和验证检查来落实“最小权限”原则。另外两大支柱是可见性与分析,以及自动化与编排。这些支柱构成框架中的“控制与策略”要素,通过实时监控以及在发生安全漏洞时自动响应,提升机构的安全态势。执行要素,通过要求持续进行身份和验证检查来落实“最小权限”原则。另外两大支柱是可见性与分析,以及自动化与编排。这些支柱构成框架中的控制与策略要素,通过实时监控以及在发生安全漏洞时自动响应,提升机构的安全态势。
这些支柱结合在一起,可使企业打造零信任环境。这正是医疗机构为抵御日益增多的攻击而亟需落实的举措。
网络监控中可能成为医疗保健网络攻击漏洞的常见错误
许多医疗机构在监控网络威胁方面存在一些常见错误,而零信任方法有助于纠正这些错误。
未能采用“预防优先”方法
正如给患者接种疫苗以防止感染一样,在医疗保健网络攻击于网络中显现之前将其检测并加以预防,效果更佳。实时威胁检测解决方案有助于发现异常流量模式,而实时威胁情报则可在恶意软件突破网络之前主动将其拦截。

扁平化网络或缺乏网络分段
随着医疗机构持续推进服务数字化,其网络覆盖范围不断扩大。易受攻击的设备(终端)如今已延伸至家庭和其他办公场所,而不再局限于单一站点。因此,使用防火墙和设备级保护将网络“分段”或划分为更易管理的单元非常重要。正如医院可能在建筑周围设置防火门以防止火势蔓延,网络也应设置屏障,以防止任何恶意软件的横向扩散。
未能保护医疗服务中使用的终端设备
一家平均拥有500张床位的医院可能有多达10,000台联网物联网(IoT)设备,用于监测、存储和传递患者信息及其他敏感数据。实施零信任策略时,首先需要“发现”网络中的这些设备,随后自动应用最小权限的零信任策略,使只有相关系统,或因履职需要而必须访问的人员,才能访问这些设备。
部署过时的安全控制措施
要使安全控制措施发挥作用,就必须跟上创新的步伐。若对现有应用程序进行事后部署安全控制,意味着安全始终落后于创新一步。为弥补这一差距并确保持续的安全性,应尽早将安全代码纳入应用程序开发流程。
利用零信任加强医疗保健网络
落实零信任原则对于医疗机构确保患者数据和关键基础设施的安全至关重要。网络监控是零信任可见性与分析的一个子集。在识别和分类信息以及理解数据流动方面,它至关重要。
工作负载指在私有数据中心或公共云中运行的任何应用程序或服务,正是在这些环境中需要落实最小权限原则或“永不信任,始终验证”的理念。医疗机构可以通过持续验证身份并实施预防性的实时安全运营,来利用零信任加强其应用工作负载的安全。
零信任可根据机构的安全需求,在本地或云端的任何应用中实施。例如,一家中心医院的需求可能与养老院或居家护理服务提供商不同,后者的员工可能携带设备四处走动,或设备分布在多个地点。
数据还必须经过分类,才能以正确的方式加以保护。例如,对非结构化数据(如文本、照片、视频、音频)以及借助“达芬奇”等机器人系统进行的远程手术所涉及的数据进行安全防护,都需要不同程度的保护和控制措施。
零信任的支柱可通过多种方式部署和实施,以保护数据通道并实现威胁响应自动化,但其根本目标始终如一——“永不信任,始终验证。”这是医疗机构若要经受即将到来的风暴考验,就需要采纳的一种“网络安全文化”。




