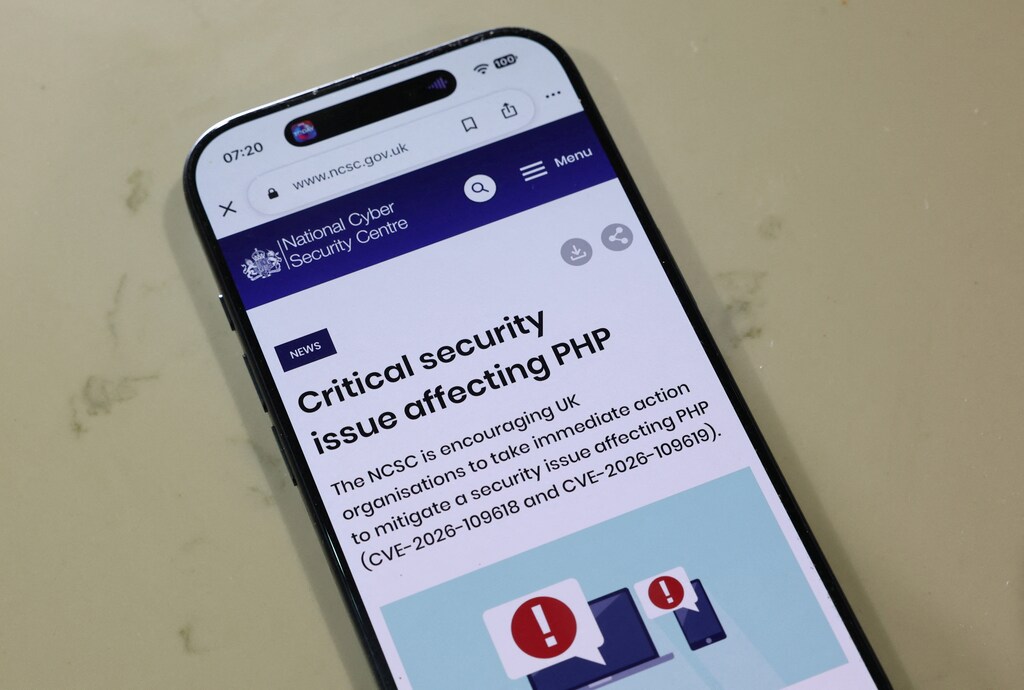
上周,由于一种常用计算机编程语言中发现了两个重大缺陷,导致世界各地的网站被迫下线。
PHP是应用最广泛的网站基础设施程序之一,其漏洞可能导致“未经身份验证的远程代码执行”,PHP开发人员表示。 声明中说道开发人员迅速发布了漏洞补丁,并敦促所有用户立即更新系统。
全球约70%的网站都使用PHP,包括WordPress和MediaWiki等主流平台。漏洞曝光后,从日本气象局到BBC门户网站的部分内容,许多网站都被关闭。一些大学和医院的网站也受到影响。 出于谨慎起见已禁用。
网络安全专家和相关机构警告称,如果这些漏洞被利用,可能会使各种系统面临未经授权的访问、数据窃取或中断的风险。例如,欧盟网络安全局就曾发出警告。 声明中指出 所有组织都应识别基于 PHP 的应用程序并立即进行更新,并补充说,如果“无法进行修复,则应考虑将暴露的应用程序与公共网络隔离,直到可以应用修复程序为止。”
这些被命名为“PHP2Shell”的缺陷是由研究人员利用人工智能模型发现的。 OpenAI 和 加州一家网络安全公司。 巫师这家现已被Alphabet收购的云计算和人工智能安全公司也发现了这些漏洞。
世界经济论坛网络安全中心负责人阿克谢·乔希解释说:“独立的安全研究团队将先进的人工智能模型与人类专业知识相结合,分析 PHP 的源代码,识别相关弱点,开发利用这些弱点的实用方法,并测试提出的修复方案。”
为了更好地理解这个问题,我们请Joshi进一步探讨PHP漏洞以及人工智能对网络安全的整体影响。以下是他的观点。
PHP有哪些缺陷?哪些版本或系统会受到影响?
PHP是数百万个网站和Web应用程序背后的服务器端编程语言。目前已在PHP本身中发现了两个严重的安全漏洞。这些漏洞会导致系统错误地处理内存中的信息——无论是内存空间不足,还是将一次网站访问的信息错误地传递到下一次访问。
这些漏洞结合起来,可能允许未经身份验证的攻击者远程执行代码,进而控制网站、访问敏感数据或破坏服务。这些漏洞影响较旧且未打补丁的 PHP 版本,包括已停止支持的版本。已修复的主要版本包括 PHP 8.2.35、8.3.36、8.4.27 和 8.5.12。仅仅更新 WordPress 或其他网站平台是不够的;底层 PHP 软件也需要更新。
对于运行老旧或未打补丁系统的组织而言,风险最大,因为 PHP 在公共和私有数字基础设施中得到广泛应用。
哪些组织面临风险?它们正在如何应对?
风险最大的是那些在易受攻击的 PHP 版本上运行面向公众的网站和应用程序的组织,特别是那些使用较旧的基础设施或依赖第三方托管、插件和可能没有完整文档记录的继承系统的组织。
这包括使用 WordPress、Drupal、MediaWiki、电子商务系统和定制 PHP 应用程序等平台的组织。关键服务提供商面临着尤其大的压力,因为即使是预防性的停机维护也可能影响公众对服务的访问。
各组织正在评估自身面临的风险,与技术提供商协调合作,并优先修复关键系统。云服务提供商和安全公司正在通过修补或更新受管环境(如适用)、加强网络保护以及共享威胁情报来支持这项工作。如果风险无法迅速降低,组织可能需要在修复期间限制对受影响服务的访问或暂时将其下线。
如果怀疑系统遭到入侵,团队应保存证据,调查系统,并轮换密码、访问令牌、API密钥和其他凭证。临时缓解措施或许能在特定情况下降低风险,但PHP项目已明确指出,更新是唯一可靠的补救措施。
这一发现对开源软件安全有何影响?
AI 被用于搜索复杂的代码,识别可疑的内存行为,生成和测试漏洞利用假设,验证补丁,并检查相关变体是否仍然可利用。
更广泛的启示是,人工智能正在改变漏洞发现的速度。它能为防御者提供重要的窗口期,让他们在犯罪分子之前发现并修复漏洞。但同样的能力也能帮助攻击者更快地将技术发现转化为有效的攻击手段。
PHP事件也凸显了维护广泛使用的开源软件所面临的更广泛挑战。支撑全球互联网大部分功能的软件可能依赖于数量相对较少的维护者、有限的专业能力以及贡献者和用户之间复杂的协调。因此,一个漏洞可能多年都无法解决,而依赖该软件的组织可能对自身面临的风险知之甚少。
除了发现漏洞之外,这也凸显了在整个生态系统中快速协调披露、补丁开发、测试和部署的重要性。
对网络安全基础设施而言,更广泛的影响是什么?
该事件表明,一个广泛使用的软件组件中的漏洞可能会演变成系统性风险,同时影响政府、企业、公共服务和云平台。
人工智能很可能加速漏洞的发现和利用,缩短组织的响应时间。因此,组织必须进行全面的软件清点、绘制依赖关系图、快速打补丁、隔离关键系统并加强常用软件组件的安全性。
最核心的教训是,网络韧性不仅取决于单个组织,还取决于它们所依赖的共享数字基础设施的安全性和可靠性。





