本文是世界经济论坛地缘战略平台
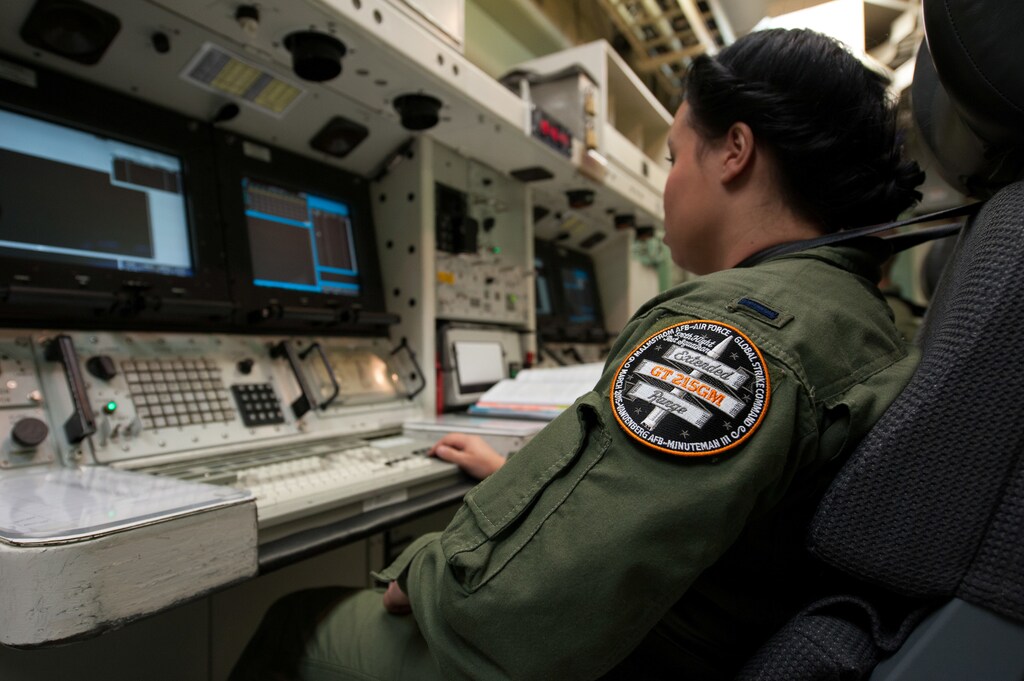
核武器系统最初研发时,计算机能力尚处于起步阶段,人们很少考虑潜在的恶意网络漏洞。
贝扎·乌纳尔和帕特里夏·刘易斯在《核武器系统的网络安全——威胁、漏洞与后果》一文中写道,当前核战略所依据的许多假设,早于数字技术在核指挥、控制和通信系统中的广泛应用。
恶意行为者可以通过多种漏洞和途径,在一国不知情的情况下渗透核武器系统。人为失误、系统故障、设计漏洞以及供应链中的脆弱环节,都是核武器系统中常见的安全问题。
数据操纵、数字干扰和网络欺骗等网络攻击手段可能危及通信完整性,导致决策的不确定性增加。
在和平时期,进攻性网络活动会使一国陷入两难,因为该国可能不知道自己的系统是否遭到网络攻击。这种未知情况可能影响军事决策,尤其是影响核武器威慑政策的决策。
在紧张局势加剧时,对核武器系统发动网络攻击可能导致局势升级,进而造成核武器被使用。无意间发射核武器,可能源于在不知情的情况下依赖虚假信息和数据。此外,遭到入侵的系统无法在决策中被信任。
建议
可在公共和私营部门,以及国家和国际层面采取行动,以降低网络安全漏洞带来的风险。
私营部门往往处于网络技术创新的前沿。因此,为避免在技术发展中落后,各国将私营部门的专业知识纳入国家防务战略至关重要。
加强国防部门与私营部门之间的协调,将确保采用最新技术,并使防务政策与网络创新同步。
然而,与私营部门合作存在矛盾之处。
网络进攻
尽管各国需要限制自身的网络漏洞,但技术漏洞的存在也可能使其在未来的网络进攻行动中占据优势。换言之,国家网络机构可能更愿意率先编写恶意代码并渗透工业控制系统,而不是公开向制造商或用户分享软件漏洞信息。
例如,美国国家安全局(NSA)被指开发并储存网络漏洞;WannaCry勒索软件的发现便证实了这一点。
在国家层面,局势不明朗时,各国往往会谨慎行事,避免采取可能被误解的行为。例如,俄罗斯为回应“基地”组织于2001年9月11日发动的袭击,取消了空军演习,并叫停了原定的导弹测试。
在紧张局势加剧时,尤其是在时间有限且面临政治和公众要求回应袭击的压力时,延续这种做法有助于防止局势意外升级。
风险情景
做好网络安全准备,需要分析可能出现的网络风险情景,并评估威胁途径及其后果。
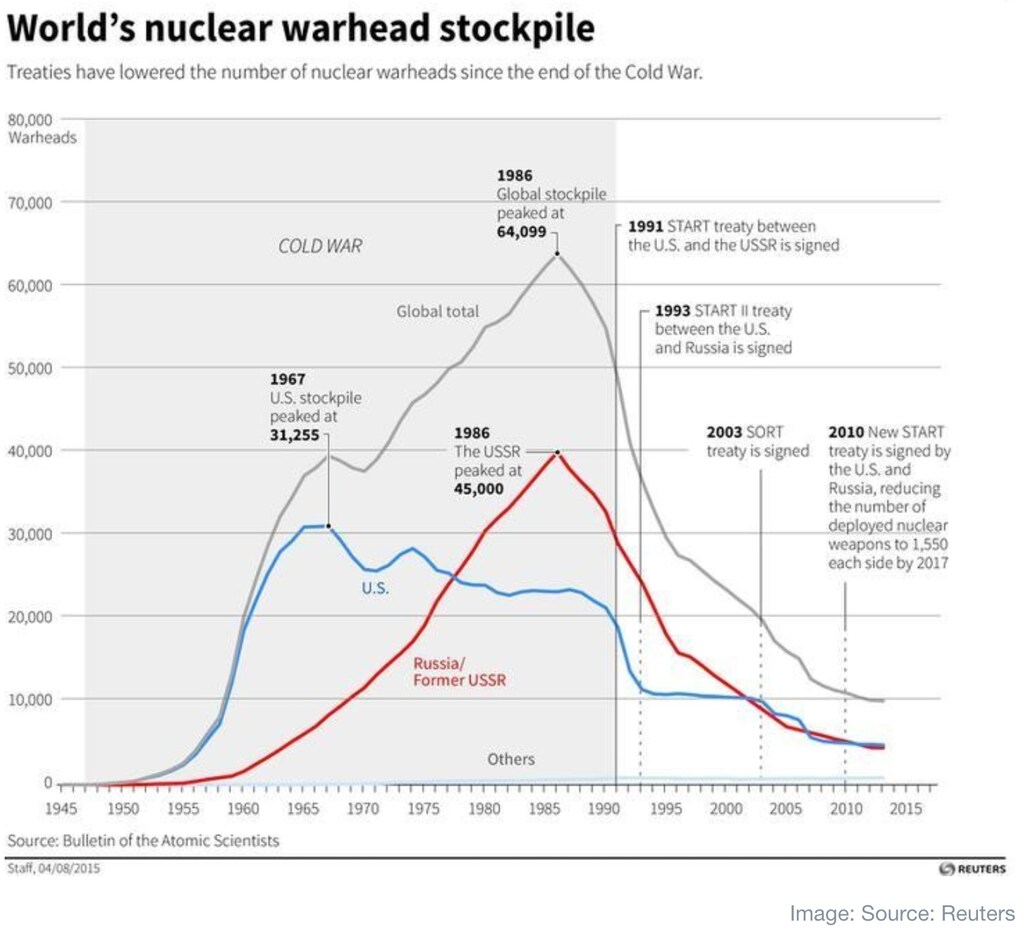
拥有核武器的国家有九个,因此至少存在18种涉及两个行为方——攻击方和防御方——的情景。
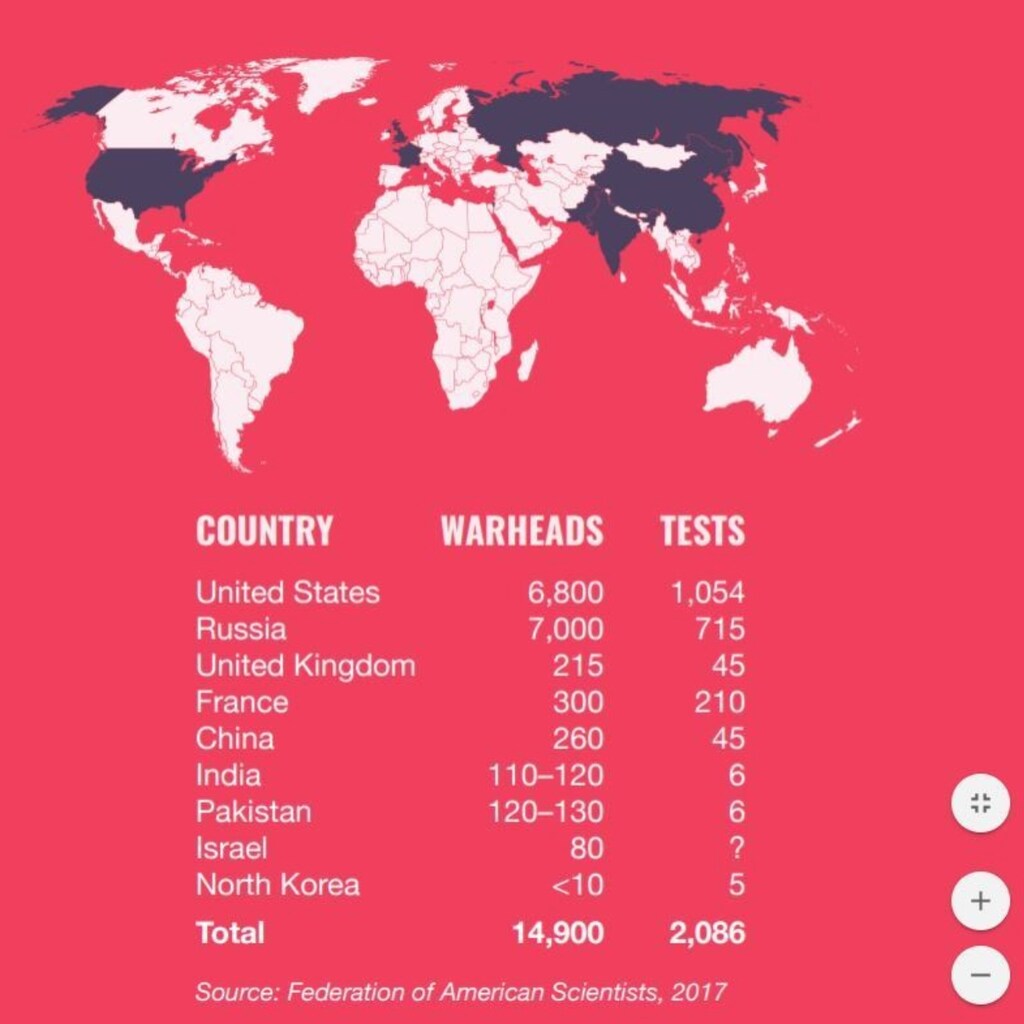
这些研究应详细考察上述情景发生的可能性以及核力量的生存能力。
各国核力量的生存能力各不相同,准备工作应纳入针对具体国家的分析。
防务规划人员通常已在目标规划策略中考虑系统故障和对手的防御机制。在此基础上,可进一步考虑网络攻击及其后果。了解此类压力后,各国可以探索军备控制和其他合作安全措施,以减少误判,避免无意中采取破坏稳定的行动。
优化决策
为防止核武器国家之间产生误解,可采取缓解措施,例如延长决策流程所需时间,以便作出信息更充分的决定。
此外,增加核指挥与控制决策的负责人数量,并增加情报共享措施,可能有助于作出信息更充分的决定。对于关键系统,冗余措施极为重要——也就是说,如果一个组件发生故障,系统仍可通过备用组件继续运行。
例如,核武器系统采取的一项冗余措施,是同时依靠数字和模拟渠道进行指挥与控制。系统工程也应贯穿武器系统的整个生命周期,以便在承受压力时仍能维持系统完整性。为此,必须从设计阶段起就考虑并纳入网络安全。
压力测试
进一步的预防措施可能包括,各国审查国防领域的重要采购流程,并特别关注网络安全。此类措施可包括开展压力测试和模拟演练,以评估各组件提供可靠信息的适用性。
此外,与盟友开展多边威胁和情报共享,有助于快速评估通信和信息的可信度。在技术层面,审查网络系统的漏洞管理生命周期也是一项有益的预防措施,可确保系统持续兼容,因为信息技术系统和工业控制系统的生命周期各不相同。
为潜艇及其他平台和设施制定协议,并建立各方充分理解的标准,可能有助于消除对“物理隔离”安全性的错误认知。物理隔离是指将计算机系统与互联网隔离的过程。
在紧张局势加剧时供各国政府使用的网络事件热线,可在政府之间建立直接联系,使各方能够重新审视事态发展、确认威胁并作出相应回应。
作为这一做法的一部分,今后在潜艇巡逻任务中配备专门的网络安全团队可能至关重要。同样,各国可能亟须建立国家网络应急响应团队,重点关注核武器设施中的工业控制系统。
最严重的情况下,网络攻击可能导致蓄意散布虚假信息,并造成核武器意外发射
undefined
危险与风险
核武器系统及其结构中的网络漏洞带来一系列危险和风险。最好的情况下,核武器系统的网络安全缺陷可能会削弱人们对军事能力和核武器基础设施的信任与信心。最坏的情况下,网络攻击可能导致蓄意散布虚假信息,并造成核武器意外发射。
危机时期,对核武器能力失去信心会影响决策,并可能削弱人们对核威慑的信念,尤其是对向盟国延伸核威慑的信念。
网络风险给核武器系统带来的挑战,可以成为制定跨领域风险缓解措施的契机,使传统核威慑支持者和怀疑者都能受益。
如果数据完整性受损或系统发生故障,导致人们对核武器系统失去信任,就会给政策制定者带来重大难题。在这种情况下,为决策者争取更多回应时间的策略将有助于缓解这一过程。通信系统中的冗余可能有助于增强系统韧性,并核验信息的可信度。
当决策者不信任核武器系统时,通过多元化情报来源核验信息至关重要。应向决策者说明核武器系统网络安全的可靠程度和不确定性。
红队演练
他们还应参与模拟演练,详细推演决策流程。例如,红队演练会模拟高度不确定、决策时间有限的情境。
由决策者本人而非其副手或工作人员参与这一过程,至关重要。
核武器系统的网络漏洞带来的危险,在公共领域鲜少得到关注。这个问题亟须学界和各国政府关注,包括没有核武器但拥有核武器盟国的国家,尤其是在其领土上部署了核武器的国家,以及任何可能受到核武器使用影响的国家。
拥有核武器的政府不太可能公开或相互坦诚讨论核武器系统的网络漏洞。英国和美国之间或许是一个例外;两国的系统从设计到部署阶段已经高度集成并互联。
然而,学者、智库和非政府组织敦促各国政府提供信息和保证,说明此类问题正在得到处理,并与公众开展公开讨论(包括与媒体和议员讨论),至关重要。
毕竟,对核武器系统网络安全问题掉以轻心,最终付出沉重代价的将是公众。




