本文是世界经济论坛地缘战略平台
近期多起备受瞩目的网络攻击,包括2010年复杂的“震网”蠕虫部署事件,引发了人们对核设施网络安全漏洞的新一轮担忧。
随着网络犯罪分子、国家和恐怖组织日益活跃于网络空间,严重网络攻击的威胁始终存在。报告指出,这尤其令人担忧,因为此类攻击有可能导致电离辐射泄漏,即便这种风险很低。报告题为《民用核设施网络安全:了解相关风险》。此外,即使核设施发生小规模网络安全事件,也可能对公众舆论和民用核工业的未来造成不成比例的影响。
尽管国际原子能机构(IAEA)近期采取了重要措施以提升整个行业的网络安全水平,但目前核能行业在这一领域的经验仍少于其他行业。
数字化途径
部分原因在于核工业的监管要求,这使其采用数字系统的时间晚于其他类型的关键基础设施。此外,该行业长期以来注重实体防护和安全,因此尽管如今这些风险应对方面已相对完善,网络安全准备工作却未受到同等重视。因此,对于希望攻击核设施且不担心遭到拦截的人来说,利用数字技术中的弱点可能是最有吸引力的途径。
随着核设施日益依赖数字系统,并越来越多地使用商业现成软件,网络安全风险正在上升。这类软件可大幅节省成本,却也增加了遭受黑客攻击的脆弱性。数字化趋势与管理层对相关风险缺乏认识相结合,也意味着核电站工作人员可能没有意识到网络安全漏洞的全部程度,因此未能充分做好应对潜在攻击的准备。
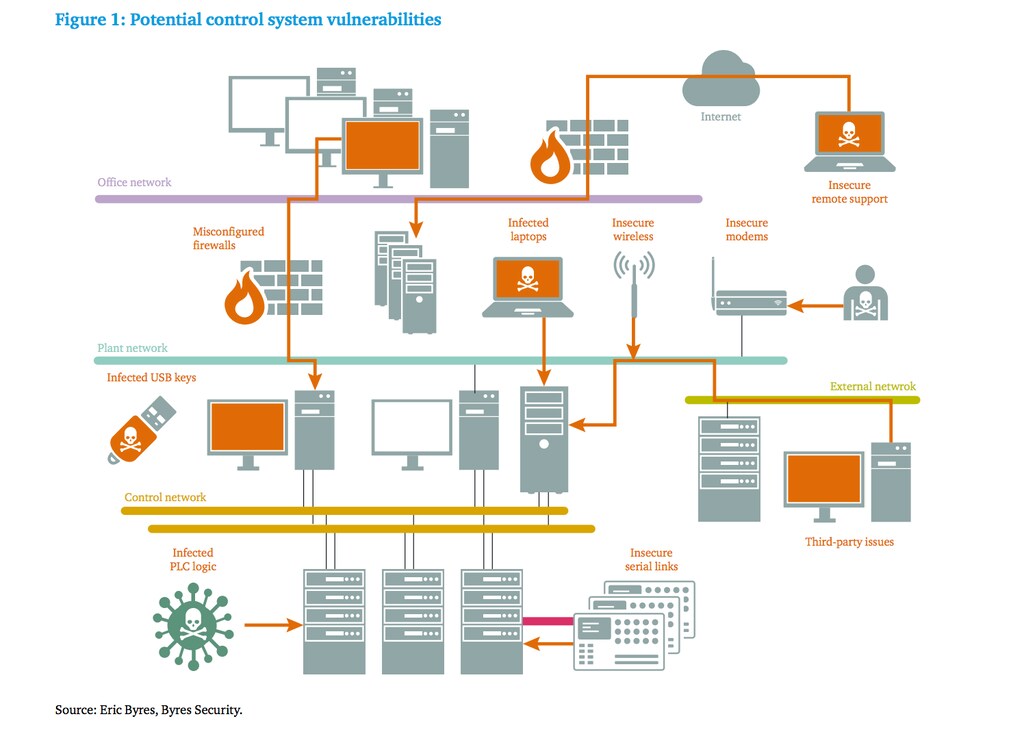
一种普遍存在的误解是,核设施与公共互联网“物理隔离”,即完全断开连接,因此能够免受网络攻击。然而,物理隔离不仅可以仅凭一个闪存盘就被突破(如“震网”事件所示),互联网连接带来的商业利益也意味着核设施如今可能安装了虚拟专用网络及其他连接;这些连接有时未被记录,或被承包商及其他合法第三方运营人员遗忘。
黑客攻击风险
与此同时,黑客攻击变得越来越容易实施,也日益普遍:针对已知及新发现漏洞的自动化网络攻击工具包如今随处可见;“震网”使用的先进技术已为人所知并被仿效;搜索引擎也能轻易识别连接到互联网的关键基础设施组件。
鉴于这些担忧,英国皇家国际事务研究所(查塔姆研究所)开展了一项为期18个月的项目,研究网络安全与核安全的交汇问题。该项目通过对30位行业从业者、政策制定者和学者进行深入访谈,并召集三场专家圆桌会议,力求评估整个核工业面临的主要网络安全挑战;确定有助于提升该行业网络安全水平的国际政策措施;并帮助增进对该领域当前关切的了解。
该项目报告考察了民用核设施面临的主要网络威胁,尤其关注可能影响工业控制系统的威胁,并提出了应对这些挑战的一些潜在解决方案。
主要发现
研究确定了民用核设施面临的以下主要挑战:
全行业挑战
网络安全事件披露频率低 核设施发生网络安全事件后很少披露,使人们难以评估问题的真实程度,也可能让核工业从业者误以为此类事件寥寥无几。此外,与其他行业合作或共享信息的机会有限 意味着核工业往往无法向在这一领域更为成熟的其他行业学习。
监管标准匮乏,网络安全公司与供应商之间沟通有限,同样令人担忧。
这表明,该行业的风险评估可能并不充分;因此,网络安全投入往往不足。
发展中国家可能尤其面临风险,因为它们可用于网络安全投资的资源更少。
文化层面的挑战
核电站工作人员是运营技术工程师,网络安全人员是信息技术工程师,两者往往难以沟通,进而可能产生摩擦。在许多情况下,网络安全人员在异地办公加剧了这一问题。
核电站工作人员往往不了解关键的网络安全程序,并发现网络安全人员编写的程序文件未能以他们易于理解的语言传达相关信息。
核设施的网络安全培训往往不足。尤其是核电站工作人员与网络安全人员之间缺少综合性的网络安全演练。
网络安全工作采取被动应对而非主动防范的方式,导致核设施可能直到网络攻击已大规模展开后才察觉。
这表明,核电站可能没有做好应对大规模网络安全紧急事件的准备,尤其是此类事件若发生在正常工作时间之外。
技术层面的挑战
许多工业控制系统“先天不安全”,因为网络安全措施从一开始就没有纳入设计。
在核设施实施打补丁等标准IT解决方案并不容易,主要是因为人们担心补丁可能导致系统故障,同时企业也有减少核电站停机时间的商业需求。
供应链漏洞意味着,核设施使用的设备在任何阶段都可能遭到破坏。
报告提出的建议包括:
· 制定衡量核工业网络安全风险的指南,包括进行综合风险评估,同时考虑安保和安全措施。
· 与工程师和承包商开展深入对话,提高他们对网络安全风险的认识,包括擅自设置互联网连接所带来的危险。
· 在尚未制定相关规定的地方,实施规则以促进核设施良好的IT卫生习惯(例如禁止使用个人设备);对已有规则则予以执行。
· 鼓励匿名信息共享并建立行业计算机应急响应团队(CERT),以改进事件披露。
· 鼓励普遍采用监管标准。




