企业领导者越来越重视网络安全对其公司的重要性。
但近期备受瞩目的攻击表明,来年仍有大量工作需要完成。
以下是必须克服的五大网络安全挑战。
2020年影响深远的网络安全漏洞事件,最终导致大范围的Solarwinds供应链攻击,让全球决策者更加意识到网络安全的重要性。如今,网络安全已成为许多企业董事会层面的议题。
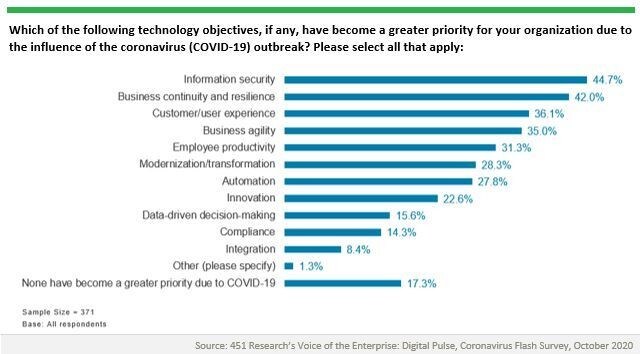
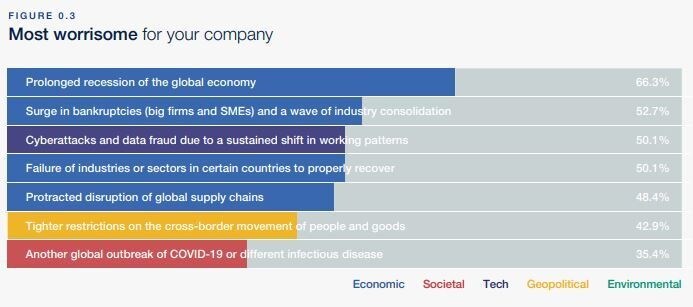
正如世界经济论坛的《2021年全球风险报告》,网络风险仍位居全球风险之列。新冠疫情加速了技术应用,但也暴露了网络漏洞和准备不足的问题,同时加剧了社会内部和社会之间的科技不平等。
展望来年,至关重要的是持续将网络安全提升为战略性商业议题,并促进各行业、企业领导者、监管机构和政策制定者之间建立更多合作关系。与其他任何战略性社会挑战一样,网络安全问题不能孤立应对。
以下是全球领导者在2021年应考虑并着手解决的五大主要网络安全挑战。
1. 更加复杂的网络安全挑战
数字化日益影响我们生活和各行各业的方方面面。我们看到机器学习和人工智能工具正在迅速普及,同时对软件、硬件和云基础设施的依赖也在不断增加。
数字化的复杂性意味着各国政府正在应对不同的挑战——从旨在影响选举的“假新闻”到针对关键基础设施的网络攻击。这些挑战包括近期针对医疗系统的勒索软件攻击浪潮,以及一家广泛使用的网络管理系统供应商遭入侵所产生的广泛影响。关键流程也可能面临风险,例如未来数月的疫苗配送。
面对这些日益加剧的风险,决策者和领导者需要认识到,网络安全是国家安全的优先事项。
数字与物理领域之间的界限日益模糊,这表明,只有各国和组织纳入网络安全功能、原则和框架,才能确保安全,这对所有组织而言都是必需的,对拥有高价值资产的组织尤其如此。在当今的较量中,政府必须调整应对策略,以对抗隐蔽、分散、手段多样且技术娴熟的攻击者。公共部门和私营部门都已投身这场较量,而私营部门将需要公共领域独有的力量来参与其中,包括政策制定、塑造市场的激励模式,以及大规模培训。
2. 碎片化且复杂的监管规定
网络对手不会止步于国界,也不会遵守各辖区的不同规定。与此同时,组织必须应对数量不断增加、体系日益复杂的法规和规则,例如《通用数据保护条例》、《加州消费者隐私法案》、《中华人民共和国网络安全法》以及全球其他众多规定。
隐私和数据保护法规是必要的,但也可能给企业带来碎片化、有时相互冲突的优先事项和成本,从而削弱防御机制。在组织的预算范围内,企业既要抵御和防范攻击,又要努力遵守复杂的法规。
因此,政策制定者在决策时需要考虑到这一影响。单项法规的意图可能相似,但多项政策会增加需要遵守所有法规的企业的合规复杂性,而这种复杂性本身给网络安全和数据保护带来挑战,未必总能改善二者。政策必须富有创造性,在加强保护的同时降低监管复杂性。不同政策制定者之间的合作至关重要。
论坛如何应对全球网络安全挑战?
网络安全中心为领导者提供了一个可信赖的平台,让他们齐聚一堂,共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作和洞察共享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
3. 对其他方的依赖
组织所处的生态系统可能比许多人意识到的更为广泛,也更具不确定性。预计全球联网设备数量将到2021年达到270亿台,全球范围内的增长受5G、物联网和智能系统等趋势推动。此外,新冠疫情期间开始的远程办公热潮预计将在许多组织中持续。全球少数技术供应商的集中为网络犯罪分子提供了贯穿整个数字供应链的众多切入点。
生态系统的强度取决于其最薄弱的环节。近期针对FireEye和SolarWinds的攻击凸显了供应链问题的敏感性,以及对IT功能和服务提供商的依赖。组织必须考量这种暴露面的广度究竟意味着什么,并须采取措施评估其整个攻击面及抵御威胁能力的真实程度。涉及不同业务部门团队的包容性、跨部门协作流程至关重要,以确保对数字资产具备可接受的可见性和理解程度。
4. 网络安全专业知识匮乏
勒索软件是增长最快的网络犯罪,新冠疫情加剧了这一威胁。针对勒索软件或任何其他网络攻击的预防措施应包括充分准备:假定自己将遭受攻击,备份IT资源和数据,确保计算机系统中断时业务运营的连续性,并针对现实的网络应对计划对组织进行演练和培训。
积极采用网络安全、更重要的是改进其网络安全基础设施的企业更有可能取得成功。这些企业已将网络安全视为支撑日常运营的推动因素。为了充分利用数字化带来的速度、规模、灵活性和韧性,网络安全的重要性未来很可能只会进一步提升。安全性设计与默认安全正日益成为成功的核心要素。
组织的优先事项应包括为每个业务制定主动计划,以建立和维持自身的网络安全人才队伍。由于安全专业人才越来越难以招聘和留住,组织应考虑自主培养此类人才。组织还必须认识到,现代技术人才流动是常态。规划经验丰富的专业人员的预期任期十分重要,同时应认识到,形成培养专业能力声誉所带来的长期收益,这种能力可从资深人员传授给新进入该领域的人员。
5. 追踪网络罪犯的难度
网络犯罪活动回报丰厚而风险极低,因为直到最近,网络犯罪分子被发现和起诉的可能性估计仅为美国低至0.05%。在许多其他国家,这一比例甚至更低。即使不通过暗网手段等技术隐藏犯罪活动,要证明特定行为体实施了某些行为也非常具有挑战性。随着暗网工具日益复杂,恶意服务变得更加廉价,任何愿意雇佣网络罪犯的人都能轻松获取,网络犯罪正成为一种不断增长的商业模式。
政策制定者可以通过与网络犯罪专家合作,制定国际公认的归因、证据及合作标准,以追究网络罪犯并将其绳之以法,从而提供帮助。
过去18个月,我们积累了大量经验,2021年也不会例外。我们需要持续调整应对方式,通过规划、准备和教育,认真对待网络风险。由于这是一个普遍性问题,企业、政策制定者和监管机构之间的开放沟通是成功的关键。在安全功能成为技术的组成部分之前——无缝、透明且人们能够自然使用——我们仍需依靠企业领导层高度重视网络安全。




