2023年,超过80%的企业在过去12个月内受到勒索软件的影响。
通过更深入地了解勒索软件攻击的发生方式,我们可以更早发现预警信号,并采取行动以防范未来的攻击。
在应对勒索软件的斗争中,最好的防御是基于数据并与企业面临的威胁妥善对应的防御体系。
网络安全界经常讨论勒索软件攻击的诸多问题:最新的勒索软件团伙是谁、常见的攻击途径有哪些、企业在赎金支付上花费多少,以及安全团队应遵循的事件响应规程是什么。
这些问题当然都很重要。但总体而言,安全团队凭借切身经验,已经充分认识到勒索软件构成的威胁。2023年,81%的企业受到勒索软件的影响(过去12个月内)。各方报告的影响差异很大,包括需要购买应对勒索软件攻击的解决方案、遭到主动针对,乃至实际支付赎金。无论如何,自2021年以来,受勒索软件影响的企业比例一直保持在较高水平。2021年。
勒索软件的深远影响,加上我们正朝着成为勒索软件历史上第二昂贵的年份的方向发展这一事实,意味着是时候重新审视勒索软件问题,并尝试从新的角度加以应对了。通过更深入地了解勒索软件攻击最初的发生方式(包括安全团队的雷达可能尚未覆盖的途径),我们可以更早发现预警信号,并采取行动以防御攻击,从根本上杜绝攻击。
勒索软件通常如何开始
我们先从勒索软件攻击最常见的入口之一谈起:已泄露的凭证。
犯罪分子青睐身份验证凭证,因为它们是获取系统和信息访问权限的可靠手段,而这些权限使其能够实施犯罪。威胁行为者通常通过使用信息窃取恶意软件来获取凭证,此类恶意软件通常通过恶意网站、僵尸网络或钓鱼邮件进行部署。
用户只需点击一次即可感染病毒,恶意软件由此可窃取用户设备上存储的各类信息,包括信用卡号等私人数据、用户名和密码,甚至可打开企业资源访问通道的网络会话Cookie。
而且,一扇门打开后,往往也会打开许多其他的门。SpyCloud的研究显示,2022年数据在两次或两次以上泄露事件中暴露的用户中,有72%在多个应用程序中重复使用其密码。这意味着,近四分之三的人正在使用已泄露的密码,这使威胁行为者很容易利用一组已暴露的凭证,获取其在多个账户(包括工作应用程序)中的信息和文件访问权限。
世界经济论坛如何应对日益严峻的网络安全挑战?
网络安全中心为各方领导人提供了一个可信赖的平台,使其能够齐聚一堂,厘清不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立相互理解与信任。
通过促进跨部门合作与洞察分享,该中心帮助合作伙伴增强网络韧性,并应对需要集体应对的挑战。
关于信息窃取恶意软件的最新研究发现
接下来的内容最为引人关注。威胁行为者借助通过信息窃取恶意软件获取的访问凭证,可以将各种线索串联起来,进而窃取、加密并勒索企业系统中的敏感数据或专有数据,发动一场全面的勒索软件攻击。这是首次有尖端研究证实,(至少部分)威胁行为者确实在这样做。信息窃取恶意软件感染的存在,确实是勒索软件潜在风险的早期预警信号。
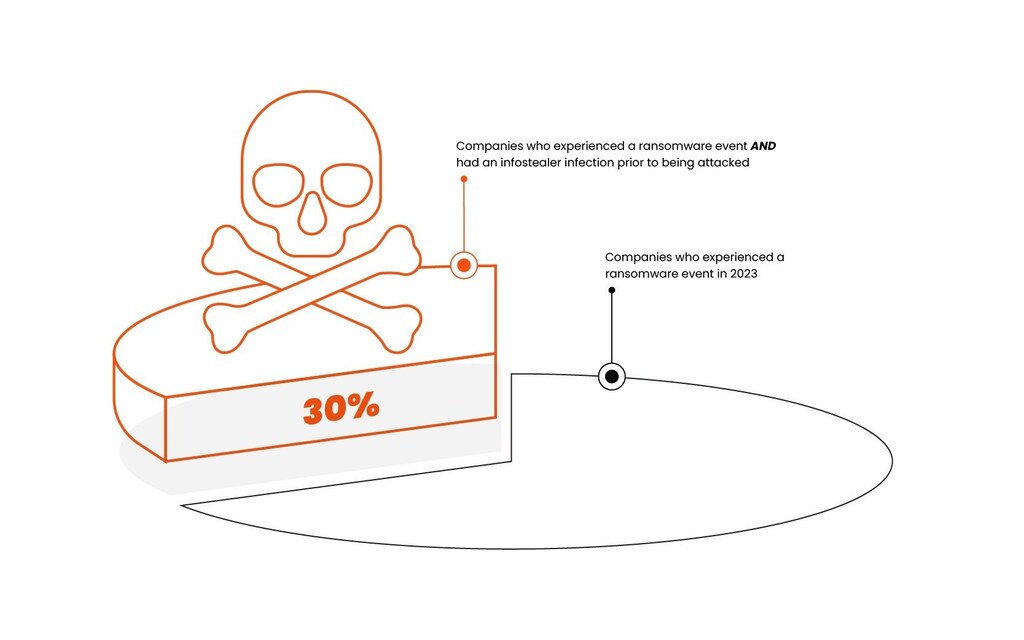
在一项针对2023年遭受勒索软件攻击的北美和欧洲企业样本中,近三分之一的企业在攻击发生前数月内已感染信息窃取恶意软件(《2023年SpyCloud勒索软件防御报告》)。
这对安全团队意味着什么?
作为一种风险信号,信息窃取恶意软件的存在应当触发企业的勒索软件风险雷达,并推动企业采取全面的恶意软件修复响应措施。
我们无法确定每次信息窃取恶意软件感染之后都会发生勒索软件攻击。只有威胁行为者自己清楚,他们打算如何使用所窃取的信息。但是,信息窃取恶意软件的存在是更好地进行防御和预防的良好起点。
我们可以以此为起点,构建更为全面的图景,以理解信息窃取程序在勒索软件攻击中所扮演的角色。这将增强对潜在威胁的认识,并更好地指导安全防御的优先事项和策略。
那么,我们如何进一步认识信息窃取程序感染在勒索软件攻击链中的作用?
首先,我们要拓宽视角,评估感染发生之前的各种情况。例如,侧重于可被利用漏洞的修补优先级,可能会使威胁行为者更难首先获得入侵途径。与时俱进、涵盖最新攻击者技术的安全意识培训,也可能对降低信息窃取恶意软件的风险产生类似的缓解作用。
我们还需考虑感染之后攻击者可能采取的步骤,以及其可访问的数据。或许单点登录凭证和其他应用程序的访问权限正是攻击者的目标。又或者,恶意行为者可能瞄准的是加密货币钱包。
收集并评估与信息窃取恶意软件相关的信号,有助于揭示企业的状况和处境,并帮助恰当地确定信息窃取恶意软件在勒索软件攻击链中所处的位置。这些额外的信号将为我们理解信息窃取恶意软件增添背景和细微差别,甚至可能本身就充当额外的早期预警信号。
其次,我们要根据已知信息采取行动,并持续监测。我们着手监测并修复信息窃取恶意软件感染,并采取措施,限制数据外泄可能造成的潜在损失。
随后,在企业遭遇勒索软件攻击者或成功躲避其攻击的过程中,我们继续收集并评估数据和信号。随着时间推移,这些信号将揭示出一些规律,进一步说明信息窃取程序与勒索软件之间的关联。研究人员可借助大规模分析和机器学习算法来理解这种关联、从中汲取经验,并将其用于支持防御策略。
在应对勒索软件的斗争中,最好的防御是基于数据并与企业面临的威胁适当对应的防御体系。一个组织受勒索软件攻击的脆弱性,在一定程度上取决于其独特的环境、特征和需求。然而,SpyCloud的研究表明,无论企业的结构或规模如何,信息窃取恶意软件感染与勒索软件攻击之间的关联始终存在。
既然如此,只有将监测和修复信息窃取恶意软件暴露风险纳入其中,勒索软件预防计划才可被视为全面的方案。




