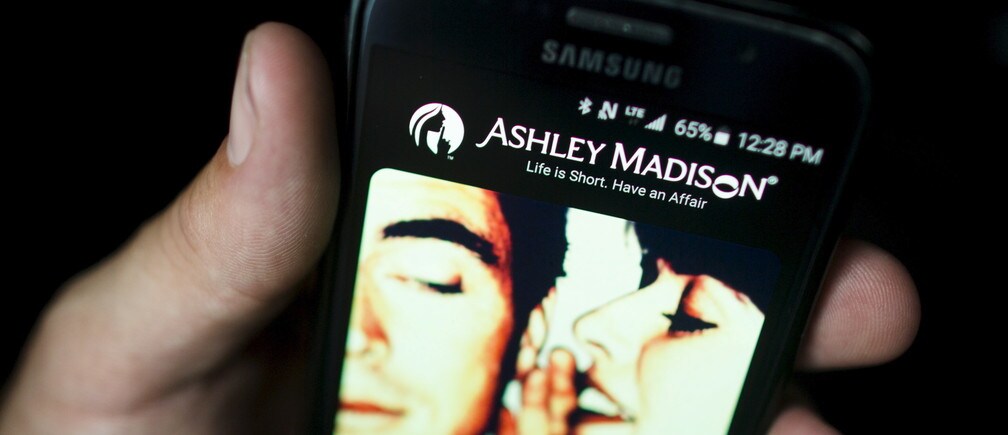
Ashley Madison事件凸显了在线分享个人数据的风险,也暴露出加强数据保护政策的必要性。多家消息来源报道称,多达10GB的个人数据被盗,这些数据原属于3700万用户的在线婚外情约会服务平台,目前已 被散布到多个Torrent文件共享服务上 在过去几周内。
约一个月前,黑客声称已窃取了敏感客户信息,并威胁称,除非Ashley Madison网站停止经营,否则将把这些数据公之于众。此事似乎源于该公司未能兑现其承诺:该承诺称,用户只需额外支付19美元,即可从平台数据库中永久删除其数据。随后,黑客公布了注册用户的家庭住址和电子邮件地址、信用卡号码、性偏好及其他敏感数据,这些用户包括美国军人、首席执行官和政府官员。
Ashley Madison前首席技术官Raja Bhatia试图 淡化 整个事件。他说:“过去三周公布的海量数据均为虚假数据。”然而,此次数据泄露揭示了一个范围更广的安全漏洞,可能对所有相关方造成灾难性后果,同时也暴露出若干“不良做法”和数据保护政策问题。
首先,Ashley Madison的新用户并未经过电子邮件验证(考虑到该业务的性质,这一点不难理解)。因此,许多人很容易干脆否认曾注册过,而他们可能确实如此。这种缺乏验证的做法很可能还促使许多人使用虚假姓名和电子邮件地址。(但对那些使用真实姓名的人而言,这就太糟糕了。)此外,该网站曾声称用户数据经过加密以防范外部黑客攻击,但这一说法显然并未奏效。
如果证实AshleyMadison.com的所有者Avid Life Media并未如承诺般永久删除用户数据,那么整个在线约会行业的信任度可能会受到严重的连带影响。事实上,此类网站的用户应当留意“细则”,查看服务条款,了解其个人数据将如何被管理。
在加入此类网站之前,我们应当提出以下四个关键问题:我们的个人数据是否真的会被加密?谁有权访问和使用这些数据,又以何种方式?我们是否信任该公司及其管理层?该网站是否采用安全连接(https)?
这些措施是否足够?可能不够,但它们无疑是一个良好的起点。谨慎总比事后后悔要好,尤其是在面对如此大规模的数据泄露时。
作者:Andrea Stroppa为世界经济论坛撰写有关安全与科技的文章。
图片:一张照片插图显示,2015年8月20日,在多伦多,Ashley Madison应用程序显示在一部智能手机上。REUTERS/Mark Blinch




