• 多方利益相关者协作是应对勒索软件背后犯罪企业运作模式的最佳方式。
• 世界经济论坛的一项合作伙伴计划建议,在事件链中更早地应对勒索软件威胁。
• 受影响组织之间的信息共享同样至关重要。
几乎每天都有关于勒索软件攻击医院、关键基础设施、学校系统及其他基本服务的新闻报道,全球各地社区的普通民众正深受其害。勒索软件攻击的复杂性,以及支撑这些攻击的犯罪企业运作模式,表明有必要采取结构化的多方利益相关者协作方式,以应对相关问题。
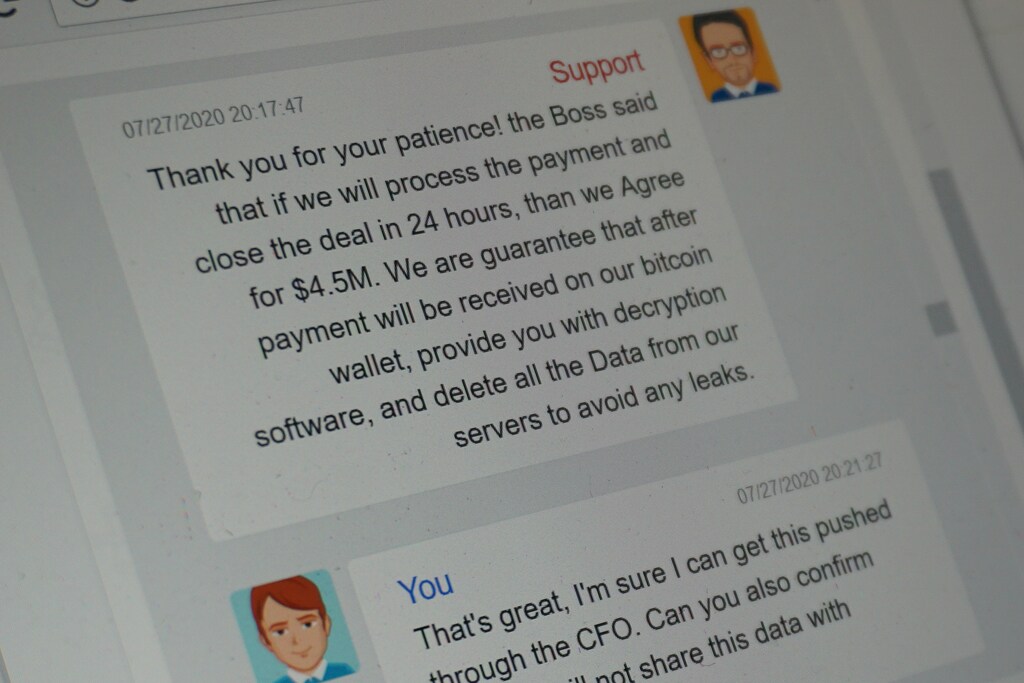
勒索软件攻击是指威胁行为者部署恶意软件,劫持受害者IT网络中的数据,使其无法访问,直至支付赎金为止,赎金通常以加密货币形式支付。攻击者不仅仅是锁定受害者的文件并要求以解密密钥换取赎金,还会在部署实际勒索软件之前窃取敏感数据。这迫使受害者进行谈判,并增加了受害者不支付赎金的(声誉)成本,因为攻击者不仅会让受害者的数据保持加密状态,还会泄露敏感信息。
网络敲诈始于1989年,那时的起源相对简单:已知的首起事件针对医疗行业,攻击者向全球各地的研究人员分发了20,000张受感染的软盘。恶意软件一旦安装,便处于休眠状态,只有在计算机启动90次后才会激活。此时,已知首例由恶意软件感染引发的赎金要求随之出现,每名受害者需支付189美元。
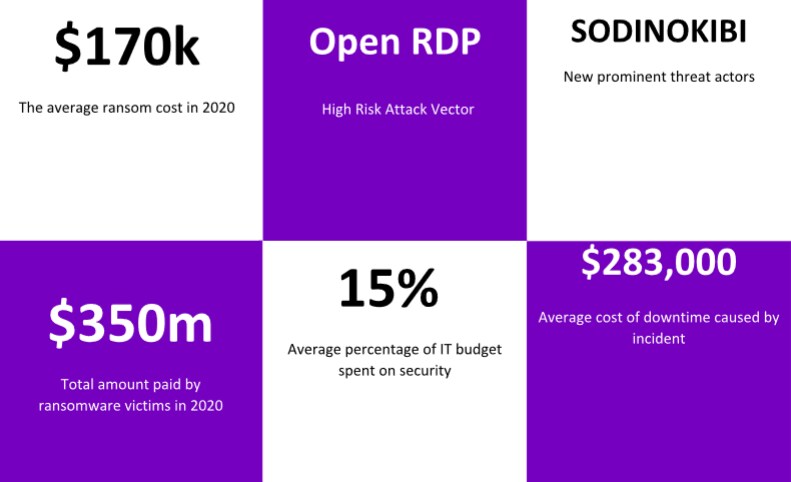
自1989年以来,世界发生了巨大变化,当时政府和企业机构对技术的依赖程度远不如今日那般普遍和关键。随着我们的生活各方面越来越依赖技术,勒索软件已成为更大的威胁。勒索软件受害者支付的总金额仅2020年一年估计就达3.5亿美元,据估计每起事件的平均赎金要求为17万美元,并且每起事件的总成本(包括恢复成本)为76.1万美元。勒索软件正被证明既能为犯罪分子带来巨额利润,也对现代组织构成威胁。
预防性应对方式
鉴于这一日益严重的担忧,世界经济论坛网络犯罪合作伙伴关系组织了一场社区讨论,邀请了行业和技术领域的领导者参加,并特别聚焦于打击勒索软件。作为其中一部分,合作伙伴成员制定了专门的概念框架以供讨论,旨在确定扰乱勒索软件活动的潜在领域。这项工作的重点是采取一种独特的“左移”方式,力求在事件链中更早地扰乱勒索软件威胁行为者。
这项工作的动机源于对应对勒索软件之举的分析。目前应对勒索软件的趋势本质上是被动的,主要集中于在感染阶段识别和扰乱恶意软件,并在感染成功后进行恢复。此外,各组织通常将防御工作视为孤立单元,集体或相互关联的努力有限,例如共享入侵指标(IOC)。作为“打击勒索软件”倡议的一部分,讨论聚焦于安全社区可以主动推动的共享协作行动,以便在勒索软件活动蔓延之前加以扰乱。
EMOTET事件
共享、集体和主动的应对勒索软件之举,其价值如今已显而易见。迄今为止的努力表明,协作式多方利益相关者方式——分享可采取行动的信息,并整合私营部门与政府的综合能力——最有机会迅速且大规模地扰乱网络犯罪。其中一项行动是全球多国执法和司法机构组成联合特别工作组,共同打击EMOTET恶意软件,该恶意软件是当今时代的祸害之一。EMOTET自2014年投入运行以来,为各类威胁团伙安装勒索软件打开了方便之门,且成功率很高。鉴于EMOTET造成的财务损失日益严重,相关方开展了一项大规模的全球行动,通过针对其运行所依托的基础设施,彻底瘫痪EMOTET。在一周的时间里,跨多个司法管辖区的数百台服务器被查封并失效。
打击勒索软件的一种模式
网络犯罪合作伙伴关系打击勒索软件的工作,以明确识别协作领域及集体应对此威胁的方法为核心目标而汇聚在一起。作为其中一部分,合作伙伴成员设计了一个勒索软件攻击链模型。该攻击链包括以下阶段,这些阶段是从典型勒索软件攻击的各个环节中提炼而来的:
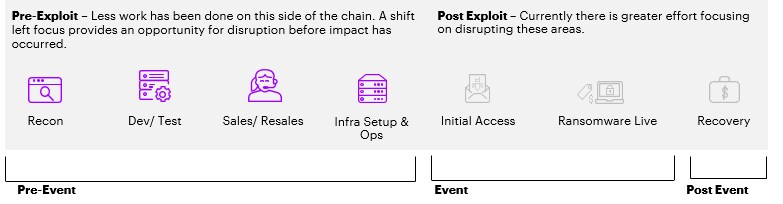
在讨论中,技术和安全领域的行业领袖确定,攻击链中前四个利用前阶段,是扰乱勒索软件活动的重点领域。这一方式涉及针对勒索软件得逞的关键要素,例如软件背后的开发者,或编排所需的基础设施。
四个独立小组专门负责已确定的四个阶段,代表被均匀分配至网络安全供应商、基础设施供应商、保险机构和执法部门,使每个小组都能受益于广泛的经验积累。各次讨论的目的首先是从攻击者、防御者以及政府或监管机构的角度,确定每个阶段的相关行动。一旦梳理出来,该方式便可识别每项行动的考虑因素和风险,从而更好地找出潜在弱点,进而确定潜在的扰乱领域。
各工作小组的研究结果被提炼为四个核心建议主题:
• 进一步完善框架,以支持合作伙伴关系的目标
• 制定主动扰乱方法
• 支持执法工作
• 倡导政策调整
已确定若干关键活动/举措,如果得到适当实施,可大幅遏制勒索软件的得逞:
• 信息共享/协作。加快对新型恶意软件入侵指标(IOC)的检测,并跨部门共享,同时将其与勒索软件相关联。优先分析关联性以便共享,从而采用情报驱动的安全控制措施,防患于未然。
• 公私合作汇集资源,开展漏洞测试、威胁分析和研究。
• 全面掌握恶意行为者的财务能力,并通过切断非法使用加密货币兑换法定货币、实物商品及支持服务的链条,引导执法部门扰乱这些能力。
• 激励网络卫生,并发布世界经济论坛关于提高网络安全标准的倡议。
世界经济论坛在网络安全方面做了哪些工作
网络安全中心提供了一个可信平台,各方领导者在此汇聚,共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过推动跨部门协作和洞察共享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
信息共享、资源汇集和财务分析,是开展情报驱动型勒索软件行为者评估的基础,使我们能够识别其组织上的薄弱环节。借助这些信息,并通过拟议框架开展协作,国际公私合作伙伴关系可共同努力,减轻勒索软件威胁的全球影响。




