量子计算尚未具备破解密码学的能力,但这并不意味着它现在就没有风险。
“先窃取,后解密”的威胁模型意味着,企业数据可能已经面临风险。
安全领导者必须立即采取行动,确保量子安全。
量子计算通常被视为未来才需要担忧的问题。对安全领导者而言,这种看法已经过时。量子计算带来的风险,并不只取决于何时会出现足够强大的量子计算机,还取决于对手今天能够收集什么,以及敏感数据需要受到保护的时间有多长。
从根本上说,量子计算对支撑全球数字信任的密码学基础构成挑战。这些密码技术保障着数据安全,涵盖私人消息、在线交易和政府服务。
这些机制如今仍然安全,因为经典计算机无法大规模高效地解决其背后的数学问题。足够强大的量子计算机将改变这一前提。
诸如 Shor 算法之类的算法将使这些问题能够被高效解决,从而动摇广泛部署的 RSA 和椭圆曲线密码等方案所依赖的安全假设。这意味着,如今广泛部署的公钥密码技术中有很大一部分将面临风险。
稳健的后量子迁移战略不仅是一次密码技术升级,更是深层次的系统转型。它涉及硬件、软件、协议和供应链。如果仓促实施或缺乏架构准备,就可能引入新的漏洞、互操作性故障和长期运营风险。
为什么量子安全现在就构成风险?
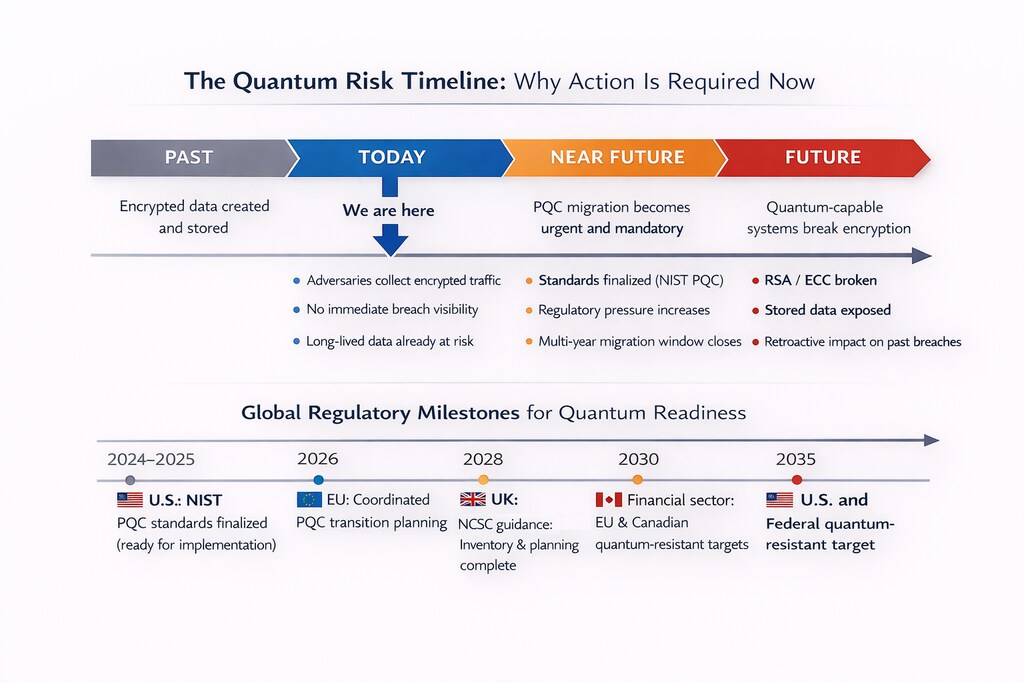
当前应对量子安全问题最紧迫的原因,是“先窃取,后解密”的威胁模型。对手可以在今天获取加密数据并将其存储起来,直到未来出现足够强大的量子计算机来实现解密。因此,对于具有长期价值的敏感信息,机构可能已经暴露于风险之中,包括知识产权、财务记录、政府通信和医疗数据——即使目前没有任何明显的数据泄露。
只要数据必须保密数十年,量子计算带来的风险就已经切实相关。时间表的不确定性与数据长期存续相结合,使当下就负有安全责任,而量子安全成为唯一安全的选择。
量子计算准备度的差距
全球风险研究所的《量子威胁时间表报告》强调,机构必须同时考虑三个时间跨度:数据需要保持安全多久、迁移需要多久,以及量子计算能力可能何时出现。当迁移所需时间和数据生命周期超过预期的威胁时间窗口时,即使与密码学相关的量子计算机尚未建成,风险暴露也可能已经存在。
尽管如此,准备程度仍然有限。多项行业评估显示,大多数机构尚未做好应对量子安全威胁的准备,也还没有开始对后量子密码转型作出系统性响应。即便各国政府和标准机构正在加快制定正式指导意见,这一差距仍然存在。
2024年,美国国家标准与技术研究院(NIST)敲定了首批后量子密码(PQC)标准,表明密码技术转型已不再只是理论上的设想。各国政府正在建议各机构着手开展评估并制定分阶段迁移计划,而不是等待量子计算出现“突破性时刻”。
迁移是一项为期多年的风险管理计划
量子安全不是常规的软件升级,而是一场结构性转型。各机构必须梳理密码学依赖关系、评估供应商的准备情况、测试性能权衡,并协调全球系统的升级。许多环境——工业控制系统、医疗平台和关键基础设施——的生命周期以数十年计。
各机构必须为密码敏捷性做好准备,使算法能够在不重新设计系统的情况下替换。
领先机构已经将后量子迁移视为一项分阶段、历时多年的计划,从密码资产发现、优先级排序和架构准备着手,而不是立即全面替换。早期转型工作通常侧重于保护传输中的数据,并建立必须保持安全数十年的长期密码学信任根。
如果量子计算能力早于预期出现,各机构就可能被迫仓促应对、在时间紧迫的情况下迁移,而无法按计划稳妥地管理风险。现在启动工作,领导者便能依据数据的敏感程度和保存期限确定系统优先级,而不必等到之后承受压力时手忙脚乱。
着眼于风险治理,而非技术好奇心
量子安全日益成为治理问题。监管机构、客户和合作伙伴都期待可信的长期数据保护战略。能够清晰阐述如何应对量子计算机未来潜在风险的领导者,展现了成熟的企业风险管理能力。无法做到这一点的领导者,则可能面临董事会、监管机构和利益相关方日益严格的审视。
量子计算是一项新兴技术,具有显著的潜在益处,其中许多益处很可能在大规模量子计算机具备破解广泛部署的公钥密码技术的能力之前就已实现。然而,一旦具备这种能力,它对密码学的影响将迅速发生,且难以逆转。由于加密数据今天就可能被收集、未来再被解密,量子安全挑战的第一阶段已经开始。
对安全领导者而言,问题已不再是量子安全是否重要,而是其所在机构是否正在采取行动,按照自身节奏管理这场转型。能否成功应对这一转变,取决于战略远见,而非被动应急。




