83%的公司董事会表示,他们对网络风险的理解有所提升,但许多董事会难以跟上不断变化的网络威胁。
商业领袖必须了解网络风险的经济驱动因素和影响,才能有效监督具备网络韧性的组织。
显著改善安全态势并减少面临风险的记录数量,可将损失降低60%,并将事件概率降低67%。
随着网络安全漏洞造成的财务影响持续攀升至天文数字,企业和政府领导人越来越希望更好地了解这对其组织意味着什么。
根据《2022年NACD上市公司董事会实践与监督调查》,虽然83%的董事会表示,与两年前相比,他们对网络风险的理解有所提升,但同一调查显示,董事会在监督层出不穷的不断变化的网络威胁方面仍难以跟上步伐。
他们必须跟上步伐,因为企业服务持续数字化,以便更好地连接客户、供应商和员工并推动增长,但与此同时,最先进的网络威胁也随之而来。2022年,无论组织多么复杂精密,攻击者都未放过任何行业、部门或组织。
据报道,像优步这样的科技领军企业遭到入侵,入侵者为Lapsus$ 组织的一名少年——与此同时,科技基础薄弱的机构也受到冲击,例如密歇根州杰克逊县的学校,这些学校因勒索软件攻击而停课数日。

风险主题的演变手法持续翻新,且愈发狡猾:从内部人员滥用(据披露,Meta 员工曾勒索 Facebook 和 Instagram 账户),到勒索软件(不仅是双重勒索,而是三重勒索),再到商务电子邮件入侵(不再只是犯罪分子通过电子邮件冒充已知来源,还增加了利用深度伪造技术入侵语音信箱的手段)。
面对这一连串的坏消息,网络风险负责人、公司高管和公司董事需要了解网络风险的经济驱动因素和影响,以便在追求战略目标的过程中有效监督具备网络韧性的组织,正如世界经济论坛的《网络风险董事会治理原则》。
《2023年RiskLens年度网络安全风险报告》提供了基于2022年实际事件的主要网络威胁对各关键行业影响的参考数据。该研究所采用的参考组织是北美一家员工人数不超过1000人、年收入不超过100万美元的组织。
政府和医疗保健受影响最大
按财务损失风险计算,排名前两位的行业是公共管理和医疗保健,其整体风险敞口主要由较高的事件概率和中等损失所驱动。公共管理行业(尤其是美国的地方政府)在各行业类别中防护能力最为薄弱,通常是受预算限制所致。
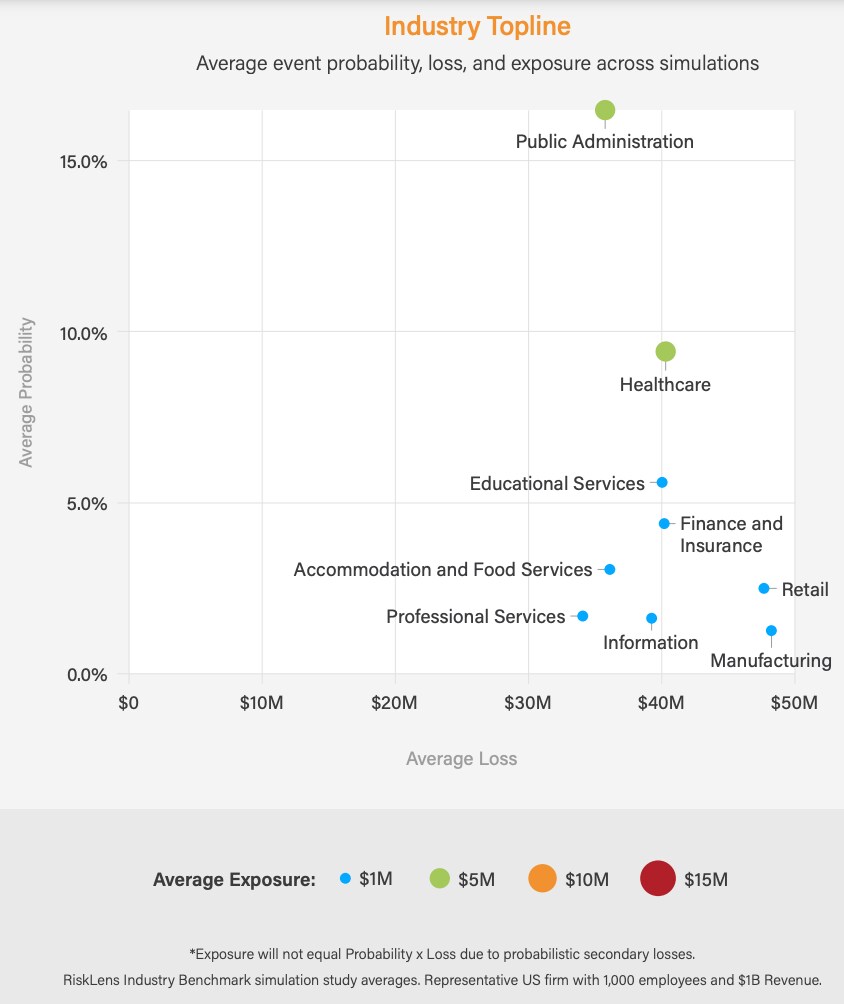
这些机构也是最易成为网络攻击目标的对象之一,近年来深受勒索和加密攻击重创,导致停车罚单缴纳或建筑许可办理等重要服务和收入来源长时间中断。
就医疗保健服务提供者和支付方而言,他们在网络风险格局中正进行着一场高风险博弈:敏感数据(有时掌握在第三方供应商手中)和患者护理面临风险,并且所有这些都处于美国联邦政府卫生与公众服务部民权办公室(OCR)的监督之下,该办公室正密切监视并对违反《健康保险可携性和责任法案》(HIPAA)的行为处以罚款。
勒索软件并非网络威胁中的首要风险
在综合考虑每次事件的损失和事件概率后,该研究得出的结论可能会让许多人感到违反直觉:
按概率排名前两位的风险主题是内部人员失误和内部人员滥用。虽然这些往往是各行业最可能发生的事件,但它们并未进入单次事件损失最高的前三名。
同样,按损失计算最昂贵的风险主题是系统入侵,但其发生概率实际上低于最可能发生的前三大主题。
网络风险监督者最需关注的威胁是基础网络应用攻击,其发生概率相对较高,且单次事件的成本也相对较高。
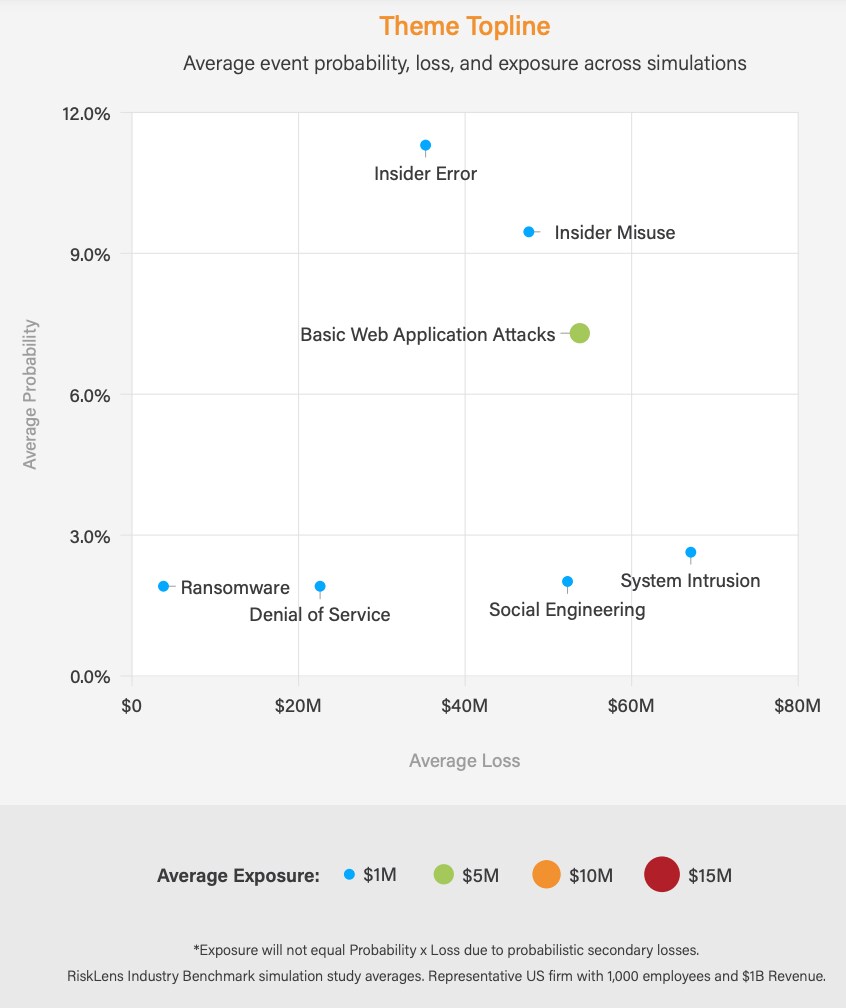
该报告还列出了各行业排名前两位的网络威胁,具体如下:
住宿和餐饮服务:系统入侵、网络应用攻击
教育服务:网络应用攻击、内部人员失误
金融和保险:内部人员失误、网络应用攻击
医疗保健:内部人员失误、内部人员滥用
信息业:网络应用攻击、社会工程学攻击
制造业:内部人员滥用、网络应用攻击
专业服务:内部人员滥用、系统入侵
公共管理:网络应用攻击、内部人员滥用
零售业:网络应用攻击、内部人员失误
世界经济论坛在网络安全领域开展了哪些工作?
网络安全中心为各方领导人提供了一个可信赖的平台,帮助他们共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨部门合作和洞察共享,该中心帮助合作伙伴增强网络韧性,并应对需要集体应对的挑战。
组织如何降低其网络风险敞口
该研究还考察了网络安全态势变化以及个人身份信息和信用卡号码等记录数量可能产生的影响。为开展本研究,网络安全态势变化采用了领先的安全评级机构SecurityScorecard的评分。
关键结论是:显著改善安全态势并减少面临风险的记录数量,可将损失降低60%,并将事件概率降低67%。若两者共同实施,这两项杠杆可将整体风险敞口降低88%。
您可以通过下载报告获取该研究的全部详细内容,报告可从RiskLens 网站。




