国际货币基金组织最近的一项调查显示,超过半数的中央银行或监管机构没有针对金融行业的国家网络战略。
地缘政治紧张局势加剧,网络攻击随之增多;在日益数字化的世界中,脆弱性预计将进一步增加。
国际货币基金组织表示,金融机构和监管机构可以通过优先处理五项工作,为应对日益加剧的网络威胁做好准备,本文对此作了概述。
网络攻击者持续将金融行业作为目标。如果一次攻击导致银行或其他关键平台瘫痪,使用户无法访问其账户,将会发生什么?
金融行业内部紧密的金融和技术互联可能导致攻击迅速扩散至整个系统,进而可能造成广泛的干扰和信心丧失。网络安全显然是对金融稳定的一项威胁。
在新兴市场和发展中经济体中,国际货币基金组织最近对51个国家进行的一项调查显示,大多数金融监管机构尚未出台网络安全监管规定,也未建立执行这些规定的相关资源。
我们还发现:
56%的中央银行或监管机构没有针对金融行业的国家网络战略。
42%缺乏专门的网络安全或技术风险管理监管规定,68%在其监管部门中缺乏专门的风险管理部门。
64%未强制要求开展网络安全措施的测试和演练,也未提供进一步的指导。
54%缺乏专门的网络事件报告制度。
48%没有网络犯罪相关监管规定。
与此同时,国际清算银行对29个司法管辖区进行的一项评估发现,这些司法管辖区在金融市场基础设施的监管方面存在不足。
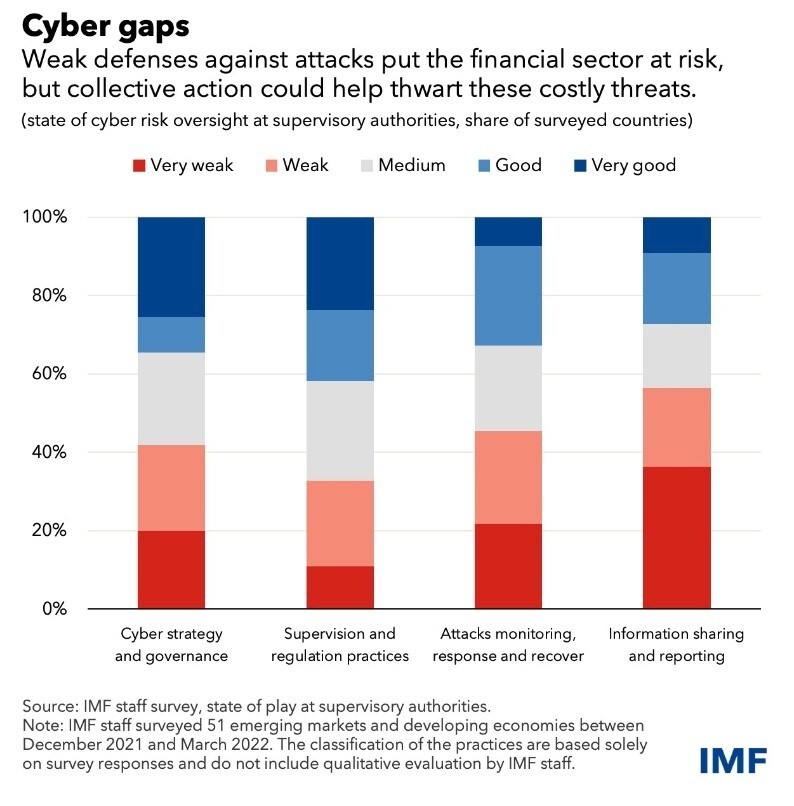
然而,应对这些风险的手段是存在的,包括做好准备和采取协调一致的监管行动,正如我们在近期于华盛顿举办的全球网络安全研讨会上所讨论的那样。不过,这并不容易,迫切需要全面和集体的应对措施。
世界经济论坛在网络安全方面开展了哪些工作?
网络安全中心为领导者提供了一个值得信赖的平台,使他们能够齐聚一堂,理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作和洞见分享,该中心帮助合作伙伴增强网络韧性,并应对需要集体应对的挑战。
威胁不断增多
快速的技术进步既为攻击者提供了成本更低、使用更便捷的工具,这些变化也使金融机构具备了更强的能力来挫败这些攻击。
即便如此,在日益数字化的世界中,脆弱性预计仍将进一步增加。随着更多系统和设备实现互联,攻击目标也随之增多。严重依赖新数字技术的金融科技公司能够提高金融行业的效率和包容性,但同时也可能更容易受到网络风险的影响。
地缘政治紧张局势的加剧也加剧了网络攻击。攻击者及其动机往往难以辨别,而且风险并不局限于冲突地区。历史表明,破坏性恶意软件的扩散可能造成全球性损害。例如,2017年率先冲击乌克兰多家机构IT系统的NotPetya恶意软件攻击迅速蔓延至其他多个国家,造成的损失估计超过100亿美元。
最后,对共同服务提供商的依赖意味着攻击更有可能产生系统性影响。对包括云计算、托管安全服务和网络运营商在内的常用服务的风险集中,可能会影响整个行业。损失可能很高,并可能变得具有宏观关键性。
尽管金融企业和监管机构对攻击的认识不断提高,准备也日益充分,但审慎框架中的缺口仍然十分明显。

化解威胁
金融机构和监管机构必须通过优先处理以下五项工作,为应对日益加剧的网络威胁以及可能成功的入侵做好准备:
中央银行、监管机构和金融企业必须制定网络安全战略。网络风险是一个多维度问题,需要在以下方面共同努力:确保主管部门内部具备健全的安全保障;通过监管和监督实施有力的管理;在市场内开展集体行动;以及努力建设能力和专业知识。
金融监管机构和企业需要将重点从传统的业务连续性和灾难恢复规划,转向即使在攻击扰乱正常运营时仍能提供关键服务。韧性需要企业高层领导和金融监管机构及其董事会成员的支持与认同。企业需要为可能产生系统性影响的严重但合理可能的事件做好准备。监管机构应要求行业考虑此类不利情景,并对其应急计划进行个体和集体测试。
金融监管机构需要确保网络监管和监督能够切实促进韧性。不存在一刀切的方法,但许多要素是共通的。有效的监管方式需要平衡现场和非现场活动,由安全专家与通才型监管人员组成的团队开展工作,并以相称的方式执行监管规定。
金融企业必须加强网络“卫生”、安全设计的系统,以及应对和恢复策略。虽然当今的许多攻击日益复杂,并依赖社会工程手段诱使受害者提供敏感信息,但大多数成功的攻击源于日常疏忽,例如未能部署补丁更新或未进行正确的安全配置。在这种情况下,确保关键数据安全处理和网络安全的日常做法至关重要。
国际社会必须协调网络事件报告并加强有效的信息共享,以确保世界各地的主管部门能够有效处理事件。金融稳定理事会正在制定的事件报告模式和通用术语表是重要的前进步骤。
跨司法管辖区风险
网络防御的强度取决于最薄弱的环节。随着全球互联程度不断提高,遏制风险需要国际努力。国际货币基金组织方面,将继续通过能力建设举措,帮助金融监管机构设计和实施国际标准及最佳实践,并将其作为一项紧迫的优先事项。




