本文是世界经济论坛“地缘战略平台
美国管理和预算局(OMB)今年早些时候发布了一份风险报告,向联邦机构传递了一些令人警醒的网络安全消息。
据管理和预算局称,已制定网络安全计划的机构中,大多数面临遭受攻击的重大风险。正如报告所指出的,“机构无法察觉大量信息何时离开其网络。”
这一发现为近期的一项预测提供了新的视角,该预测来自Cybersecurity Ventures。该机构预测,全球网络安全支出将稳步增长,到2017年至2021年间超过1万亿美元;与此同时,网络犯罪的成本将在2021年前达到6万亿美元(每年)。从根本上说,任何将防御投入增加与成功突破同一防线后损失增加相关联的预测,都存在问题。
综合来看,今天的网络安全行业可以被视为一场技术军备竞赛:新的威胁被发现,新的补丁或更新随之发布以应对,如此循环往复。
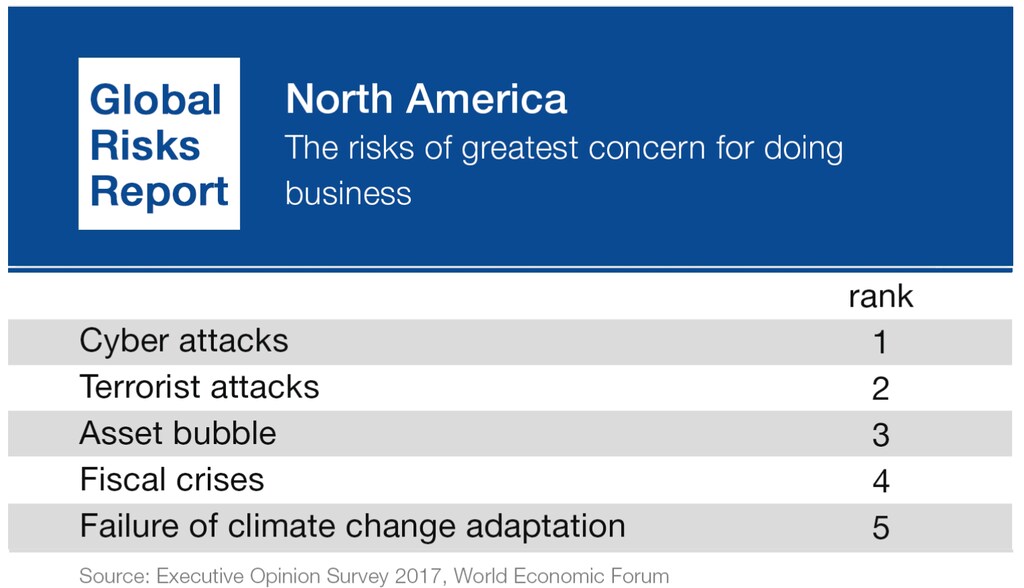
网络安全投入持续增长,但窃取敏感数据的威胁数量也在上升。要打破这一恶性循环,并使网络防御者掌握合适的工具以抵御铺天盖地的网络攻击,必须对我们应对网络安全的方式进行范式转变。
数据是新石油
政府和企业正面临一个超融合的世界,互联系统使关键数据和知识产权(IP)面临重大风险。这些数据无处不在:私有云和公有云中、可移动介质上,以及企业开展业务所依赖的移动设备上。
由于使用的设备数量庞大,保护这些数据的挑战尤为艰巨。一个普通组织大约有23,000部移动设备供员工使用。
在防止关键任务数据外泄方面,网络防御者面临的最大挑战在于:随着数据扩散到机构配发的、个人拥有的以及托管的应用程序和设备上,人们对数据如何及在何处被使用缺乏可见性和背景信息。
“人为接触点”可能因一次恶意或无意的行为,破坏即便是设计最为周密的系统。
undefined
这一格局为攻击者提供了丰富的攻击与挖掘空间。无论攻击从何处发起,它们最终都会指向同一关键交汇点,在那里可以造成最大的破坏。
这些交汇点是人员与关键业务数据及知识产权发生交互的节点。这些“人为接触点”可能因一次恶意或无意的行为,破坏即便是设计最为周密的系统。
人为节点
从更广泛的背景来看,根据SANS研究所的数据,三分之一的组织曾遭受内部人员导致的数据泄露,每起事件的潜在损失总额超过500万美元。
《Verizon 2017年数据泄露调查报告》还显示,去年超过43%的数据泄露事件属于社会工程攻击。这意味着,这些攻击均针对利用组织安全防线中的人为薄弱环节。
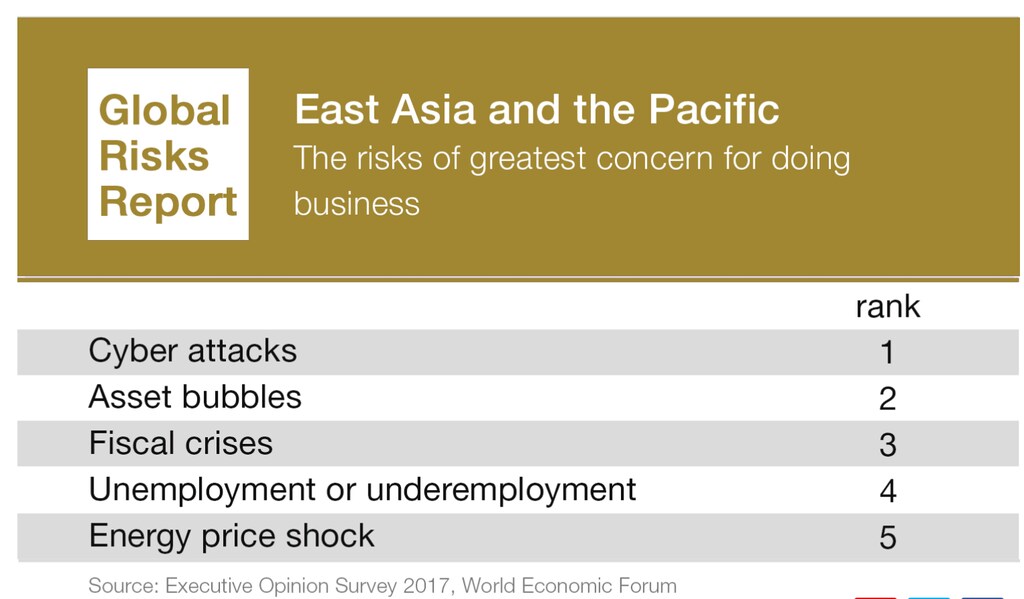
然而,人也可以成为最坚固的防线,并能够作为网络间谍活动和攻击的预警信号。采用以人为本的安全方法,可以基于人的网络行为发出警报,使网络防御者能够减轻或防止关键数据丢失,而无论网络是否已被入侵。
安全团队每天会收到数以千计的警报,因此正在网络战中节节败退。人类行为和风险分析方面的进展将使这些网络防御者能够更快地识别网络异常,并获取必要的背景信息,从而区分正常网络活动与恶意或已被入侵的网络活动警报。
随后,综合性的风险自适应及自动化执行政策可根据所观察到的风险水平,限制或阻止对敏感知识产权的访问。在这一模式下,安全团队能够在潜在威胁事件发生的过程中即时理解、预测并采取行动,而不是在数周、数月或数年之后才察觉。
将安全重点从保护基础设施的传统模式转向理解人类行为,员工也可以参与到保护关键任务资产和企业资产的工作中来。这不仅能提升组织内部的安全效能,还能让组织的第一道防线——即其员工——参与其中,并持续纳入安全体系之中。
在黑客和工业窃贼横行的混乱世界中,要保障组织的人员和数据安全,需要一种“人人共同守卫”的共同使命战略。
无论规模大小,所有机构和企业都希望获得一种战略性且有效的方案,以保护重要数据——即商业秘密和数字化“皇冠明珠”。答案或许可以归结为一件看似简单的事情:以人为本。
利用人为因素应对当今复杂的网络威胁格局,Sean Berg,大西洋理事会




