美国证券交易委员会(SEC)新提出的规则将大幅增加上市公司对网络安全事件及监督实践的报告。
世界经济论坛已发布全球建议,帮助董事会遵守新规则。
有效监督的关键在于将网络安全视为战略议题,了解网络风险的经济影响,并将网络风险专业知识纳入董事会监督工作。
良好的网络战略就是良好的商业战略。多年来,网络安全专业人士一直深知这一点。近来,知名首席执行官和独立董事也已对此表示认同,如今监管机构正在提出新规则,以确立这一理念。
2022年3月9日,证券交易委员会(SEC,负责保护投资者和资本市场的美国监管机构)提出了新规则,将大幅增加上市公司对网络安全事件的报告,并要求披露高管层和董事会为降低网络风险所采取的行动。
鉴于SEC的监管影响力,这一行动应当敲响警钟,提醒世界各地的企业领导者。拟议规则尚未生效,但SEC对网络风险的看法为董事会带来了重要考量,包括管理层报告、组织架构乃至董事会构成。
董事会面临哪些新的网络风险要求?
董事尤其需要关注SEC关于治理和董事会专业知识的提案。SEC明确指出,网络风险监督对投资者理解公司战略至关重要。具体而言,SEC计划询问:董事会中哪些人了解网络风险问题;他们如何获得相关信息;董事会多久审议一次网络风险;以及网络风险如何融入业务战略、风险管理和财务监督。
SEC提出的新要求可能更为重要:披露董事会成员在网络安全方面的专业知识。这项新要求将向世界各地的投资者表明,公司在最高层面如何看待网络风险至关重要。其目标是让网络安全专业知识与商业战略掌握能力、财务素养和领导技能处于同等地位;这些能力长期以来一直是董事招聘的重点。由于报告的议题往往会成为公司关注的重点,披露董事会的网络安全专业知识很可能最终推动网络安全从后台职能跃升为企业领导者未来必备的核心能力。
披露董事会的网络安全专业知识,很可能最终推动网络安全从后台职能跃升为企业领导者必备的核心能力。
Daniel Dobrygowski。
这些新要求旨在推动商界改进董事会报告,并提升董事会在网络风险方面的专业能力;它们出台正值关键时刻。目前,针对企业的网络攻击愈发频繁,手段也日益复杂,增长速度惊人。IBM的《2021年数据泄露成本报告》显示,去年“数据泄露的平均成本从386万美元升至424万美元”,创下该报告17年历史上的最高平均总成本。
与此同时,世界各地的企业领导者认识到,正如世界经济论坛的《2022年全球风险报告》所述,网络安全失效的风险在短期和长期内都是重大全球威胁。然而,企业领导层对自身应对网络威胁的准备程度和韧性的判断,与网络安全专业人士报告的实际情况之间存在脱节。
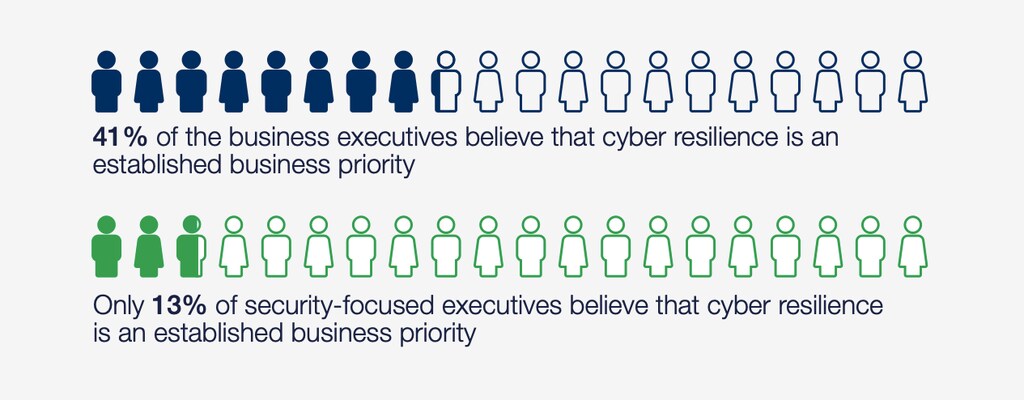
《2022年全球网络安全展望》这项论坛调查发现,“在受访企业高管中,92%认同网络韧性已纳入企业风险管理战略;而在受访的安全领域负责人中,只有55%认同这一说法。”SEC拟议规则将要求企业(至少是在美国交易所上市的企业)缩小这一差距,否则就必须向投资者作出解释。
董事会如何为新的网络安全规则做好准备?
幸运的是,已有现成的 优质 指导 可供企业及其董事为新规则做好准备。综合全球优质资源,董事会可以采取明确的措施,以便在新规生效时,其向SEC提交的报告能够体现一个着眼未来、富有韧性的组织,以及一个履职有效、认真对待网络风险监督职责的董事会。
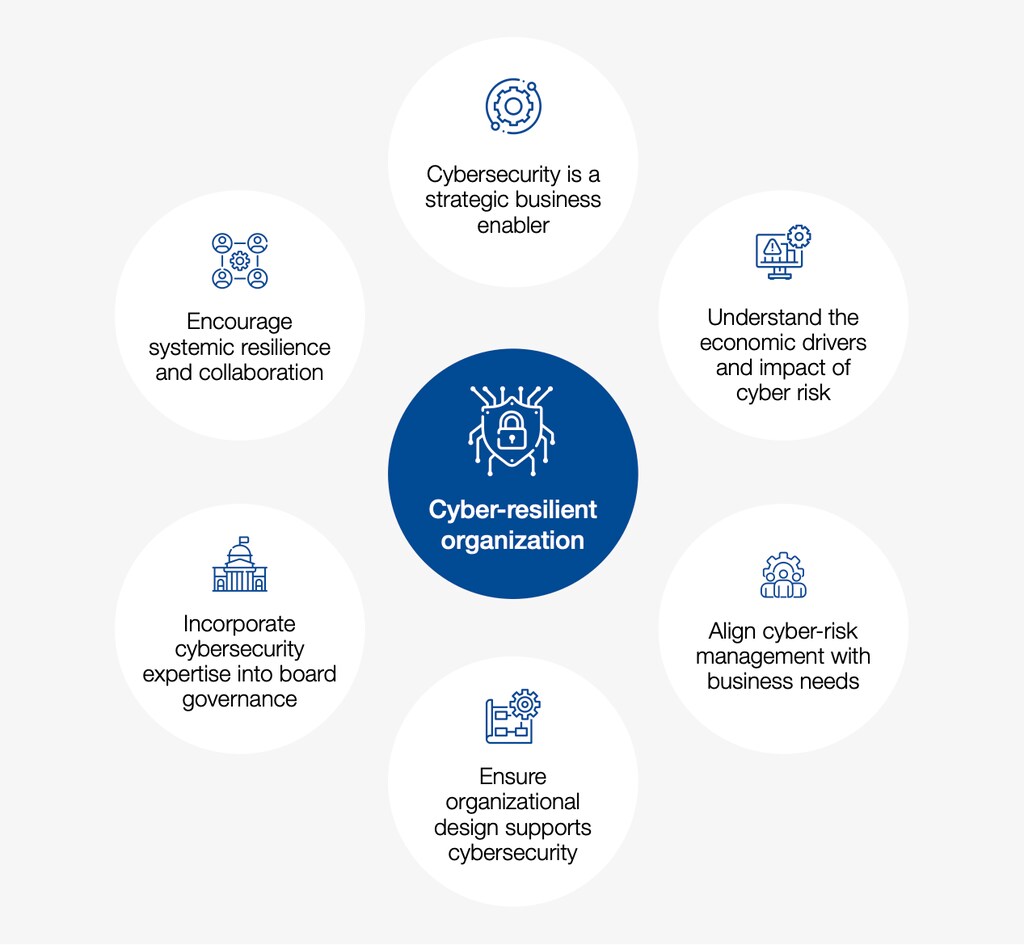
过去六年来,论坛一直发布全球建议,帮助董事会遵守新规则。论坛2021年的指导文件建议,董事会可按照《董事会网络风险治理原则》(与NACD和ISA合作发布),从六个关键方面有效监督网络风险:
将网络安全视为推动业务发展的战略助力。
了解网络风险的经济驱动因素和影响。
使网络风险管理与业务需求相一致。
确保组织架构能够支持网络安全工作。
将网络安全专业知识纳入董事会治理。
促进系统性韧性与协作。
其中三项重要原则与SEC可能提出的新要求直接相关:
1. 认识到网络安全是推动业务发展的战略助力
现代董事会必须认识到,网络威胁是持续存在的企业战略风险,而良好的网络安全能够直接创造并维护价值。这要求转变思维方式,并重新认识网络风险:它不再只是IT部门的一项成本,而是需要董事会关注的战略要务。这样的认识有助于董事会确保网络风险报告频繁、详尽,并采用最有利于有效监督的结构,从而体现有效的网络风险治理;SEC和投资者很可能会在新报告规则中对此提出要求。
SEC还特别要求报告是否设立了首席信息安全官(CISO);论坛在其2017年董事会指导文件中将这一职位称为网络韧性“责任负责人”。正如该指导文件所指出,这位负责人不仅应具备理解网络风险及其对公司整体影响所需的专业知识,还应拥有足够的权限、资源,并能接触高层领导,以成功推动网络韧性建设。
2. 了解网络风险的经济驱动因素和影响
董事会监督网络风险时最重要的职责之一,是审查并批准企业的风险偏好。这意味着董事会必须要求以财务和经济术语呈现网络风险指标,以便与公司的其他风险和优先事项进行有效比较。
世界经济论坛在网络安全领域开展了哪些工作?
网络安全中心提供一个值得信赖的平台,让领导者汇聚一堂,理解不断演变的网络风险及其系统性影响。中心致力于在日益互联的数字世界中增进理解与信任。
中心通过促进跨行业协作和洞见分享,帮助合作伙伴增强网络韧性,并应对需要集体行动的挑战。
3. 将网络安全专业知识纳入董事会治理
新的董事会成员网络安全专业知识报告要求,意味着董事会可能会考虑接纳一种新类型的高管。然而,SEC特别指出:“我们无意通过确认董事会中有网络安全专家来减轻其他董事会成员的职责、义务或责任。”因此,整个董事会仍须了解网络风险问题,不能把责任推给一位“网络安全董事”。相反,具备网络安全专业知识的董事将成为重要伙伴,确保整个董事会持续学习,并成为督促管理层充分考虑网络风险的关键领导者。
归根结底,良好的网络风险监督(例如SEC可能要求的监督)与良好的一般监督相辅相成。SEC的规则反映了不断变化的数字环境,同时继续弘扬经受时间检验的董事会治理价值观:战略思维、良好判断、追究管理层责任,以及纳入相关专业知识。新规则将要求作出一些调整,但董事会已经具备有效落实这些调整所需的工具。为新的报告规则做好准备,实际上就是为监督一家在21世纪可持续、有韧性且卓有成效的公司做好准备。




