中小型企业(SME)占欧盟企业总数的99%,面临多方面的网络安全挑战,包括管理层的意识和投入不足;
在威胁加剧和远程办公的背景下,安全预算不足和网络技能匮乏可能严重影响中小企业的竞争力;
通过加强整个价值链的韧性,欧盟可以充分利用数字化转型和数字单一市场带来的益处。
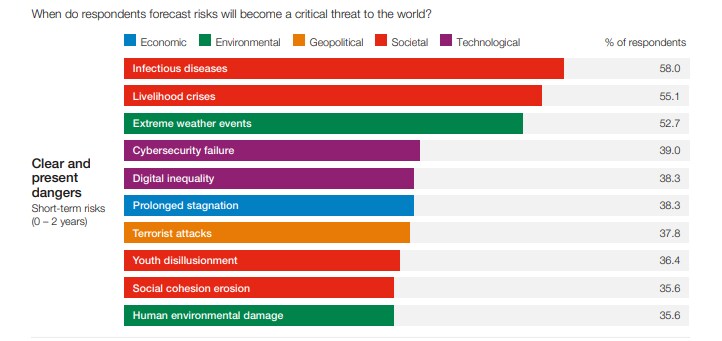
针对数字基础设施的网络攻击是全球现有最常见的威胁之一。根据世界经济论坛的《2021年全球风险报告》,网络安全失效被认为是短期内最有可能出现、并将成为严重全球威胁的第四大风险。
到2025年,全球将有250亿台数字设备实现联网。随着5G和人工智能(AI)等新技术出现并逐步渗透到我们的日常生活中,预防措施、网络安全意识以及提升的网络安全技能,成为政府、私营部门和整个欧盟的关键优先事项。
数字化思维已在我们的社会中显现;新冠肺炎疫情促使我们接受这一理念,从而建立信任,帮助企业在不断增长的数字经济中繁荣发展。正如树根守护树木一样,强有力的网络安全框架可维护健康、安全的网络环境,让每个人都不会被落下。
网络安全是共同的使命
疫情让我们认识到,网络安全比以往任何时候都更是社会各界共同承担的责任。从政府到企业、公民、学校和学术界;从管理层到员工,我们每个人都有责任保护数字环境。
在新的数字时代,新的数字行为对于保护组织和用户数据免受勒索软件或网络钓鱼等恶意攻击的增长,以及维护网络环境的安全至关重要。
欧盟网络安全局(ENISA)致力于从其总部所在地雅典推行开放、透明的治理,雅典是古代遗产和道德准则的中心。该机构的核心组织目标之一是提升整个欧洲的网络安全共同水平。由于网络安全没有边界,ENISA致力于帮助推广网络卫生文化以及风险管理,帮助中小企业防范网络攻击。
在后疫情时代,欧洲中小企业能否推动欧洲经济发展?
欧盟委员会认识到,中小企业是欧盟经济的支柱,占欧盟所有企业的99%,并雇用约1亿人。它们占欧洲GDP的一半以上,在为欧盟各行业增加价值方面发挥着至关重要的作用。
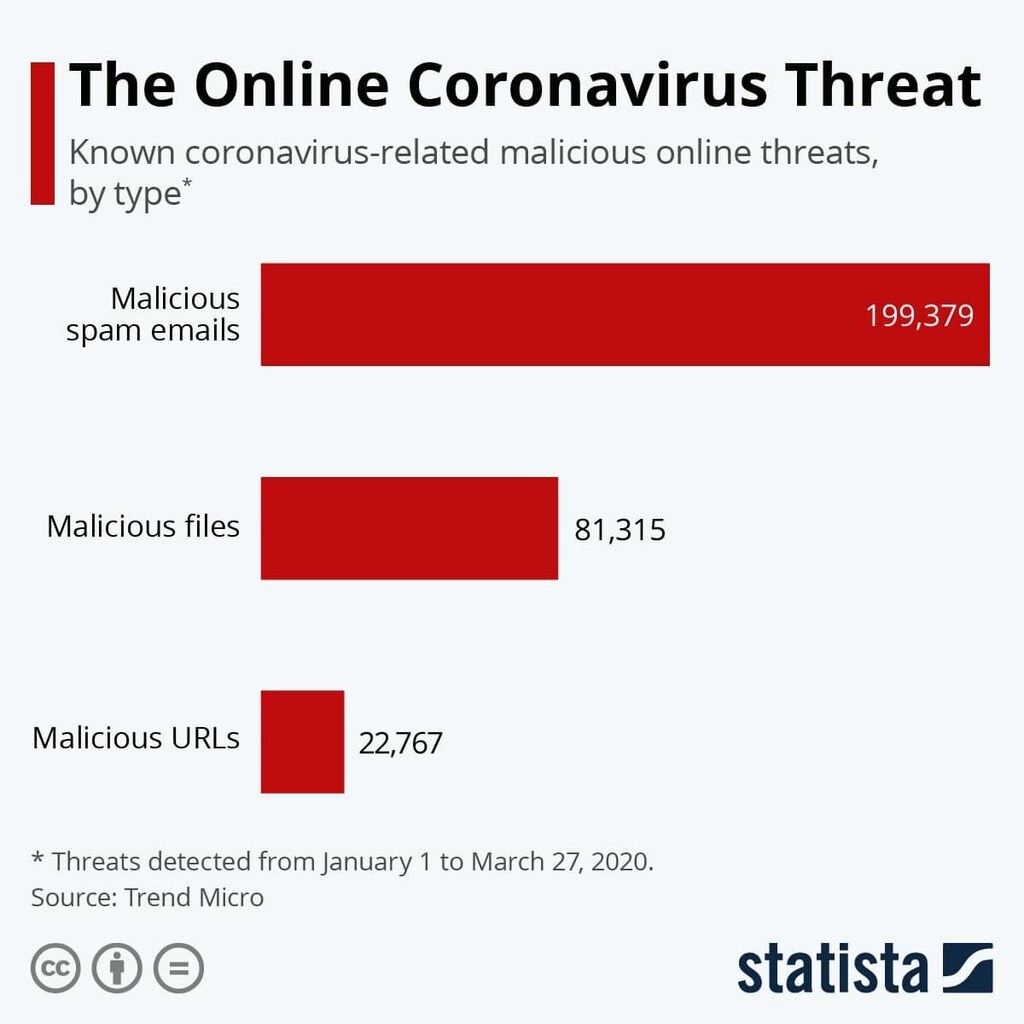
欧洲约有2500万家中小企业在运营,构成了全球最大的单一市场区域。疫情给这些企业带来了巨大压力。中小企业不仅要应对员工居家办公、业务日益在线开展的新数字领域,还要防范犯罪分子的利用。自疫情爆发以来,社会工程攻击有所增加,例如与新冠肺炎危机相关的网络钓鱼邮件和诈骗。在卫生危机的最初几个月,全球网络钓鱼攻击增长了667%。
在这一充满挑战的时期,许多中小企业不得不继续开展业务,为此它们迅速部署系统,以继续为客户服务,而无暇加强安全防护。采用云服务、支持员工远程办公以及允许访问文件处理系统,使保障业务连续性变得更加容易。
进一步加强信息通信技术(ICT)基础设施的安全,并扩大企业的网络安全措施,对于将网络犯罪分子破坏关键数据的风险降至最低,以及支持中小企业在后疫情时代的增长至关重要。
中小企业从网络安全事件中学到了什么
欧盟网络安全局对欧洲中小企业进行了访谈,以归纳疫情期间发生的基于证据的真实事件,并总结可供借鉴的经验教训,以克服这些问题。
已发现的最常见网络安全事件包括勒索软件攻击、笔记本电脑被盗、网络钓鱼攻击和CEO诈骗。后者是一种诱饵,旨在诱骗员工执行来自其CEO的欺诈性邮件,通常要求为满足项目截止日期而向供应商紧急付款。
研究和实际经验表明,与那些未能规划或缺乏正确应对网络威胁所需能力的组织相比,能够妥善处理网络安全事件的组织效率要高得多。
1. 培养良好的网络安全文化;
2. 提供适当的培训;
3. 确保有效的第三方管理;
4. 制定事件应急响应计划;
5. 保障系统访问安全;
6. 保障设备安全;
7. 保障网络安全;
8. 加强物理安全;
9. 保障备份安全;
10. 使用云服务;
11. 保障在线网站安全;
12. 寻求并分享信息。
中小企业面临的网络安全挑战
为纪念6月的国际中小企业日,除上述基本措施外,欧盟网络安全局还发布了一份报告,《中小企业网络安全》,介绍如何更好地保障其系统和企业的安全。
该报告分析了欧盟中小企业应对疫情带来的网络安全挑战的能力,并确定了缓解这些风险的最佳实践。
在研究的访谈部分中发现的主要挑战包括:对网络安全不足给企业带来威胁的认识较低;实施网络安全措施的成本,且往往缺乏专项预算;ICT网络安全专家的可获得性;缺乏专为中小企业领域制定的适用指南;以及管理层的支持力度较低。
共同的根本问题似乎在于管理层的意识和投入,而这又进而影响预算、资源分配以及网络安全措施的有效落实。网络安全不应仅由IT团队讨论,它需要进入董事会议题。
在接受调查的249家欧洲中小企业中,超过85%表示,网络安全问题一旦发生,将在一周内对其业务造成严重负面影响;57%表示,它们很可能因此破产或停业。
尽管如此,人们仍倾向于认为网络安全事件只影响大型组织,因此仍未被视为中小企业的重大风险。中小企业必须认识到,此类事件一旦发生,将会对其业务造成何种后果。许多人认为,其所购买的IT产品中包含的网络安全控制措施已足够,除非法律有所要求,否则无需额外的安全控制措施。
该机构针对中小企业的网络安全建议聚焦于三个关键领域:人员、流程和技术建议。其目标是通过应用12项网络安全原则,加强整个价值链的韧性。该报告还包括欧盟成员国应考虑采取的建议行动,以支持企业、协会和机构提升其网络安全态势。
有效的网络安全使中小企业充满信心,使其能够在我们这个在线互联的世界中发展壮大、开展创新,并找到为客户创造价值的新途径。让我们支持这些企业踏上更好地防范网络威胁的征程。




