欧盟正在取代其全欧盟范围的网络安全指令,以增强网络韧性。
具体而言,该立法旨在保护关键基础设施。
“如果我们遭受的是工业规模的攻击,我们就需要以工业规模做出应对”,一位欧盟高级官员表示。
欧盟即将对其全欧盟范围的网络安全框架进行数年来首次重大升级。
11月,欧盟议会和欧洲理事会批准实施一项名为《网络和信息安全指令2》(NIS 2.0)的新政策。该框架将取代最初的NIS指令,该指令于2016年出台,是欧盟首部全欧盟范围的网络安全立法。
“我们需要采取行动,使我们的企业、政府和社会更能抵御敌对性网络行动,”欧洲议会的主要成员Bart Groothuis在一份声明中表示。“这项欧洲指令将帮助约16万个实体加强安全管控,使欧洲成为一个适宜生活和工作的安全之地。”
NIS 2.0旨在通过扩大覆盖范围以纳入更多行业,并提高和统一成员国的基线安全要求,从而增强欧盟的网络安全能力和韧性。值得注意的是,此次扩展重点关注能源系统、医疗保健网络和运输服务等关键基础设施。
该指令还引入了新机制,以更好地促进各国主管部门之间的合作,并设立一个新中心,负责统筹应对重大网络攻击。该中心名为欧洲网络危机联络组织网络,简称EU-CyCLONe。
“如果我们遭受的是工业规模的攻击,我们就需要以工业规模做出应对,”Groothuis补充道。
根据NIS 2.0指令,欧盟还将与美国及其他国家一道,强制推行更严格的事件报告要求。该立法将规定各行业的组织须在知悉事件后24小时内报告网络漏洞和攻击。未能如此做的公司可能面临高额罚款。
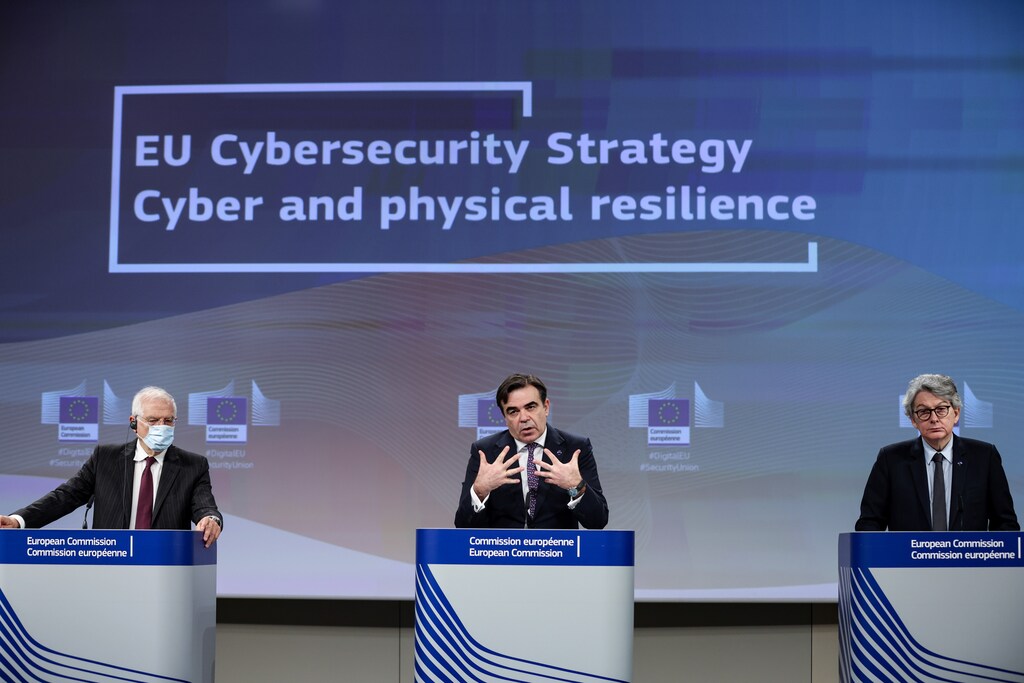
NIS 2.0已筹备数年,是欧盟更广泛行动的一部分,旨在让利益相关方参与其中,并更全面地加强网络安全措施。
事实上,2021年,欧盟请求世界经济论坛的“电力网络韧性”社群就改进网络安全立法的计划提出意见。“鉴于近年来前所未有的数字化进程、成员国和社会的反馈,以及各成员国实施需进一步统一的需求,现已到了更新该立法的时候,”论坛在其报告中表示。
欧盟已推出新的立法,以加强对数字硬件和软件产品以及关键能源基础设施的安全要求。
然而,随着网络攻击的普遍性和复杂性持续上升,且攻击目标不断指向关键基础设施系统,NIS 2.0仍在推进之中。例如,今年2月,比利时和荷兰的主要炼油中心遭遇了网络攻击。该次黑客攻击打断了该地区成品油的贸易。
“毫无疑问,网络安全在未来数年仍将是一项关键挑战。对我们的经济和公民而言,利害关系极为重大,”捷克数字化事务副总理兼地区发展部长Ivan Bartoš在欧盟理事会投票后发表的一份声明中表示,并补充称NIS2是“提升我们应对这一威胁能力的又一步”。
NIS 2.0预计将在未来数周内生效,此后欧盟成员国将有21个月的时间将新规定纳入其国家立法。然而,EU-CyCLONe官员已开始大规模开展网络攻击模拟,以提高应变能力。
“网络攻击无处不在,”欧盟内部市场专员Thierry Breton就网络培训演练发表声明时表示。“我们共同承担责任,应协作准备并实施快速应急响应计划。”
此外,论坛网络韧性社群持续促进多方利益相关方对话,以推动集体行动、提高认识,从而在全球范围内增强网络韧性。这些举措包括(但不限于)一个网络安全学习实验室,旨在帮助各行业组织了解并降低其网络风险。




