世界经济论坛网络安全中心行业与合作伙伴关系负责人表示,“网络安全失效”持续被视为一项重大威胁,因此高层领导者必须认真应对这一问题。
低门槛、高回报以及相对较低的起诉风险,使网络犯罪对不法分子颇具吸引力。
企业领导者需要理解网络韧性,将其列为优先事项,并纳入关键战略和运营决策。
长期以来,网络安全一直被视为IT问题,并交由技术专家负责。然而,随着威胁加剧,人们需要将其视为战略、文化与合作问题,而不只是技术问题。企业领导者必须在管理企业网络风险方面发挥带头作用,从而保障个人、组织和国家日益依赖的数字经济。事实上,随着时间推移,在网络安全及其他技术问题上发挥有效领导作用只会变得愈发重要。
这一点尤为重要,因为变化步伐正在加快,尤其是在数字领域。数字化程度不断提高的迹象随处可见。据DataReportal这家研究公司称,全球有超过50亿人使用互联网,这意味着目前全球超过63%的人口已上网。数字化也是企业转型不可或缺的一环。据Statista这家研究公司称,2025年全球数字化转型支出将达到2.8万亿美元。
然而,在这些趋势之中,还潜藏着另一种更阴暗的趋势:不法分子正积极试图利用个人和组织的脆弱之处。网络空间的性质在若干方面为犯罪分子提供了便利。
第一,入门门槛低。只需10美元,就能在暗网上买到简单的攻击工具;即使是复杂攻击,成本也只有几百美元(所谓“网络犯罪即服务”)。
第二,被起诉的风险相对较低。实体犯罪中,受害者和犯罪者身处同一司法管辖区;而在网络犯罪中,一名身处某国的罪犯可以攻击另一国的组织,再将所得转移至第三国。这使起诉变得困难(顺便说一句,这也让私营部门与各地执法机构加强合作显得更加重要)。
第三,回报丰厚。据Sophos这家IT安全公司称,遭受勒索软件攻击的组织平均支付近234,000美元赎金,而且可以用难以追踪的加密货币支付。
尽管这些问题并非新鲜事——网络犯罪已存在数十年——但随着技术进步,它们正变得越来越令人担忧。可以说,直到2017年,美国国家安全局开发的Eternal Blue漏洞利用工具遭泄露,并引发了针对英国国家医疗服务体系的WannaCry勒索软件攻击,以及针对乌克兰和其他地区多个组织的NotPetya网络攻击,网络安全才迎来一个转折点,成为全球企业领导者高度关注的问题。毫不意外,“网络攻击”和“数据欺诈或盗窃”在世界经济论坛的《2018年全球风险报告》中跻身发生可能性最高的五大风险之列。
优质人才稀缺,高层领导者需要投资于招聘,并培养组织内部现有的人才
阿克谢·乔希
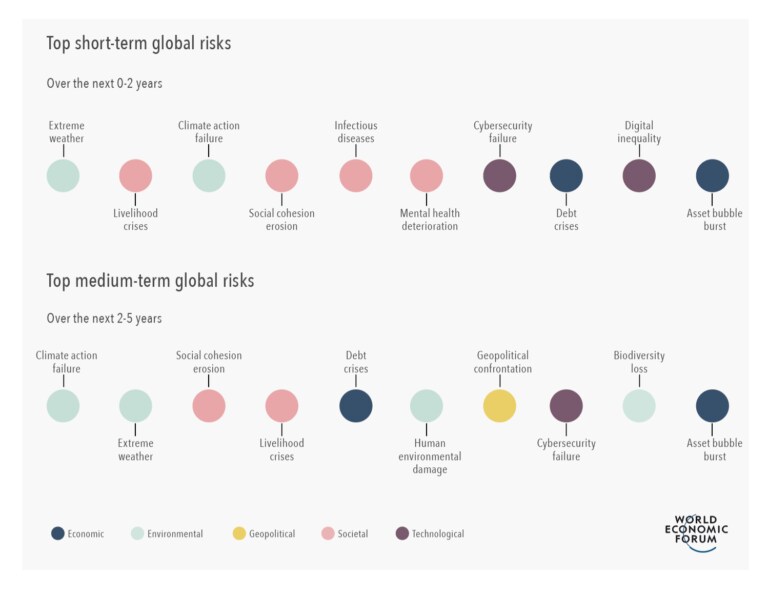
这个问题不会自行消失。恰恰相反,过去几年网络攻击的频率和严重程度改变了领导者对网络威胁的看法。根据论坛的《2022年全球风险报告》,“网络安全失效”持续被列为全球短期和中期重大威胁。受访者在回答长期风险问题时,网络安全排名似乎有所下降;这表明风险认知存在盲点,而不是威胁会神奇地消散。
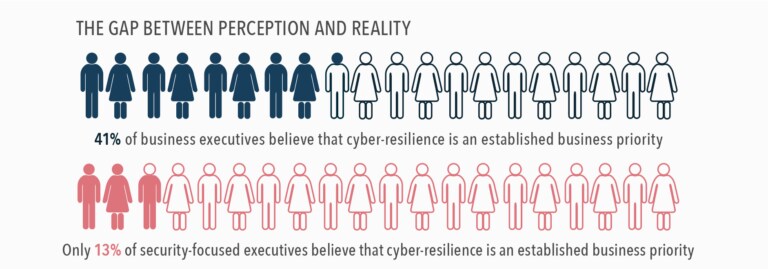
网络安全领域的风险认知差距确实存在。论坛的《2022年全球网络安全展望》报告显示,85%的网络安全领域领导者认同网络韧性是其组织的业务优先事项,但在多种风险中确定网络风险优先级时,争取决策者支持仍是一项突出挑战。此外,92%的受访企业高管认为网络韧性已纳入企业风险管理战略,而认同这一点的网络安全领域领导者仅占55%。
要成功打造具有网络韧性的组织,我们必须弥合这一差距。这需要首席执行官、董事会成员及其他高管改变思维方式。面对网络攻击,问题不在于“是否会发生”,而在于“何时发生”。因此,我们必须从关注网络风险转向建设网络韧性。毕竟,在网络攻击不可避免的环境中,做好准备无疑至关重要;建立制度化机制,以应对攻击并从中恢复,同样重要。
以下是组织高层领导者应优先采取的五项措施,以在组织中建立网络韧性:
将网络安全视为战略性业务优先事项
一家总部位于亚洲的大型工业集团每年开展约10笔企业交易。据该集团一名高管透露,网络安全团队往往最后才对目标组织进行尽职调查,如果会进行的话。这样一来,收购方在尝试将目标公司并入母公司时,可能会留下大量待处理的漏洞,往往还会因此产生巨额且不必要的成本。
投资者也面临类似情况,他们在投资前很少进行网络安全尽职调查。2019年,论坛发布了一份报告,《激励负责任且安全的创新:投资者原则与指南》,试图帮助解决这一问题。由此可见,网络风险就是业务风险,必须加以理解、列为优先事项,并纳入关键战略和运营决策。
确保董事会将网络安全治理列为要务
在大多数组织中,网络安全由首席信息安全官(CISO)负责。然而,与大多数战略性问题一样,组织的董事会和高层领导者需要确立基调、制定网络风险治理机制,并对企业的网络韧性承担责任。
去年,论坛与美国全国公司董事协会、互联网安全联盟、普华永道及其全球合作伙伴共同制定了六项共识原则,帮助董事了解本组织当前的网络安全状况、履行监督职责并设定未来目标。
此外,美国证券交易委员会近期提议制定新规,要求公司披露董事会和管理层层面的网络安全治理情况。新规最终敲定后,将凸显董事会在有效监督网络风险管理、确保网络风险始终纳入整体业务战略方面的作用。
培育网络韧性文化
有效管理网络风险,需要处理好三个关键要素:技术、流程和人员。可以说,人员是整个链条中最薄弱的一环。据Cybint这家网络安全教育与培训公司称,95%的网络安全漏洞源于人为失误。因此,必须确保员工有能力理解并践行有助于组织建立网络韧性的行为。
要改变文化,高层领导者必须确立基调,并建立机制,推动组织各层级对网络韧性负责。公开交流网络韧性战略、实践和知识,有助于让员工产生主人翁意识。
最后,持续培训对于提高员工对网络韧性理念和最佳实践的认识,其重要性再怎么强调也不为过。
世界经济论坛在网络安全方面开展了哪些工作?
网络安全中心提供一个值得信赖的平台,让领导者汇聚一堂,理解不断演变的网络风险及其系统性影响。中心致力于在日益互联的数字世界中增进理解与信任。
中心通过促进跨行业合作和见解共享,帮助合作伙伴增强网络韧性,并应对需要集体行动的挑战。
建设高素质网络安全人才队伍
全球网络安全人才严重短缺。据(ISC)2021年网络安全人才队伍研究显示,人才缺口仍超过270万,而且网络安全人才队伍需要扩大65%,才能有效保护组织的关键资产。
当被问及所在组织是否具备应对网络攻击并从中恢复所需的技能时,论坛的《2022年全球网络安全展望》报告中有一半受访者表示,团队技能短缺会使应对工作变得困难。在员工人数介于5,000至50,000人的公司中,表示“目前拥有所需人员和技能”的不足四分之一。
优质人才稀缺,高层领导者需要投资于招聘,并培养组织内部现有的人才。在求职者占优势的就业市场中,合适的工作条件必不可少,其中应结合美国作家丹·平克所说的“内在”和“外在”激励因素,以确保员工满意并留任。
还需要设计创新方案,为现有人才转入网络安全职业提供路径。为此,Salesforce、Fortinet、全球网络联盟和世界经济论坛共同创建了网络安全学习中心,提供免费的职业导向课程模块,帮助人们进入这些备受青睐的岗位。
推动公私合作
网络犯罪是一门生意,网络犯罪分子会通过分享攻击技术和工具信息开展合作。要领先于网络威胁,更广泛的生态系统中的公私部门参与者需要加强合作。
合作伙伴关系的价值已得到证实。在《2022年全球网络安全展望》报告中,超过90%的受访者表示,他们从外部信息共享团体和/或合作伙伴处获得了可付诸行动的见解。值得注意的是,85%的受访者认同,如果加强合作能让网络犯罪受到更严厉的惩罚,他们愿意提高透明度并与执法机构合作。
不过,合作也面临重大障碍,例如监管限制和法律边界往往会阻碍信息共享。高层领导者必须鼓励在网络安全问题上开展合作,并解决组织内部的障碍,以促进与行业参与者、国家网络机构和执法部门之间的信息交流。这些合作伙伴关系不仅有助于提高准备程度,在危机来临时也能发挥作用;更广泛生态系统的支持可能改变局势。
所有这些都表明,网络安全不只是技术问题,也是战略、文化与合作问题。
21世纪的领先企业,将是那些拥有合适领导层、既重视网络安全又优先建设网络韧性的企业。




