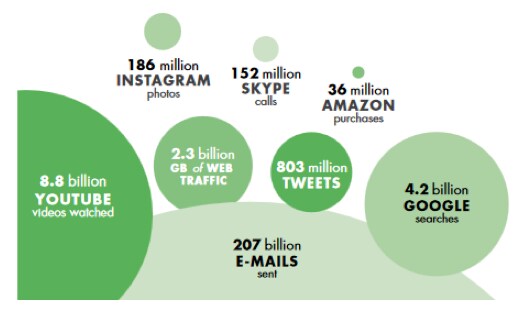
长期以来,网络风险一直被视为国家安全领域的隐患;如今,随着越来越多的增加值通过信息与通信技术(ICT)创造,人们也认识到它是宏观经济层面的威胁。2012年,信息产业在经合组织地区创造的增加值占总量的6%,就业占比为4%,固定投资总额占比为12%;与ICT相关的专利占依据《专利合作条约》提交的专利总数的40%(经合组织,2014、2015年)。2014年,数字部门——所有ICT赋能行业中的一个狭义子集——在英国雇用140万人,占英国经济的7.3%(英国文化、媒体和体育部,2016年)。这些数据只是数字技术为整体经济创造的增加值规模的极为保守的下限。世界银行(2016年)还提出了另一种颇具启发性的描述方式:描绘互联网生活中的典型一天,以展现数字化的普及程度。
数字化不仅迅速扩展,而且其本质决定了它会加深经济内部的互联程度。因此,网络攻击的影响远不止对个别受害者造成损害。同理,普遍存在的网络安全不安感可能拖慢知识密集型行业采用技术和融入贸易的步伐,进而损害生产力(世界经济论坛,2014年)。
要让网络空间更安全,就必须认识到,网络安全不只是编写优质代码的问题;它同样关乎经济激励,甚至主要关乎经济激励。
15多年前,安德森(2001年)指出,不同国家自动柜员机(ATM)欺诈案件的发生率取决于责任规则,而非欺诈者的技术能力。在美国,除非能够证明客户有犯罪意图,否则损失由银行承担;与损失由持卡人承担的司法辖区相比,美国的欺诈案件少得多。
被称为“高级持续性威胁”(APT)的复杂攻击往往由民族国家支持,当然是网络安全问题的重要组成部分(国际战略研究中心,2016年);然而,重大损失往往由简单攻击造成,而基础安全培训、广泛可得的防御软件和良好的组织实践相结合,就可能阻止这类攻击。2013年,美国零售商塔吉特的销售点(POS)系统遭入侵,损失约3亿美元;犯罪分子通过一个从安全防护薄弱的空调服务商处窃取的账户进入系统。2017年,黑客利用一种名为“域名系统(DNS)劫持”的基本手法,将一家巴西银行的所有在线业务重定向至假冒(“网络钓鱼”)网站,持续约五小时,窃取了每一位尝试登录客户的凭据。
物联网的发展——即由连接互联网、能在物理世界执行操作的“智能”设备构成的网络——将开启一片全新而尚未探索的领域,也凸显了其中的权衡:新技术潜力巨大,但如果不从技术和经济层面着手应对网络安全问题,其普及可能受挫。物联网引发的攻击已经发生:2016年,约10万台数字录像机和网络摄像头被用于扰乱Twitter、Reddit等社交平台的运行;2017年,被黑的自动售货机使一所大学的整个网络瘫痪。
政策解决方案与政策挑战
通过政策消除阻碍私人部门对网络安全进行最优投资的各种市场失灵,就有可能防止此类事件。除了政治意愿之外,制定良好政策还面临两项障碍:对网络安全微观经济学理解不足,以及缺乏有关网络攻击的可靠、透明数据。
安德森和摩尔(2011年)概述了导致网络安全不足的关键微观经济因素。首先,硬件和软件市场具有网络外部性,即产品的使用价值会随着用户数量增加而提高。网络外部性带来先发优势:最先吸引到足够多用户的生产商能够确立标准,而标准又会吸引更多用户。这一机制构成了硬件和软件市场寡头垄断结构的基础,也催生了“先发布,后修补”的开发模式;由于客户仍未将安全视为必需品,企业在争取尽可能缩短产品上市时间时往往忽视安全,导致产品内置大量弱点。
其次,网络漏洞具有负外部性:安全漏洞造成的成本未必完全由直接受害者承担。许多计算机系统存储着系统所有者以外其他实体的重要信息。例如,针对健康保险公司Anthem和电子邮件服务商Yahoo!的攻击,损害了敏感医疗记录或私人通信被不当访问的所有客户。此外,黑客常采用间接攻击手法:他们不直接攻击最终目标,而是先控制能够找到的任何未受保护设备,再从这些设备发起攻击。一些由被劫持计算机组成的网络称为僵尸网络,其中可包含数百万台设备。
尽管如此,人们对网络风险的认识总体上仍然不足;即使不存在任何外部性,许多IT系统用户也会因不了解风险而未能充分投资安全防护。即使用户了解风险,他们与防御系统供应商之间仍存在委托代理问题,导致防护水平低于最优。迄今为止,硬件和软件生产商一直拒绝为不安全产品承担责任,理由是:对计算机代码中不可避免的错误施加经济负担,会扼杀创新动力。正如《经济学人》(2017年)最近指出的那样,一旦一辆被黑客入侵的智能汽车撞倒行人,公众观感和立法者的立场就可能发生剧变。
人们提出了若干消除负外部性的方案,其中大多旨在平衡两项考量:一方面需要将安全漏洞造成的成本内部化,另一方面,普通民众的物联网洗衣机遭劫持并被用于攻击石油公司时,不应被迫赔偿对方。例如,可以实行选择性责任,由互联网服务提供商(ISP)等专业机构承担一部分经由其管理网络传播的攻击所造成的成本。
大多数经合组织国家正着手制定网络安全法规,以部分解决市场失灵问题。例如,法规可要求个人数据保管方在发生数据泄露时通知信息遭非法访问的所有者,或对关键基础设施设定安全要求,因为此类设施一旦失效,可能危害公众。在技术密集且重视安全的行业,严格的国内法律义务还辅以国际监管标准和最佳实践。
金融业对形形色色的黑客都极具吸引力(Maurer等,2017年),是这些层面相互作用的一个典型例子。在发达经济体,法律对金融机构的审查更严格,合规要求更高,责任规则也比大多数其他企业更严苛。例如,从2018年起,欧盟的支付服务提供商必须遵守新的《支付服务指令》(PSD2),该指令对所有数字支付规定了极高的网络安全标准。
中央银行和其他金融监管机构也可以对受监管实体施加义务,例如要求披露重大网络安全事件;同时,它们还可以合作制定虽不具约束力、但获国际认可并可作为实施国内法律依据的安全标准。国际清算银行和国际证监会组织推动了提升金融体系安全性的跨国行动;由此形成的《金融市场基础设施网络韧性指引》(国际清算银行和国际证监会组织,2016年)不仅涉及技术层面,也涵盖治理、人为因素的作用以及信息共享的重要性。
所有这些努力都能降低风险,却无法消除遭遇新型危机情景的可能性。例如,一家大型金融机构可能完全具备偿付能力,却因网络攻击而无法运营。保障任何单一行业的安全固然有用,但仍然不够。需要覆盖整个经济的政策——如果周边环境不安全,网络空间的任何角落都无法确保安全。与大多数现行法规不同,政策应适用于所有类型的攻击,而不应仅限于涉及个人数据的攻击;也应适用于所有经济主体,而不应仅限于关键基础设施或特定服务提供商。
数据缺口:一项关键政策挑战
严重的数据缺失妨碍了良好政策的制定。普通企业有多脆弱?它们遭受攻击的频率如何?安全防护的成本是多少?目前所知甚少。媒体最常引用的统计数据来自专门从事网络防御的公司,存在明显的利益冲突,而且底层微观数据并未公开。迄今只有极少数尝试旨在生成质量适当且透明的数据。
一个例子是英国政府的《网络安全漏洞调查》,该调查于2016年首次开展;最近一轮结果于2017年4月公布(英国文化、媒体和体育部,2017年)。调查显示,在访谈前12个月内,46%的英国企业至少遭受过一次网络攻击;企业规模越大,发生安全漏洞的比例越高,大型企业达到68%。攻击造成的平均损失相对有限(大型企业为19,600英镑),但损失分布并不对称;数据集中记录到的破坏性最严重的一次安全漏洞,仅恢复成本就达500,000英镑。
意大利央行开展了类似但细节较少的调查(Biancotti,2017年),利用了针对意大利制造业和非金融服务企业的长期调查。尽管表示未采取任何网络安全措施的企业不到2%,但2015年9月至2016年9月期间,约三分之一的企业因网络攻击遭受了至少一些损失。研究还开发了一种插补模型,以处理部分受访者不愿报告或无法发现攻击的情况;据此估算,在观察期内遭受攻击的企业占比升至45.2%,大型、高科技以及国际业务敞口较大的企业受影响程度高于平均水平。
这些数据应为各国政府和公共机构敲响警钟。要制定适当的技术、经济和法律应对措施,亟需更多此类信息;理想情况下,这些信息应基于国际统一的定义,并免费向研究人员开放。




