随着国家和国际安全威胁日益增多,各方一致认为,安全部门必须能够开展工作以应对这些威胁。然而,用于此类工作的海量数据,连同从中找出关键信息的算法,已成为各方关注的焦点,人们也日益清楚地认识到,用于控制监控活动的传统机制已显不足。
难题在于,如何在保障安全的同时,维护民主制度的关键基石:言论自由、集会与结社自由,以及至关重要的隐私权。显而易见,随着技术加速发展,已难以划定清晰的界限。此外,在互联网时代,几乎所有边界都在被消除或重新定义。
安全领域的“黑天鹅”
在不放弃部分隐私的前提下,能否实现安全?理论上是可以的,但在现实中实施并不容易。不过,对此提出质疑从未像今天这样激烈。情报机构运作所处的战略环境正迅速演变:情报用户的数量与类型不断增加,在复杂多变的威胁局势下,对更快、更高效应对的要求也日益提高。跨境恐怖主义和不对称战争日益复杂,国家间战略冲突全面回归。因此,区分国内与国际已经行不通了。
随着情报收集日益成为国家和国际安全的核心,关于情报界应如何具备能力,以预见并防范最坏情形及安全领域的“黑天鹅”事件,争论已变得相当激烈。然而,即便是精密而全面的情报收集,有时也无法阻止恐怖袭击,近期在巴基斯坦、尼日利亚、突尼斯、澳大利亚、美国、科威特和法国等相距甚远的地区接连发生的骇人事件便是明证。
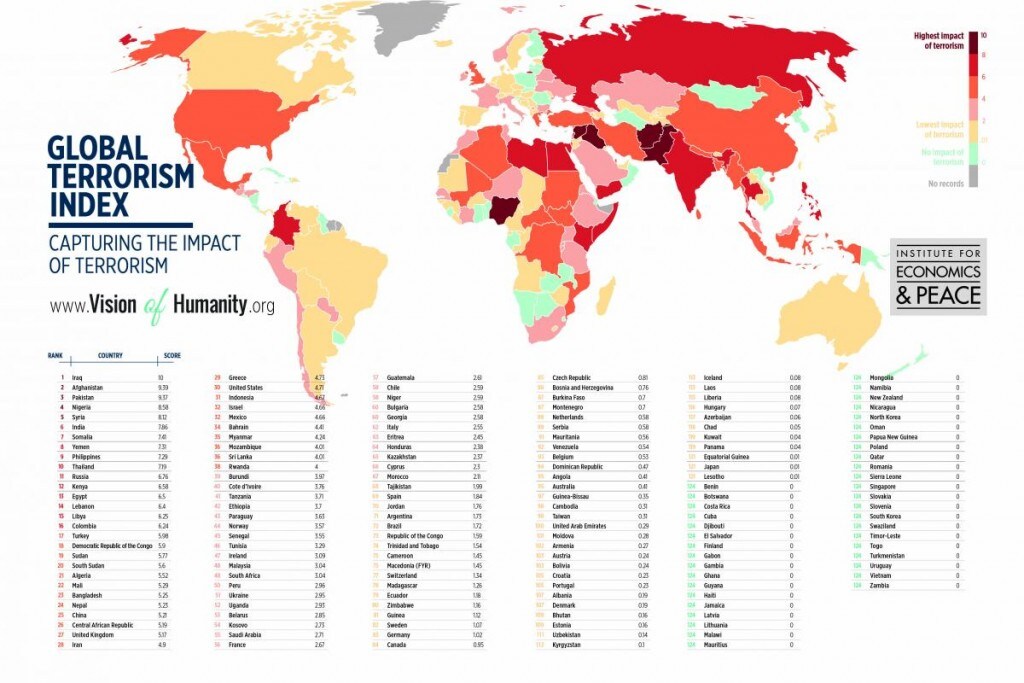
如今,形势已发生剧烈变化。由经济与和平研究所最近发布的 Global Terrorism Index 报告(GTI)显示,2012年至2013年间,恐怖主义事件的死亡人数出现历史上最大增幅,达到1.8万人,较上一年增长61%。
点击图片,查看经济与和平研究所发布的 Global Terrorism Index 报告。
海量数据
如果政府机构永久收集我们的数字足迹、元数据、上网习惯和数字历史,这是否存在问题?这些数据可能被利用,也可能被滥用,但同时也能保障人们的安全。思考这一问题时,我们必须提醒自己:在电信公司、互联网搜索引擎和社交媒体应用之间,你可能早已同意分享大量数据,包括你的需求、偏好和厌恶。
尽管不当的监管可能使情报行动进一步转入地下,并增加其行动及合法性的不确定性,但争论仍集中于情报收集与监控侵犯个人隐私权的问题,以及这些权力被滥用于打击行业竞争对手、政治团体、环保团体、公民社会团体,甚至现任及未来政府不喜欢的个人等问题。
我们是否会陷入关于应在何处划定界限的讨论,并在太平时期对所感知到的政府侵扰摆出姿态?抑或我们应当思考这样一个事实:在危机时期,平静往往会迅速被强烈的批评所取代,人们会质问政府和企业为何没有采取更多措施保护我们?我们如何确保立法者更好地理解大规模监控的必要性,同时也理解确保其不被公共或私人行为体滥用所面临的挑战?我们如何制定有意义的监督机制与程序,以确保合法合规?
美国国会和英国政府近期决定限制各自机构的情报收集与监控活动,此举在媒体(以及部分学界和公民社会)中广受赞誉。然而,在一个让安全威胁被放大、变得更加隐蔽并跨越国界的数字时代,情报界要遏制这些安全威胁,仍有很长的路要走。
透明度:提升情报工作效能的工具?
对情报界和更广泛的政府机构而言,这关乎公众形象。为建立信任,这两类机构都需要更有效地解释它们如何履行保护个人隐私的责任,尤其是在那些认为自身承受了最多审查的群体中。这关乎展示问责制、践行有效监督。机构及负责监督它们的实体理应在不损害安全的前提下提高透明度,并促进多方利益相关者之间的合作。
在合作方面,必须进一步厘清大规模信息收集与大规模监控之间的区别。通过这种厘清,立法者必须更加了解安全影响,以便制定并出台知情的立法和监管框架。尤其是,在网络安全问题上,相关知识和立法必须大幅加强。
绝密文件 被泄露 ,泄露者为前美国国家安全局承包商爱德华· 斯诺登, 严重损害了美国情报界及负责其监督的机构的公众形象。进而,这也间接损害了全球情报界的形象。尽管很少有人认为这些泄露直接危及了国家和国际安全,但关于情报人员越界行为的大量评论(以及美国及其他地区的重要法律裁定)层出不穷。此类越界既侵犯了普通公民的隐私,也损害了与主要主权盟友及关键企业的关系,而后者恰恰在最需要时最为重要。
迄今为止,立法层面就如何应对这一负面形象已形成共识:削减纽约“9·11”袭击后所采取的行动,同时扩大情报收集能力,以恢复那些已设立却未被遵守的监管制度。情报界逐渐意识到,必须采取行动重建信任,最佳途径是问责、透明以及公众宣传。例如,挪威情报机构五年来一直发布一份已解密的年度情报活动报告。向公众普及情报机构的工作内容,是促进合作的重要方式。可以说,这也是任何面临非常规威胁的国家最好的防线,例如受过高度训练且积极投入的外国战斗人员返回原籍国,或日益增多的独狼式袭击,后者对任何情报机构而言都是噩梦。这两类威胁都极难追踪和预防,有效应对依赖于非传统的应对措施以及当地社区的合作。
公私合作
合作也可以是预防性的,并且规模更大。例如,在大数据的数字世界中,情报机构理应设法借助私营部门的力量来收集和共享数据。这种合作还有助于在私营部门中培养一位盟友,以在全球层面影响立法和监管。然而,通常只有当各方确有动机时,此类信息共享才会发生,而对私营部门而言,这种动机通常并不充分。因此,大多数所谓的公私信息共享几乎没有产生有意义的共享成果。实际上,私营市场(包括公共部门与私营机构之间)主导了信息共享,而合作努力在影响方面大多毫无意义,却发挥了重要的公共关系作用。
因此,重要的是推动钟摆摆动,同时也要认识到,这位盟友是善变的。人们普遍认为,此类转变首先会回应市场力量,以及情报界与大型企业之间日益不透明的联盟,因此必须妥善管理这一认知。(有鉴于此,此类伙伴关系需要尽可能做到透明、问责并开展公开辩论。)尤其是,情报部门与私营部门之间更紧密的联盟,既能界定、又能促进人们更好地理解大规模收集与大规模监控之间的区别。
随着情报机构与私营部门开展合作,关于公众是否会容忍企业为商业目的挖掘侵犯隐私的数据,将出现更为深入的辩论。这将与公众对情报机构为安全目的挖掘数据的警惕形成对比。只有当情报机构、企业、公民社会、媒体及隐私维权团体以同等力度推动时,此类做法才会具有公信力和实用价值。同样,数据挖掘与共享始终是敏感议题,但在如何平衡增强安全与尊重隐私法律方面的做法和见解的共享,不应成为争议焦点。归根结底,信任需要通过诚实、协作和包容的方式来赢得。
网络安全
合作尤为关键的领域是网络安全。持续追踪网络空间中的危险行为体,使情报行动人员与拥有丰富海量数据挖掘与解读经验的企业之间,更需要加强对话。情报界与这些企业可以共同努力,增进立法者对日益增多的“数字极端分子”的了解。这些人中有许多活跃于暗网,但大多数仍在公开场合,利用社交媒体平台活动。私营部门负有特殊责任,应建立相应机制,就其平台或网络被有害利用、从而危及个人、国家和全球社会安全的情况,及时提醒政府。尽管各方都同意保护公共利益和安全是共同责任,但许多企业认为,这种通常被称为“数字后门”的做法会带来巨大的声誉风险,并对盈利不利(因为关于应在何处划定界限的监管框架仍不明确)。
随着世界日益数字化,理解网络空间威胁的重要性怎么强调都不为过。恐怖分子利用网络工具进行宣传、招募和筹资,轻而易举,以至于情报机构确实难以跟上步伐。决策者的普遍应对是制定法律和出台规章,但这些努力大多是被动且缺乏认识的,其证据是它们未能遏制网络威胁的演变,甚至加剧了对暗网的依赖。决策者必须获得更多关于网络空间及其安全的信息,而私营部门比情报界更有能力做到这一点。
大多数国家的立法者主要关注企业对立法如何影响其竞争优势的担忧,而非就网络“后门”咨询其专家,将其视为挫败网络犯罪分子的最佳方案。为此,关于这些后门的重要辩论正在进行,许多人认为它们会降低互联网的安全性。尽管一些企业为保护自身已在这方面变得精明,甚至有些企业与情报机构合作,但大多数企业担心竞争对手不会遵守新规,从而造成竞争环境不公。
显而易见,在网络犯罪领域,跨国以及公私部门之间的伙伴关系已取得越来越大的成功。现在正是时候,利用这一进展,努力在国家情报界、私营部门与更广泛的公众之间搭建更多、更好的桥梁。
灵活监督的必要性
从本质上讲,情报机构将不断突破法律框架的边界,以适应快速变化的安全格局。此类框架应足够坚实,同时又具有足够的弹性以作出调整。合格的决策者(即那些能够做出明智判断、确定为证明安全所需手段的人)是这一关系中的关键。此外,参与监管和监督的主管机构必须充分理解不断演变的技术、工具及安全问题。教育公众理解这一悖论,同样是必要之举。
尽管在一定程度上,这一现象已经在发生,但关键参与方对其支持力度仍不够强,无法营造足以增进信任与支持的透明度。这一悖论在于,更多的公开、更高的可见度以及与其他领域更深入的互动,恰恰是最终帮助情报机构适应新安全时代角色的关键。
世界经济论坛拥有全球最大的公私互动平台,在提供关于减少全球安全风险的协作性思想领导力方面,居于特别有利的位置。论坛汇聚企业、政府决策者与监管机构、军事领导人、情报专家及公民社会,帮助关键行为体适应不断变化的安全格局,并随之调整与演进。
作者:Anja Kaspersen,世界经济论坛地缘政治与国际安全负责人。
本文作为由 Human Implications of Digital Media project推出的博客系列的一部分发布。
图片:一幅插图展示了一名手持笔记本电脑的男子身上投射着二进制代码的画面 REUTERS/Kacper Pempel