本文已更新。
数字主权不仅涉及技术和数据监管,还包括促进创业和资助创新。
但各国在治理方面采取了不同的做法,这加剧了美国、中国和欧盟之间的地缘政治竞争。
在世界领导人齐聚达沃斯世界经济论坛年会之际,本文简要介绍数字主权。
早在2021年3月,四个欧洲国家的领导人致信欧盟委员会主席冯德莱恩,提出加快实现欧洲“数字主权”的建议。
“现在是欧洲实现数字主权的时候了”,时任德国总理默克尔、丹麦首相弗雷德里克森、爱沙尼亚前总理卡亚·卡拉斯和芬兰前总理桑纳·马林联合写道。
“我们必须在各个层面推进数字单一市场建设,让创新蓬勃发展,让数据自由流动。我们需要切实维护数据驱动世界中的竞争和市场准入。关键基础设施和技术需要变得更具韧性和安全性。现在是政府数字化的时候了,以建立信任、促进数字创新。”
此后,欧盟相继出台了《数字市场法》(DMA)、《数字服务法》(DSA)和《人工智能法》(AI法案),这些法规共同旨在规范欧盟境内的数字经济和新兴技术。
数字主权不仅限于监管,还包括促进创业和资助创新,但各国采取的不同做法正在加剧竞争。
什么是数字主权?
数字主权、网络主权、技术主权和数据主权,指的是对自身数字命运的控制能力,即对您所依赖和创造的数据、硬件和软件的控制能力。
或者,正如非洲—欧洲关系中心所阐述的:物理层(基础设施、技术)、代码层(标准、规则和设计)以及数据层(所有权、流动和使用)。
各国普遍认同有必要扶持本土科技产业,尤其是在可能对国家安全产生重大影响的领域。
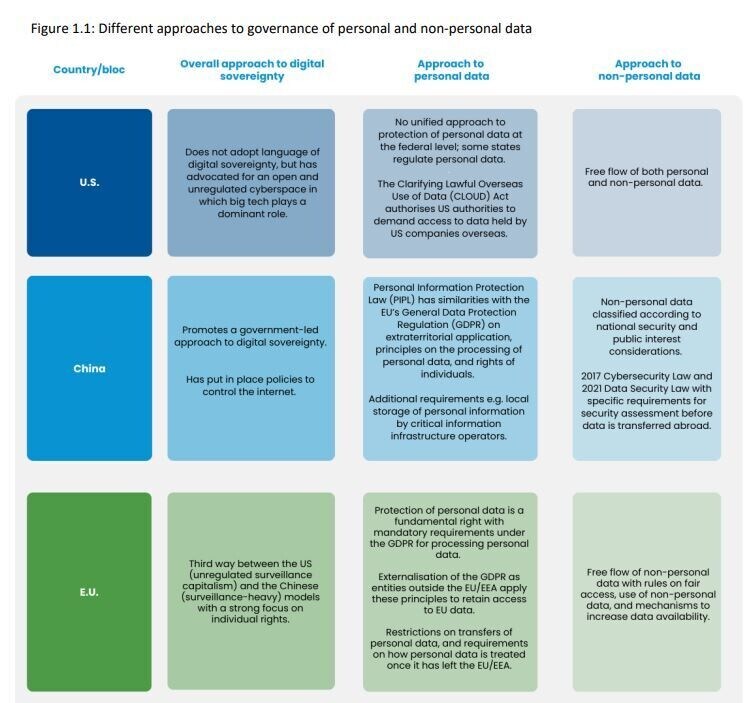
但各国在这些技术和数据的治理方面存在不同做法。这些不同的数字主权做法加深了美国、中国和欧盟之间的地缘政治竞争。
数字主权已成为许多政策制定者关注的问题。他们认为,控制权过度集中于少数地方,科技市场的选择过少,少数科技公司手中权力过大,并掌握着大量用户数据。
数字主权的实践
欧盟的《通用数据保护条例》(GDPR)是数字主权在日常生活中体现的一个例子。它试图通过规则和法规,并以惩罚性制裁为威慑,统一规范网上个人数据的保护方式。
根据GDPR的规定,任何组织,无论其总部位于何处,如果希望与欧盟国家的客户开展业务,都必须遵守一套数据管理规则。这些规则使公民个人能够更好地控制其数据的使用方式。该条例还规定,数据泄露可能面临高达约2500万美元的罚款。
近年来,欧盟日益担忧中国和美国在创新和竞争方面的主导地位。中国的“数字丝绸之路”倡议旨在拓展发展中国家的数字技术,这对美国的主导地位构成挑战,并因可能存在的监控和数据收集而引发安全担忧。
中国自身的数字主权做法由三部法律构成:《网络安全法》(CSL)、《数据安全法》(DSL)和《个人信息保护法》(PIPL),相当于GDPR,共同规范网络安全和数据保护。
AI治理体制
日益增长的全球AI治理格局同样呈现出分歧的做法,这反映了地缘政治紧张局势以及对数字主权的不同构想。欧盟以其全面的监管框架采取了积极的立场,包括《人工智能法》、DMA和DSA。
这些法规强调以人权为导向的做法,要求对高风险AI系统进行合格性评估,并对推荐引擎提出透明度要求。
相比之下,美国历来倾向于采取更为放任的做法,依赖企业自律。但在拜登政府执政期间,《AI权利法案》等近期举措表明其转向更为严格的监管。《AI权利法案》标志着监管趋严的转变。随着特朗普政府即将就职,监管力度可能再次发生变化。国会是否会在2025年通过拟议中的《美国隐私权法案》,仍有待观察。《美国隐私权法案》。
另一方面,中国已实施了诸如《互联网信息服务算法推荐管理规定》和国家集成电路产业投资基金等措施,体现了其以国家为中心的AI治理模式。
这些不同的做法具有重大的地缘政治影响,可能导致技术生态系统的碎片化,并使全球AI治理合作的努力更加复杂。
欧美贸易和技术理事会试图弥合其中一些分歧,但在主要AI大国之间协调治理模式仍然面临挑战。随着AI格局的演变,国家利益与AI治理国际合作需求之间的张力,将继续塑造数字主权的地缘政治格局。
监管挑战与解决方案
围绕数字主权的监管格局日益复杂,大量法律和框架不断出现,以应对数据保护、AI治理和跨境数据流动等方面的挑战。
欧盟以其全面的监管框架采取了积极的立场,包括《数据法》、《数据治理法》、《人工智能法》和GDPR,这些法规共同旨在保障欧洲公民的数据权利,并促进数字自主。
然而,这些法规给跨大西洋数据传输带来了重大挑战,尤其是在“Schrems II”判决(该判决使欧美《隐私盾》协议失效)之后。
为应对这些问题,欧盟和美国致力于推进《欧美数据隐私框架》,旨在为欧盟公民数据传输至美国时提供充分保护。该框架包括具有约束力的保障措施,限制美国情报机构获取数据,从而解决了Schrems II案判决中提出的一个关键问题。
尽管做出了这些努力,法律挑战依然存在,“Schrems III”案件的可能性也随之浮现“Schrems III”案件。持续进行的谈判和法律发展表明,需要采取稳健的跨大西洋数字监管方式,在数据保护与创新需求及跨境数据流动之间取得平衡。
主权云的实施
在日益复杂的监管环境中,主权云的实施已成为各组织实现数据主权的关键推动因素。
这一做法涉及部署符合特定地理和法律要求的云基础设施,确保数据驻留并符合当地法规。
主权云实施的路线图主权云实施通常包括战略规划、监管合规分析以及审慎的云服务商选择。
在设计其主权云架构时,各组织必须考虑数据分类、元数据管理以及跨境数据传输限制等因素设计其主权云架构。
在严格的数据保护要求和国家安全关切的推动下,公共部门一直走在采用主权云解决方案的前列。然而,这一概念正在各行各业获得关注,尤其是处理敏感数据或受到严格监管的行业。
随着AI和机器学习技术的持续发展,主权云实施在为这些数据密集型应用提供安全且合规的基础方面,正变得日益关键。
多云战略结合主权云要素的多云战略,可以帮助各组织在全球可扩展性与本地化数据控制及隐私要求之间取得平衡。




