随着未来企业日益数字化、互联互通,防范网络大流行的需求从未如此紧迫。这场大流行的潜在破坏力甚至可能超过新冠病毒,足以颠覆我们的生活。
在投入战术之前,我们需要加强对风险的战略应对。我们的计划必须更加努力、更加智慧地弥补能力缺口。
共同议程将建立起实现所需韧性的信心与能力。
如果人类曾需要提醒彼此相互依存,这场大流行已经让我们深刻认识到这一点。随着我们主要借助数字手段加大应对危机的力度,我们之间的互联程度呈指数级增长,随之而来的是我们对虚拟世界风险敞口的脆弱性。事实上,未来企业正日益数字化、互联互通。防范网络大流行的需求从未如此紧迫。这场大流行的潜在破坏力甚至可能超过新冠病毒,足以颠覆我们的生活。
让我们暂且设想一下难以想象的情景。一个没有手机和互联网的世界:由于加油泵和充电站瘫痪,卡车、火车和飞机只能空转;银行停业;食品供应链中断;紧急服务几乎无法提供。如果网络攻击切断了电力供应,这一黯淡景象将不可避免。
在这样的情景下,我们深知,随之而来的快速停电将造成严重瘫痪。遗憾的是,我们同样清楚,这种规模、复杂程度和影响的危机不仅有可能发生,而且我们目前正在应对——只是背景有所不同。
上个月,一个被认为是俄罗斯背景的团体获得了对超过18,000个系统的访问权限——这些系统隶属于政府和企业——他们是通过对SolarWinds的Orion软件进行篡改后的更新实现的。我们未能防范此次攻击,因为恶意行为者利用了我们所信任的、经过白名单认证的软件供应链漏洞得以潜入。更令人遗憾的是,软件供应链还使他们得以进入FireEye的网络——这家总部位于美国的网络安全巨头,以调查和修复全球一些最引人关注的安全漏洞而闻名。
虽然这次FireEye的客户基本未受影响,但这件事的教训是:没有任何人或任何事物是免疫的。我们的网络防护来源——软件更新或为合作伙伴提供防护——可能会成为特洛伊木马,使我们周围的一切陷入混乱。
早在我们在充满挑战的2020年最后几周吸取这些深刻教训之前,世界经济论坛就曾质疑:在主要技术趋势不断演进的背景下,我们个人和集体管理网络风险的方式是否可持续。
尽管已有多种资源可用于管理网络攻击,但我们要整体有效应对这些威胁,仍有很长的路要走。在投入战术之前,我们需要加强对风险的战略应对。我们的计划必须更加努力、更加智慧地弥补三个领域的能力缺口:
1. 加强协调
以SolarWinds攻击为例。它并未直接命中预定目标。相反,攻击者秘密构建了一条攻击链,其中涵盖非政府机构、安全与技术企业以及教育机构,悄无声息地逐步逼近其真正的间谍窃取目标。
他们深知,凭借我们之间的数字互联,必能找到目标。我们可以将这种基础设施的相互交织转化为自身优势。研究表明,联网计算机平均每39秒就会遭到黑客攻击。如果我们所有人都能跨越国界、跨越公共与私营部门、跨越各行业及竞争对手共享威胁情报,集体智慧只会让我们前进得更快。
一个极为宝贵的第一步,是在网络安全领域开发更加开放的系统,同时采用通用标准和分类体系。这将有助于我们更好地整合团队并对其进行培训,以推动整体安全。据预测,2017年至2021年的五年间,全球网络安全解决方案的累计支出将超过1万亿美元。我们必须重新确定这些预算的优先级,使之与共同目标保持一致,包括合作打击有组织网络犯罪,以及遏制私营部门技术与民族国家攻击者之间的联系。
2. 提升复杂应对能力
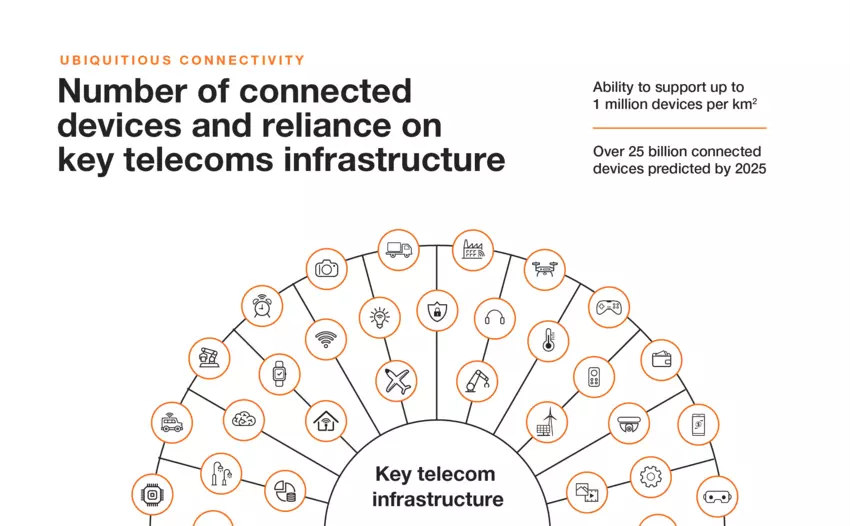
《2020年全球风险报告》阐明了第四次工业革命技术的数字化特性如何使我们的环境易受网络攻击。例如,据估计,全球已有超过210亿台物联网设备,预计到2025年将翻一番。仅2019年上半年,针对物联网设备的攻击就增长了300%以上。
该报告指出,“在将网络安全功能集成到新产品中时,采用‘安全设计’原则,始终居于尽快将产品推向市场之后的次要地位。”我们目前为现有系统附加安全防护的做法需要被重新构想,以建立更强的内置标准,包括软件开发生命周期安全质量认证,从而使软件合作伙伴对安全保障承担更多责任。同时,我们需要像保护产品一样细致地保障供应链安全,并配备更好的设计架构,以应对当前面临的挑战。
3. 增加人力资本投入
随着人工智能在网络防御中日益发挥作用,它也使网络犯罪分子能够利用深度学习突破安全系统,并借助数据集来改进其应对防御的能力。
虽然我们可以以机器对抗机器,但培养一支强大的网络安全人才储备,将使我们的防御更具优势。我们需要更多、更优秀的问题发现者,与我们的问题解决型机器协同工作。而且这一次,他们需要嵌入流程的全生命周期之中。生态系统中的每个人都必须理解自身在网络安全方面的职责,并对交付网络安全质量的指标和标准负责。截至2019年,全球估计有280万名网络安全专业人员,而实际需求超过400万。
如果应对大流行病能带给我们一个教训,那就是在迈向更安全未来的过程中,需要彼此携手同行。大流行的本质决定了,除非所有人都安全,否则没有人真正安全。网络大流行也不例外。正是依靠共同信任和共同议程,我们才能建立起实现所需韧性的信心与能力。





