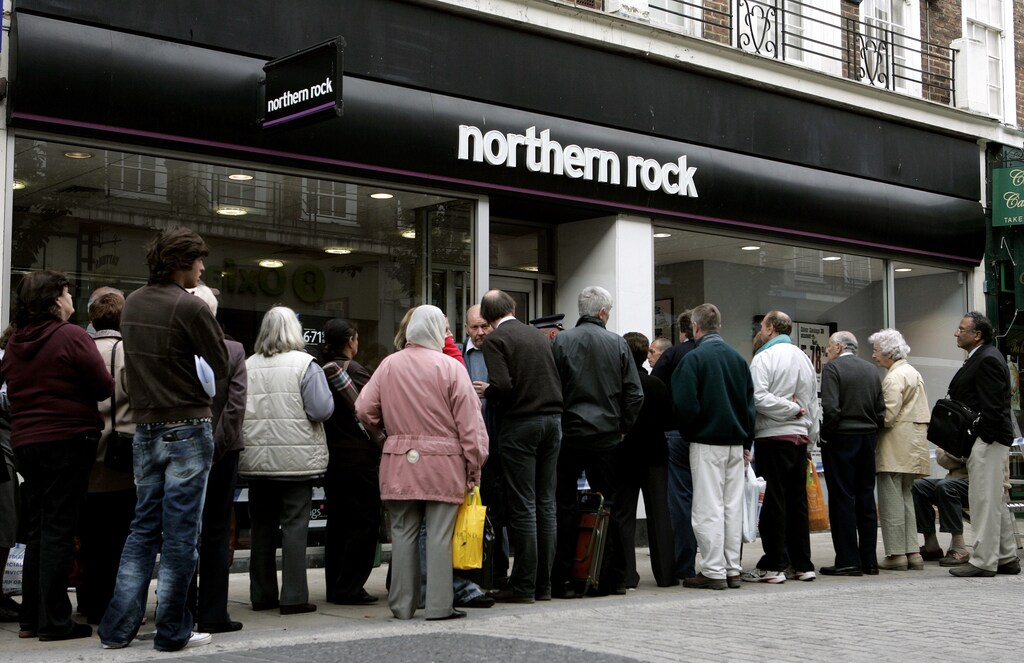
2007年9月14日,英国贷款机构北岩银行宣布,英格兰银行已出手提供紧急支持,以帮助该行渡过难关。
在全球金融危机逐步显现的随后几个月里,政府又实施了许多类似的救助。
公开市场大幅下挫,全球经济陷入衰退,裁员和失业率激增。十年后的今天,世界似乎已重回稳固轨道。
然而,下一场灾难或许已近在眼前。
过去十年间,金融业、监管机构和央行一直忙于收拾危机留下的烂摊子,而金融体系也发生了重大变化。
技术以前所未有的方式改变了金融业,为消费者和金融机构带来了巨大机遇;但与此同时,它也引入了行业、央行和监管机构都不知如何应对的风险。
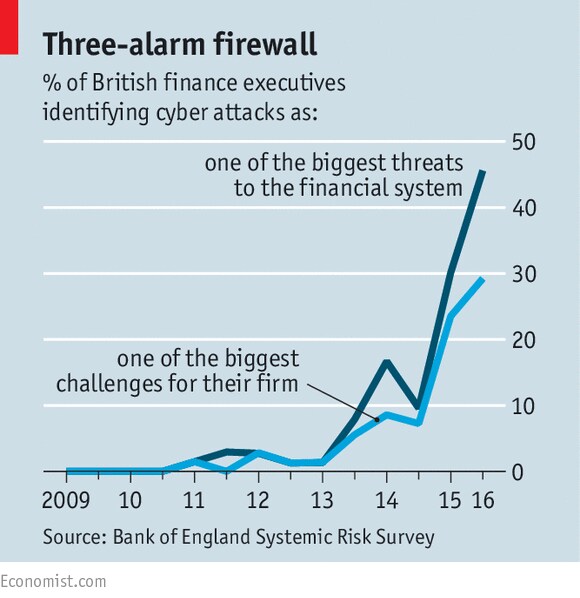
最令人担忧的风险是:网络风险。
复杂且难以察觉的网络攻击不仅可能击垮单家机构,还可能波及金融市场的大部分领域,造成远超2007/2008年危机的损失。
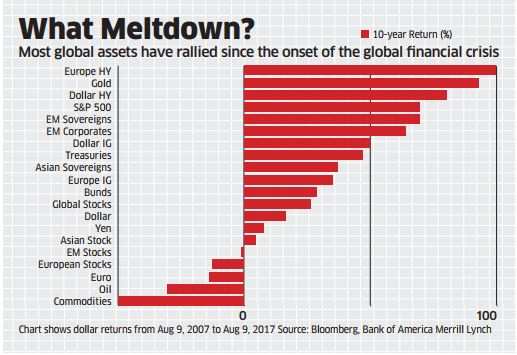
北岩银行获救十年后,股市处于或接近历史高位,波动率指标——也称恐慌指标——处于或接近历史低位,全球经济稳步增长。
投资者似乎毫无忧虑,再次拥抱十年前危机核心中那些不透明且往往风险很高的投资。
债务抵押债券意外重返市场,促使专家敲响警钟,以警示市场可能即将崩盘。
尽管投资者的自满情绪,以及超低利率导致的借贷热潮确实令人担忧,但下一场金融危机的真正原因,或许潜藏在少有人会想到的地方。
自十年前的危机以来,金融服务业格局发生了巨大变化。
Nutmeg或Omise等金融科技公司已进入金融生态系统,往往以较低成本提供服务,同时注重打造出色的客户体验。
与此同时,传统金融服务提供商也没有袖手旁观,而是开发自己的数字平台。创新正在以惊人的速度推进,为消费者和金融体系带来显著益处。成本不断下降,金融交易的效率和成效也在提升。
复杂性加剧
与此同时,当前这波由技术推动的变革正在让本已复杂的金融体系变得更加复杂,而新的技术参与者也在加剧市场碎片化。
过去,客户与一家银行保持深入的关系,由该银行为客户提供一系列产品和服务;如今,消费者可以选择众多提供商,分别满足特定服务需求。
推动所有这些创新的燃料是数据。
创新激励并便利了大量客户数据的收集,也让不同提供商之间更容易传输和共享这些数据。
金融服务提供商日益依赖数据,而所收集数据的规模、种类和集中度不断上升,这使它们成为网络攻击的重要目标。
银行历来一直是犯罪分子觊觎的目标;如今,随着银行越来越多地以数据资产取代现金持有,它们仍然具有很强的吸引力。
攻击方式正从传统的银行抢劫转向攻击银行的数字基础设施,而成功攻击的收益无疑要高出许多倍。
数据互联程度和传输速度不断提高,扩大了攻击面,进一步加剧了脆弱性。许多新进入金融服务领域的技术参与者往往资源精简,业务重点是尽快推向市场,因此缺乏开发复杂网络防御能力的条件。
攻击者通常会寻找链条中最薄弱的一环,因此这些新参与者为入侵并破坏系统提供了相对容易的目标。
攻击的吸引力和可乘之机不断增加,犯罪分子的技术也日益精进。
人工智能和机器学习提升了攻击能力的复杂程度,也使犯罪分子能够以新的方式利用窃取的数据。
攻击手段日益复杂
过去,攻击者可能会窃取数据,用于欺诈交易,或扣押数据以勒索赎金;如今,他们可能转而操纵系统内的数据,这有可能大幅加剧成功攻击造成的影响。
攻击者试图侵入机构系统,进入后窃取信息,再离开并实施欺诈的时代已经过去。
如今的网络攻击者不再追求速战速决。相反,他们试图悄无声息地进入网络,探查漏洞,并利用宿主机构受信任的连接扩散至其他机构的网络。这种新威胁可能引发一场大规模金融危机。
大型金融体系遭到破坏,可能导致众多金融机构倒闭,并使金融市场和交易网络陷入停摆。
更严重的是,这将严重动摇金融服务的命脉:信任。
客户将不再信任服务提供商,服务提供商将不再信任客户,各机构之间也将失去信任。
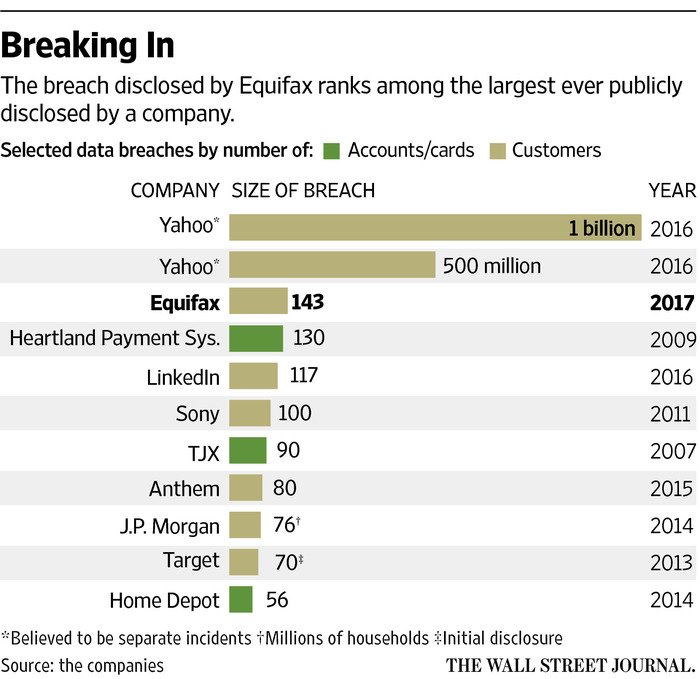
如果这听起来像一则恐怖故事,那么近期Equifax遭到入侵、导致1.43亿美国人的个人数据受影响一事,恰好提醒我们这一挑战有多严峻。
所幸,局势并非一片黯淡。
金融机构了解复杂网络攻击带来的风险,并已加强防御。但制定新的安全策略成本高昂,也十分耗费人力。银行的运营十分复杂,往往依赖难以升级或替换的旧有系统,因此经常不得不采用不尽理想的变通方案。
归根结底,最有力的风险缓解措施并非提升各家机构自身的防御能力。行业和监管机构应携手应对日益严峻的网络威胁,制定系统性解决方案。这种系统性协作有助于更好地共享威胁信息,从而更快发现潜在网络威胁并加速制定应对方案。
同样,行业可以制定一套适用于所有金融服务参与者、透明且独立的质量评估体系。
正如纽约市的消费者可以根据餐厅的卫生评级决定是否前往就餐,这样的质量评估也能让客户依据服务提供商的网络安全评分,审慎决定是否使用某项金融服务。
另一种思路是让创新者与现有服务提供商携手,就创新管控框架达成一致,要求在整个创新过程中更加重视网络安全。

改善网络防御和系统稳定性还有许多其他思路,而任何一项拟议方案单独来看都并非完美。它们都要付出代价——可能是金融机构承担高昂的业务成本,也可能对创新或金融普惠产生潜在负面影响。
归根结底,可能摧毁系统的技术,如果掌握在合适的人手中,也能成为抵御攻击的有力屏障。
例如,人工智能可以在人类察觉犯罪分子已经进入或正试图进入金融系统之前,识别恶意活动。
无论是通过公私部门联合行动来提升系统安全性和稳定性,还是借助技术解决其自身最初造成的挑战,现在都是思考并制定解决方案的时候。
我们花了十年甚至更久才走出上一场重大金融危机。今天建立健全的框架,或许能让我们免于未来更加艰难的复苏。




