网络犯罪可能在未来五年给银行造成预计达3500亿美元的损失。
大型银行应对这一风险的方案往往仍在完善之中。
该行业需要在网络安全方面采用共同的语言和框架。
网络风险仿佛在毫无预警的情况下骤然逼近,来势汹汹。
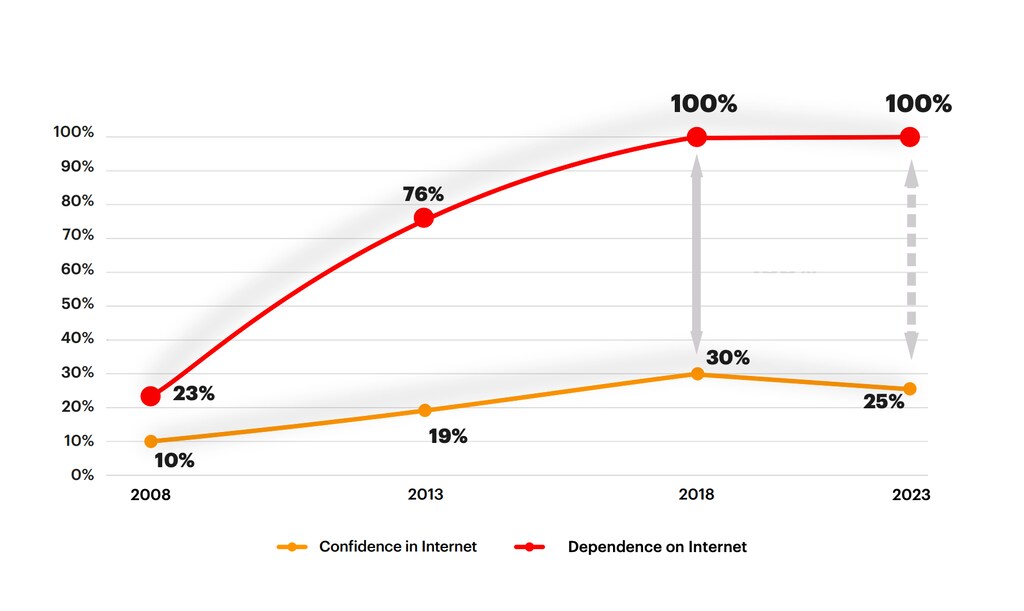
如今,我们早已远离这样的日子:掌上电脑必须通过底座进行热同步,偶尔遇到的威胁也不过是通过电子邮件附件传播的病毒。多年来,我们拥抱了极致的互联互通与自动化,并不断追求便利和成本效益。
然而,银行仍在不断劝说、敦促(或许偶尔还会威胁)客户转向缺乏人情味的电子渠道,与此同时,我们却不断听闻网络欺诈和盗窃造成创纪录的损失。此外,我们所有人——不只是专业人士——都被要求像被征召的士兵一样投入这场威胁之战。
根据一份由埃森哲发布的报告,近十分之八的商业领袖认为,采用新技术的速度快于解决相关安全问题的速度。报告还估计,未来五年网络犯罪可能使银行业损失近3500亿美元的价值。
各行业公开报道的案例包括:针对航运集团马士基的NotPetya网络攻击、针对英国国家医疗服务体系(NHS)的WannaCry攻击、通过SWIFT网络窃取孟加拉国中央银行储备,以及黑入索尼电影工作室并盗取机密数据。
随着更多设备通过物联网(IoT)互联,更多服务由一批外包专业机构提供,潜在攻击或疏漏的入口也随之增多。我们在数字化成熟度、能力和“网络卫生”习惯方面差异很大,系统韧性可能会被最薄弱的一环所削弱。
与此同时,国际间主管机构合作的背景似乎格外黯淡。早在2009年4月,也就是全球金融危机最严重之时,二十国集团(G20)各国政府就共同制定了一项有力、全面且有效的行动计划。相比之下,鉴于某些攻击据称有国家参与,各国在网络相关议题上采取谨慎立场,彼此成为“亦敌亦友”。
一方面,需要无缝共享威胁情报;另一方面,又希望将数据留在本国境内,两者之间存在冲突。不同文化对公民隐私与国家权力之间关系的态度也可能有所不同。最后,网络威胁似乎变化极快,攻击者能灵活运用数字工具。例如,量子计算可能让破解现有加密方法变得更容易。
险恶的网络环境,加上国际层面的安全机制似乎尚不完善,给金融服务业的风险管理带来了新挑战。网络事件可能引发信心丧失,例如损害金融流动所依赖的数据完整性,进而导致挤兑、流动性冻结或市场价格跳涨。正如乔恩·丹尼尔森乔恩·丹尼尔森等人所指出,这是否会演变成系统性危机,取决于监管机构采取何种审慎应对措施。
用凯瑟琳·贝桑特(美国银行首席运营与技术官)的话来说:“威胁巨大,让董事会难以应对的是,这种风险很难建模;过去的情况无法预示未来。”
与信用风险或市场风险不同,操作风险(网络风险是其子集)的界定可能更加模糊。风险敞口通常依据损失发生频率的概率分布以及损失严重程度分别进行量化。
流程的每一步都需要数据(内部和外部)、假设以及风险委员会作出的主观估算。这正是方案和框架中的定性因素如此重要的原因,也说明开展桌面推演演习十分必要。
监管机构希望机构构建“安全始于设计”的系统,重点在于抵御威胁的韧性,而非遵循标准清单。董事会成员、高级管理层和其他关键岗位的职责必须明确阐述,不能含糊。网络相关职能的员工必须具备所需能力。一些司法辖区已实施专门的网络安全认证。
外包活动的合同框架和治理受到广泛关注,旨在确保各环节万无一失。监管机构也希望根据服务提供商的规模和重要性调整监管负担,以免阻碍金融科技初创企业创新。
对于大型传统银行而言,组织设计和网络风险文化仍在完善之中。合规官应归运营部门还是法务部门?“三道防线”之间是否有充分的分工、沟通和相互监督?首席信息安全官(CISO)在组织架构中是否拥有所需的资历或地位?她是否具有技术、法律或执法背景?董事会和高级管理层是否意识到,新产品、新市场或降低成本的举措都必须经过检验,评估其对网络风险的影响,还是只把这件事当作事后考虑?
银行内部、银行之间以及银行与监管机构之间,信息共享的规范是什么?在大多数地区,银行必须向监管机构报告事件。这可能包括提交根本原因分析以及事后总结经验教训的要求。然而,其他沟通渠道仍存在缺口:不同司法辖区的监管机构之间、监管机构向银行,以及银行彼此之间(可能是出于对污名化的顾虑)。根据一份2018年国际清算银行关于网络韧性的报告,“在一个司法辖区内全面采用各种信息共享安排的情况仍属罕见”。
最后,银行需要继续完善控制措施分类、风险分类、指标体系,以及可用于衡量网络风险控制环境的一系列具体项目。该仪表板可以纳入网络事件响应手册、恢复计划、漏洞扫描、密码和加密政策、培训统计数据、未遂事件等项目。
遗憾的是,网络风险将长期存在。我们越早采用共同语言、趋同框架并提高对这一风险的认识,就越能做好准备,加强防御并提升应对此类风险的韧性。




