多年来,物流和运输行业的安全工作主要侧重于应对炸弹或盗窃等威胁。然而,随着该行业日益依赖所谓的“信息基础设施”(即确保列车、汽车、船舶和飞机运行所需的信息与通信系统),这一重点正在迅速转变。
无论是控制列车的信号系统、从空中交通管制传送至飞机的信息,还是用于集装箱船卸货的港口管理系统,犯罪团伙、恐怖分子,甚至所谓的“黑客行动主义者”都有机会通过网络攻击造成经济损失和人员伤亡。
尽管许多组织和公司热衷于强调其系统能够抵御网络攻击,但担忧情绪日益普遍。这也关系到公众。例如,媒体关注到近期的一项研究表明,车辆管理系统有可能被入侵。
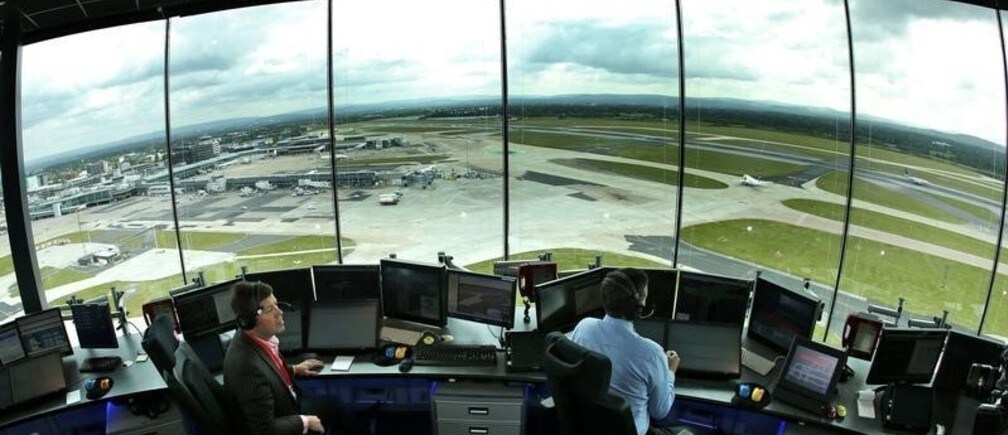
在航空领域,从地面向飞机实时自动传输数据已成为现实,有助于更高效地利用拥挤的空域。此类数据遭到破坏(无论是意外还是蓄意)可能导致严重的导航错误,并引发灾难性后果。
物流行业同样面临威胁,但威胁的对象并非运输资产的控制权,而是正在运输或储存的货物。就数据而言,供应链网络本质上可被视为不安全的,因为各方都被鼓励与供应商及客户共享信息。数据的可获取性加大了共享信息的完整性或保密性可能遭到破坏的风险。
港口行业最能体现对网络安全日益重视。自“9·11”事件以来,美国管理部门的首要任务之一便是防止美国海港受到干扰,这些港口承担着该国95%的进口货物运输。美国当局逐渐认识到,仅加强物理屏障只是解决方案的一部分,目前正在推进立法工作,拟为整个港口行业制定网络安全标准。
如果当局和行业要有效应对供应链和运输基础设施面临的威胁,就必须采取整体性方法,其中包括应对网络威胁以及来自更传统渠道的威胁的战略。
供应链的网络威胁是以下报告所涵盖的议题之一: 《2013年物流与供应链行业展望》 ,由全球议程理事会物流与供应链理事会发布。
作者:John Manners-Bell,英国Transport Intelligence首席执行官;全球议程理事会物流与供应链理事会主席。 全球议程理事会物流与供应链理事会。
图片:英格兰北部曼彻斯特机场控制塔内的空中交通管制员。路透社/Phil Noble摄。




