随机性:修复当今失效安全体系的良方
一个百年前的理念借助现代技术重获新生,能够保护我们免受最聪明的黑客、最强大的情报机构和最快量子计算机的攻击。
网络世界是我们每天生活其中、生活也依赖于它的世界,但它并不安全,而且正变得日益危险。从试图用假新闻左右选举的民族国家,到令医院停摆的勒索软件,我们生活在一个“蛮荒西部”,任何数据或交易都可能随时遭到攻击。我们就像身处无法无天边疆的旅人,只能不断巡视地平线,提防麻烦,同时忙着堵住防御体系中的漏洞,而我们对这些防御并不完全信任。
我们容易受到攻击,不仅是因为黑客日益高超的手段——如今,他们既可能是资金雄厚的犯罪组织或政府,也可能是小偷,或是为了涂改网站取乐的业余人士。最大的威胁也不是量子计算机等新型攻击工具的出现;这类计算机或许很快就能强大到破解当今最广泛使用的密码算法。最大的问题在于,我们网络安全的基本方法存在缺陷。
智力较量,你注定会输
智力较量的本质就是有输有赢。但安全失守给我们带来的痛苦和代价实在太大。
想想我们个人或组织如今如何应对安全问题。我们试图构建固有安全的系统,并在从防火墙、杀毒软件到渗透测试团队等各个方面投入巨资。但其中大多数只是针对单一威胁类型采取的战术性应对,而不是主动、全面地保护所有数据和交易,使其时时刻刻免受任何威胁。
黑客在 Windows 中发现新的漏洞,微软便发布补丁,而我们可能会安装,也可能一直顾不上安装。新的勒索软件攻击出现后,杀毒软件供应商会将其列入扫描威胁清单。攻击者稍微改动代码,杀毒软件供应商又会把这个变种加入清单。物联网等新技术扩大了攻击面,我们便忙着寻找新的单点解决方案(以及新的渗透测试)来保护它们,但通常只有在成功遭到入侵、暴露出漏洞后才会采取行动。
但最危险的缺陷,在于我们把安全视为人类智力与计算能力之间的较量。足智多谋的黑客绞尽脑汁,利用应用程序、操作系统、网络和加密协议中的弱点。我们也绞尽脑汁想要蒙骗他们,或预测他们下一次攻击。遗憾的是,即使众多攻击者中有一人胜过我们,我们就输了。
如今所谓的“世界级”安全,依靠的不是随机性,而是我们对密码学背后数学原理的(过度)自信。这种安全机制天生容易受到艾伦·图灵这样的人物威胁;正是他非凡的才智,在二战期间破解德国“恩尼格玛”密码的过程中发挥了决定性作用。遗憾的是,我们不知道这场激烈的网络战中有多少个“艾伦·图灵”在与我们为敌。然而,传统观念将我们困在“数学对数学”的战场上,我们无法频频取胜,也就无法确保安全。
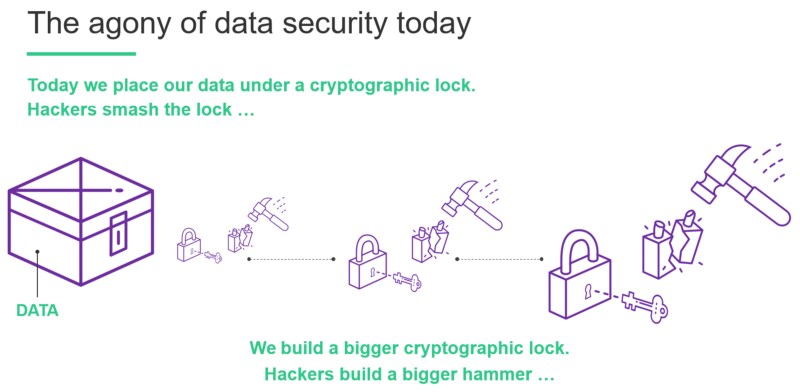
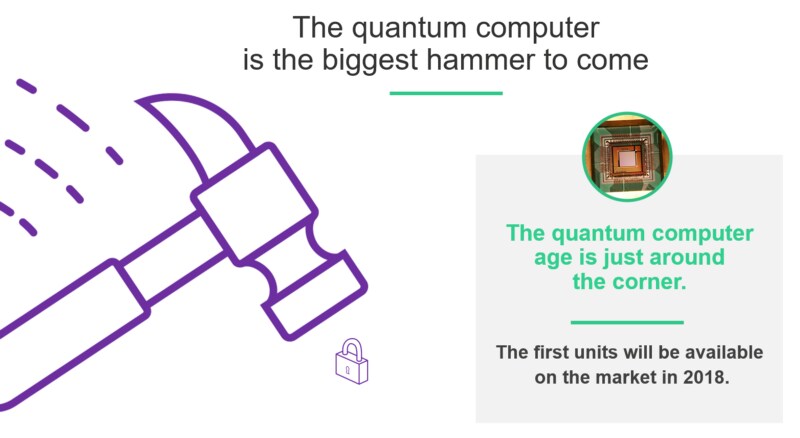
随着互联网和云计算的全球覆盖范围不断扩大,装备更精良的黑客以及神秘的“艾伦·图灵”团伙得以大展身手,攻击者的胜算也年年增加。如果这还不够糟,量子计算机的出现即将使攻击者可用的计算能力呈指数级增长。它们很快就能高效求解密码学数学难题,而这些难题保护着当今大多数数字签名、哈希和加密功能。一旦这类量子计算机问世(可能是几年后,甚至几个月后),我们的 IT 系统将比现在更加脆弱。
别逞聪明,拥抱随机
用随机字母和数字组合来“扰乱”数据,使其无法被读懂,这种做法与最早的密码一样古老,也是所有现代密码学的核心。然而,即使是最好的密码学也可能被破解,因为随机性用得很少,黑客知道用了多少随机信息,也就知道破解密码需要尝试多少种可能。
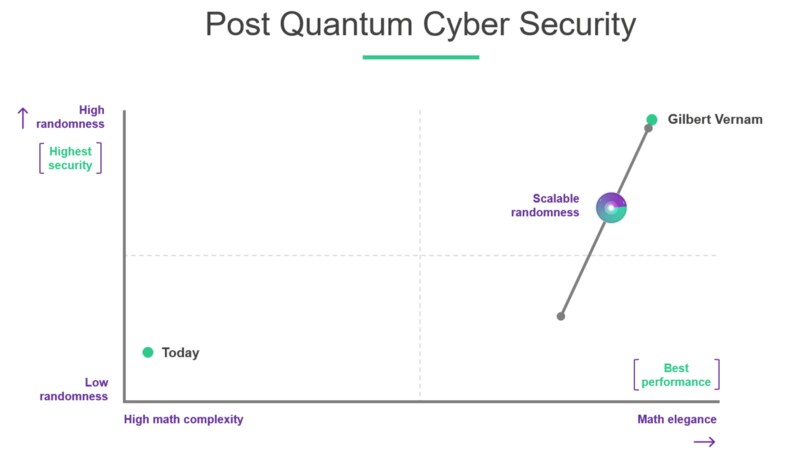
具有讽刺意味的是,解决当今最现代安全难题的方法,早在100年前就由一位名叫吉尔伯特·S·弗纳姆的数学家发明了。他为一种密码申请了专利,这种密码不依赖数学复杂性,而是需要大量随机性。他借鉴了当时新兴的量子力学理论;该理论告诉我们,在亚原子层面,在宇宙的核心,事件确实是随机的。他提出,如果我们能获取足够多的真正随机性,是否就能让即使是最聪明的人、使用最好的设备,也无法还原真实信息?
即使在今天,弗纳姆密码仍是唯一经数学证明无法破解的安全机制。既然如此有效,为什么它一直没有得到应用?原因有两个,而且这两个障碍都在迅速消失:
1. 存储和处理大量随机信息的成本高昂。在纸质密码和人工(而非电子)处理的时代,根本没有任何可行办法来处理弗纳姆密码所需的大量随机信息。如今,计算能力和存储成本快速且持续下降,使得即使是智能手机等常见移动设备,也能够处理弗纳姆密码所需数量的“随机性”。
2. 缺乏真正随机的信息。如今许多加密算法会使用随机的字母和数字序列,但其背后的“随机性”其实由非随机的计算机程序生成。无论程序多么巧妙或复杂,它仍然基于某种底层模式;足够聪明的人(或足够强大的计算机)可以通过逆向工程发现这种模式,进而还原底层信息。如今,相对小巧且成本低廉的随机数生成器能够利用原子或光子层面的量子涨落,生成弗纳姆密码所需数量的真正随机信息。
大量使用真正的随机性——我们称之为后量子网络安全——彻底颠覆了当今基于复杂数学密码的模式。这种真正的随机性能够保护我们免受比预想中更聪明的黑客攻击。依靠随机性而非数学复杂性,数据所有者可以自行选择使用多少随机信息,从而决定为数据提供多大程度的安全保护。
量子密钥分发(QKD)是一项相关技术,也将发挥重要作用。QKD 运用量子力学的基本原理,创建并共享大量随机加密密钥,并在用户之间建立安全通信信道。
下一步:后量子网络安全
如今部署的 IT 系统和物联网设备会在实际环境中运行很多很多年,有些物联网设备的生命周期超过30年。为了维护我们的公民社会秩序,我们呼吁负责任的领导者现在就开始为系统做好准备,以迎接后量子时代。
我们建议采取三步法,落实后量子网络安全,以保护我们的系统免受当下及未来的威胁。
1. 研究、测试并部署后量子密码,包括内置随机性的密码。
2. 学习如何围绕大量真正的非算法随机性构建安全体系,系统性地消除基于算法的“伪”随机性(例如使用量子随机数生成器),并
3. 研究、测试并部署量子密钥分发。
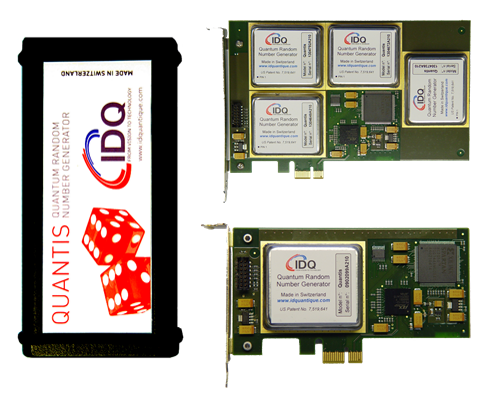
我们终于有望一劳永逸地实现真正经济高效的安全保障。BitMint、Cambridge Quantum、China Quantum Technologies、Crypta Labs、Dyadic、ID Quantique 和 Post Quantum 等公司已提供后量子网络安全解决方案。
事实上,随机性甚至能够保护区块链等新技术(即允许可信交易的分布式账本,或支持比特币等替代货币的技术)免受量子计算机攻击——以量子防护抵御量子威胁。例如,GazpromBank 最近宣布,已成功在其三处企业设施之间测试一项支持 QKD 的新型区块链技术。
中国即将部署全球最大的“量子光纤通信系统”,连接上海和北京,全长2000公里。作为进一步发展,中国正在评估到2020年在一些最大的亚洲和欧洲城市之间建设量子通信网络,并计划到2030年将网络扩展至全球。
如今,整个经济体和公共基础设施都依赖由全球互联网连接的智能设备所提供的安全保障。未来,我们的日常生活也将依赖这类设备的安全,从医疗植入设备到自动驾驶汽车皆是如此。风险已经高到我们不能再等黑客替我们找出漏洞,也不能继续指望“我们的”专家比他们更聪明、“我们的”计算机比他们更强大。
为了全球经济、民主制度和个人福祉,我们亟须开辟一条信息安全的新道路。爱因斯坦及其物理学家同事震惊地发现,随机性支配着物理宇宙。我们同样惊讶地认识到,随机性也能支配网络空间。物理学家很快转而利用这一发现。为了我们的数据、系统和社会,我们也应如此。




