人脸识别技术(FRT)是欧盟委员会拟议的人工智能监管法规的核心关注点。
要成功合规,技术提供方需要针对风险管理和质量流程制定量身定制的方法。
世界经济论坛与行业、政府和民间社会合作,为技术提供方制定了一套审计框架和认证方案。
欧盟委员会(EC)提出的人工智能(AI)监管法规 – 一部备受期待的立法 – 已经出台。虽然该文本在通过之前仍需在欧盟内部进行磋商,但该提案已经清楚地展示了欧盟对未来几年人工智能发展的考量:采取基于风险的监管方法。
在已识别的风险中,包括人脸识别技术(FRT)在内的远程生物特征识别系统是该草案提案的核心关注点:
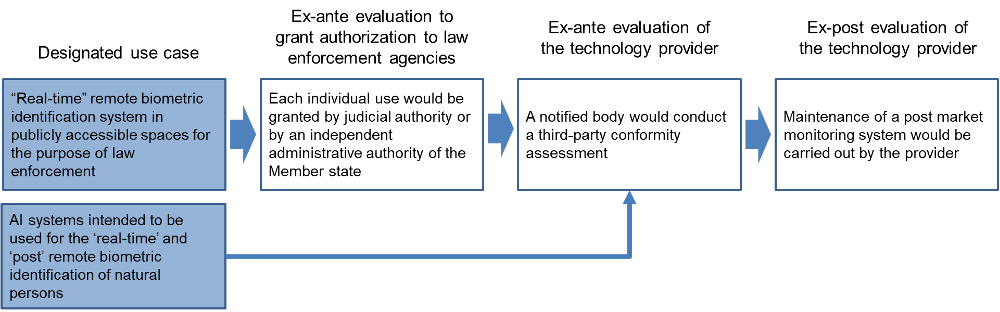
用于对自然人进行“实时”和“事后”远程生物特征识别的人工智能系统被视为高风险系统,并需要进行事前评估,以在技术提供方进入欧盟市场前证明其合规性,并需进行事后评估(详见下文)。
此外,用于执法目的、在公共场所进行的“实时”远程生物特征识别系统原则上被禁止,除非其用于非常有限的公共安全例外情形,例如定向搜寻失踪人员或防止迫在眉睫的恐怖主义威胁(详见第二章第5条,第43-44页)。针对该用例的额外要求将包括事前评估,以授权执法机构使用,即每次个别使用均应经“成员国的司法机关或独立行政机关”批准,除非是在“有正当理由的紧急情况”下运行。最后,各国法律可决定是否全部或部分授权针对该特定用例使用人脸识别技术。
身份认证流程中的人脸识别等其他用例不属于高风险清单,因此应适用较为宽松的监管。
事前 和 事后 技术提供方评估
事前 评估(对提供方的合格性评定)应包括:
对第二章要求的合规情况进行审查;
对质量管理体系(包括风险管理程序和上市后监测体系)进行评估;以及
对指定人工智能系统的技术文档进行评估。
认证流程质量,而非算法性能
虽然技术提供方必须保持其系统的最高性能和准确性水平,但这一必要步骤对预防危害而言并非最关键。欧盟委员会并未详细规定须达到的准确率门槛,而是要求建立稳健且有文件记录的风险缓解流程,以预防危害。部署质量管理体系是重要一步,因为它要求提供方设计适当的内部流程和程序,以积极缓解潜在风险。
聚焦风险管理与流程
虽然技术提供方将负责建立自身的质量流程,但第三方公告机构将负责证明提供方符合欧盟新立法的规定。
要取得成功,技术提供方需要针对设计、实施和运行这些适当流程制定量身定制的方法。提供方还必须与系统用户密切合作,预判潜在风险,并提出缓解流程以防范这些风险。
如何预判即将出台的监管
过去两年间,世界经济论坛与行业参与者、政府机构和民间社会合作,起草了一份关于对人脸识别技术实施负责任限制的拟议政策框架。
在我们提出的监督策略中,我们详细介绍了自我评估问卷、第三方审计和认证方案。欧盟提出的第三方审计概念(即合格性评定)采用了相同的监督模式,并可快速扩大认证机构(即公告机构)的规模并使其投入运作,以在欧盟范围内开展第三方审计。
拟议的合格性评定程序(审查拟议法规第三编所载要求的合规控制)将首先要求公告机构起草专门的审计框架和认证方案。这两份文件将用于向受审计组织详细说明认证将如何进行。
在此方面,我们鼓励提供方参考我们在《2020年12月发布的白皮书》中详述的质量管理体系审计框架和认证方案,该白皮书与法国认可认证机构AFNOR Certification合作完成。
根据第三编的要求,提供方需要建立风险管理体系,重点关注潜在风险的分析、预判和缓解流程。(我们在我们审计框架的第2节和第3节中介绍了类似的结构化方法,以构建适当的风险评估流程,并防止偏见和歧视的发生。)
第61条所界定的上市后监测体系,是一种确保系统在运行中符合要求的机制。这一关键要点已在我们设计的审计框架中予以界定。在开展第三方审计时,我们考虑了三个分析阶段:
1. 确保质量管理流程的设计正确,以符合要求;
2. 监控流程的正确实施;以及
3. 验证系统是否按照要求运行。
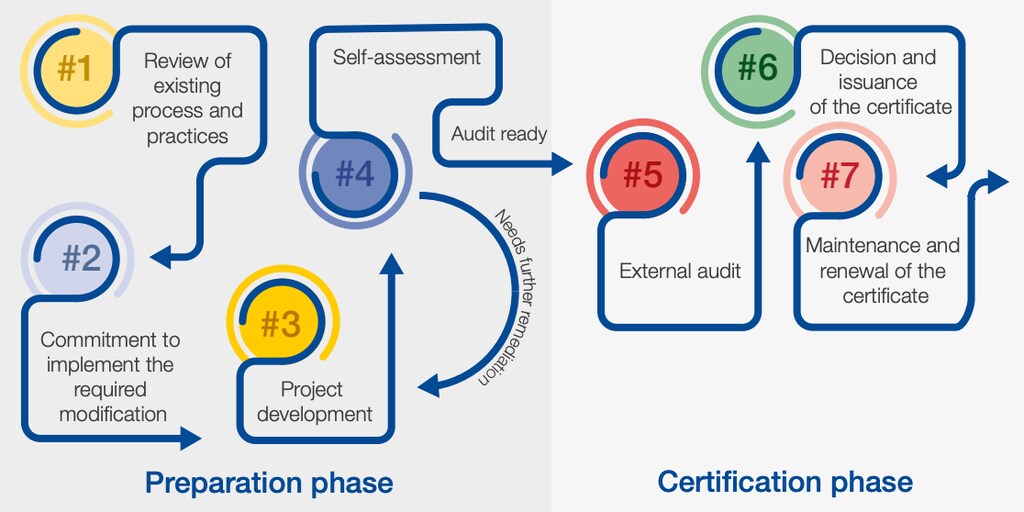
公告机构将使用认证方案开展合格性评定。这些认证方案将为提供方明确和透明地说明评估将如何进行。我们在我们的白皮书的一章(第4部分)中专门阐述了如何对人脸识别系统进行认证,涵盖从准备阶段、认证阶段到证书签发的全过程。
为第三方审计做准备的另一种方式是在审计前组织内部自我评估。该活动将提供相关材料,以证明系统是否已具备审计条件,或是否需要进一步整改。在我们政策项目的试点阶段,我们与成田机场合作,起草并测试了一份关于在机场负责任使用人脸识别技术的自我评估问卷。(成田机场的回复可在我们白皮书的附录中公开获取。)
虽然我们详述的认证方案和审计框架将需要演进以符合该立法,但它们已经提供了值得借鉴的良好范例。
在将人脸识别技术用于身份识别目的时,应采取最审慎的预防措施。从这个意义上说,拟议的欧盟立法具有雄心,将有助于在欧盟公民中建立信任和透明度,并确保该技术的益处得以安全部署。




