作为一名在数据政策和数据保护领域工作了20年的人,我的工作就是阅读隐私政策。偶尔会有邮件告知我某个网站正在更新其隐私政策或服务条款,我对此总是格外留意。最近,这类邮件已从零星几封变成了铺天盖地。它们的共同点是生效日期:2018年5月25日,即欧盟《通用数据保护条例》(GDPR)正式生效的那一天。
GDPR是一项统一的隐私法规,在很大程度上协调了原先各异、分散的法律框架,这些框架覆盖了五亿多名欧洲数据主体,或者用我更喜欢的说法,覆盖了欧洲民众。GDPR赋予人们对其数据明确规定的权利,使“你拥有关于你自己的数据”这一表述真正具有意义。
这些权利已载入欧洲法律,但要使其切实可行并非易事。技术总是快速变化,这更增加了任务的复杂性。众所周知,技术往往会跳过现有的监管框架迅速向前发展,使立法者和监管机构不得不疲于追赶。以区块链为例。
区块链自2008年起就已作为一个概念存在,但直到比特币等加密货币的估值,它才近期迅速进入公众视野。许多技术专家认为,区块链的变革性将超过互联网本身。
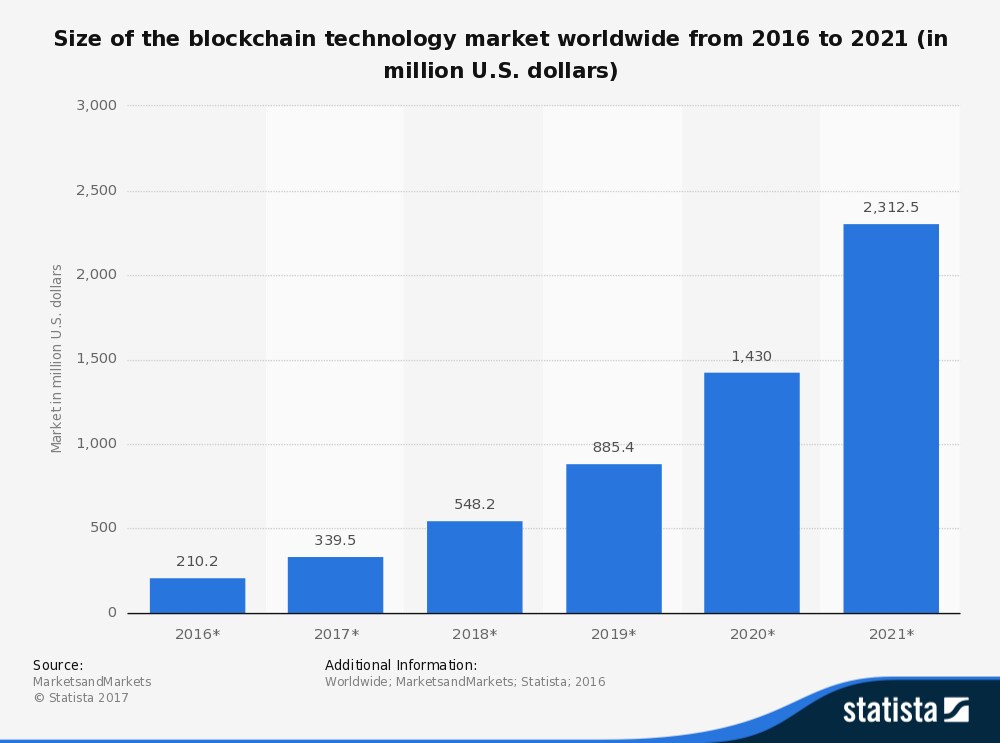
许多人将区块链等同于比特币和加密货币,但二者并不相同。世界经济论坛区块链负责人Sheila Warren解释道:“区块链是一种在没有中央权威机构的情况下创建的、经过加密保护的交易记录。”
区块链数据无法删除。那么,基于它的应用是否会被认定为非法?
由于区块链依赖于去中心化且不可篡改的分布式账本系统,其设计初衷是成为一种永久性的、防篡改的记录,且不受任何单一治理机构的控制。正是这一点使其极具吸引力和实用价值。然而,由于存储在区块链上的数据(包括个人数据)无法删除,人们根据GDPR所享有的被遗忘权便无从行使。区块链并非为符合GDPR而设计。或者更确切地说,就目前的书面规定而言,GDPR与区块链并不兼容。
在欧洲政策制定者辩论和敲定GDPR的部分条款时,区块链并未进入大多数人的视野。这又是一个监管只能回顾后视镜、而非着眼前方道路的例子。大多数传统监管都是如此,这也说明技术更迭、转向和演变的速度远超法律法规的设计节奏。就此而言,在我们等待规则追赶之际,我们必须思考的问题是:存储个人数据的现有区块链应用,在问题得到解决之前,是否已在欧洲被认定为非法。
政策必须与技术同样灵活
政府监管在建立问责机制、确保数据的负责任使用以及提供追究违规者责任的执行机制方面发挥着关键作用。我并非反对监管,也不是反对GDPR。我主张的是一种分层、合作的政策制定方式。我们需要具有未来适应性的治理框架,使我们能够在最大限度减少危害的同时,充分发挥数据和技术的益处。说起来容易,做起来却难得多。

如果我们的共同目标是确保一个未来:我们能在有生之年通过更好的医学研究攻克癌症,改善互联城市的基础设施和服务供给,提高作物产量以养活更多人口,更好地理解和预测极端天气模式,为难民和没有任何身份证明文件的人创建持久的数字身份,并在危机时刻提供更及时的灾难救济,那么我们将比以往任何时候都更需要利用数据来实现这些益处。
政府必须与民间社会、学术界和私营部门协作,以与技术同样动态的过程共同制定政策。政策制定者及其所采用的监管流程需要被重新构想,使其与所要监管的技术同样敏捷,从而帮助我们共同创造我们所期望的未来。




