区块链是第四次工业革命的关键技术,它创造了新的创新机遇,并颠覆了现有体系。
去中心化的数字化转型,是通过在各方之间建立信任并消除中间环节实现的,从而便于数据的轻松共享。
尽管区块链采用了密码学等安全基本要素,仍须付出额外努力来保护其架构并减轻威胁。
区块链是第四次工业革命的关键技术,它模糊了物理空间与数字空间之间的界限。通过实现去中心化的数字化转型,它创造了新的创新机遇,并颠覆了现有业务。
这种去中心化是通过在各方之间建立信任并消除中间环节实现的,以促进高效的数据共享和价值交换。
区块链通常与比特币及其他加密货币相关联,但其应用场景已超越金融领域,涵盖农业、采矿、制造、能源、供应链和医疗保健等多个业务领域。
然而,尽管区块链技术运用了密码学等安全基本要素,仍须付出额外努力来保护其大规模架构并减轻网络威胁。
区块链技术的潜力
61%的企业将数字化转型列为首要任务,区块链正成为一项必不可少的技术,通过提供组织间安全共享数据和交换价值的手段,助力实现这一目标。
凭借其独特的功能特性,区块链的应用场景不断扩大,其全球市场规模预计将达到2030年的1.43万亿美元,复合年增长率(CAGR)为85.9%。
区块链主要用于促进各方之间的信息共享和价值交换,可应用于多个领域(见下文)。
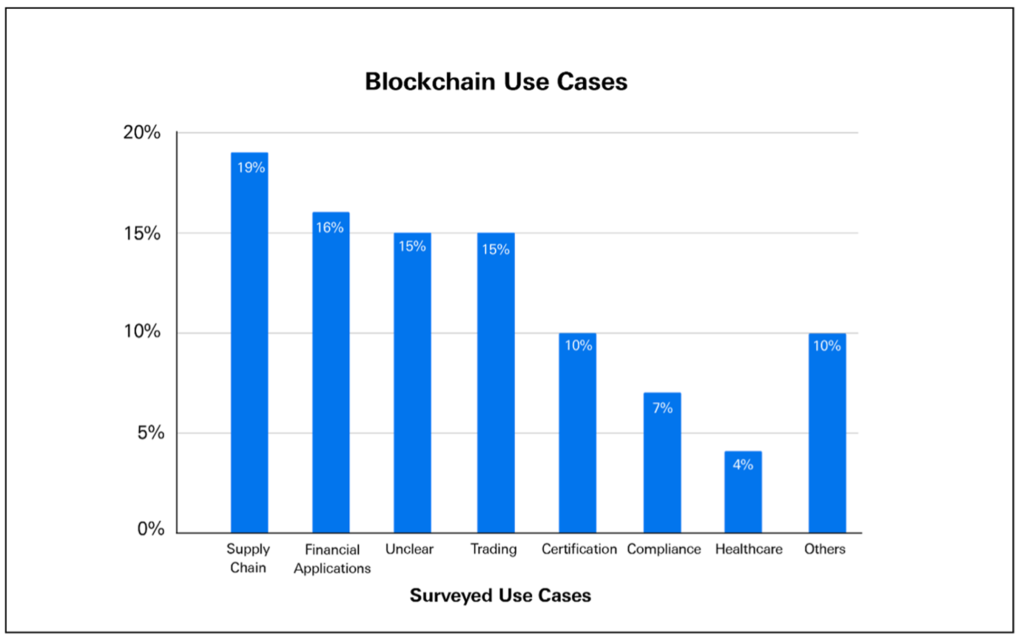
一个成功的应用案例是利用区块链,以透明、及时的方式追踪货物,从而提高供应链效率。
区块链还推动了新商业模式和新方法的诞生,为Web3应用奠定了基础。例如,创建用于社交网络、内容管理、市场等领域的去中心化平台。
该技术还可进一步用于创建新的数字资产,例如碳资产,或用于代表实物资产,例如房地产和黄金。
为何要在区块链中优先考虑网络安全?
尽管在企业中使用区块链技术带来了巨大机遇,但它也确实存在不利影响。
例如,加密货币被用作犯罪活动(如勒索软件、诈骗和恐怖主义融资)的支付手段,其规模达到2021年的140亿美元,较2020年增长了79%。
此外,区块链技术带来了具有独特安全挑战的新型网络安全威胁。因此,网络安全应成为接受和使用区块链的最关键要素之一。
由于区块链建立在成熟的密码学技术之上,人们普遍误以为它是一项天生安全的技术。但这些继承而来的密码学特性不足以抵御所有网络安全威胁。
一组研究人员仅针对加密货币就识别出约500起网络安全攻击,损失高达90亿美元。由于区块链的去中心化和开放性,防范此类攻击颇具挑战。
这些特性增加了运营的复杂性,并降低了完全控制的能力,因此需要进行全面评估,以防范网络安全威胁及相关漏洞。

需要考虑的四大主要网络安全威胁
区块链具有大规模架构,包含多个层级,如共识层、智能合约层、网络层和终端客户端层。这些层级经常成为网络攻击的目标,暴露出多种多样的漏洞。
我们重点指出,四大主要网络威胁是在区块链方面需要考虑的威胁,具体包括:
1. 共识协议威胁
区块链在添加新区块时,使用共识协议使参与者达成一致。由于不存在中央权威机构,共识协议漏洞可能受到各种攻击向量的威胁,从而控制区块链网络并操纵其共识决策,例如多数(51%)攻击和自私挖矿攻击。
因此,必须对共识协议进行适当的评估和测试,以确保其始终能够得出预期的结果。
2. 隐私和机密性泄露
第二个威胁与敏感和私密数据的暴露有关。区块链在设计上是透明的,参与者共享的数据可能被攻击者用于推断机密或敏感信息。
因此,组织必须审慎评估其区块链的使用情况,确保仅共享获准的数据,且不暴露任何私密或敏感信息。
3. 私钥被盗
第三个威胁是区块链用于识别和验证参与者身份的私钥可能被泄露。
攻击者可能通过钓鱼和字典攻击等传统信息技术手段,或利用区块链客户端软件中的漏洞,来泄露私钥,从而控制参与者的账户及相关资产。
例如,2017年1月,针对加密货币交易所Coincheck的攻击导致黑客窃取了约5亿美元的客户钱包资金,原因是安全控制薄弱。
4. 智能合约缺陷
第四个威胁是智能合约缺陷,攻击者可能利用这些缺陷发起攻击。
2016年,一名攻击者利用智能合约漏洞,从区块链众筹平台去中心化自治组织(DAO)窃取了约6000万美元。
因此,必须对智能合约进行评估和适当测试,以解决可能存在的缺陷,并符合业务和法律要求。
区块链安全的关键举措
为提升区块链安全性,我们建议采取以下三项举措:
开展教育和培训,并采用行业最佳实践,例如Gartner的区块链安全模型,以便在规划实施区块链技术时降低其风险。实施合理的区块链监管措施,并在全球范围内推广,以促进应用普及并建立对该技术的信任。
针对区块链解决方案实施网络安全评估流程,该流程应遵循安全软件开发实践,以应对相关网络安全威胁、降低风险,并对新出现的威胁和事件进行持续监控。
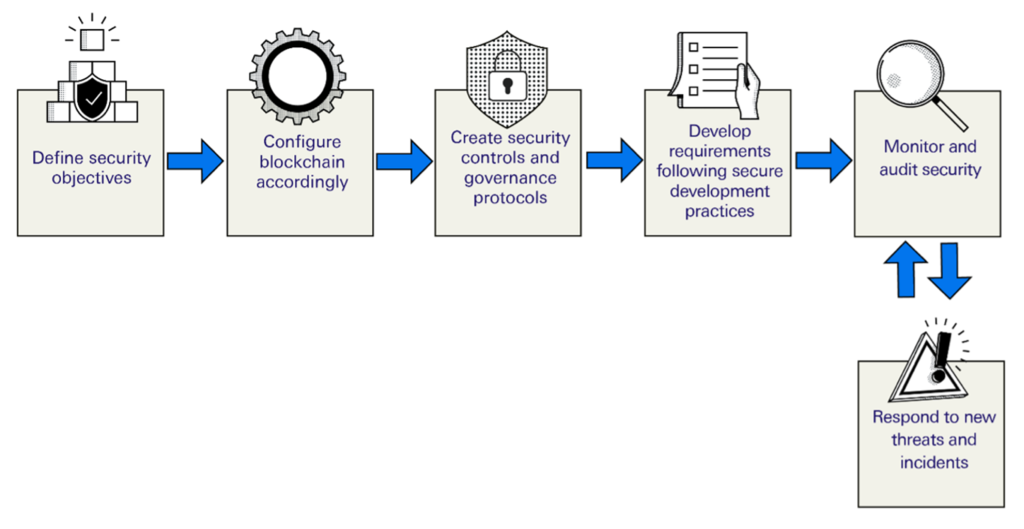
拟议流程如上图所示,该流程首先明确与现行业务连续性、危机管理和安全政策相一致的安全目标。经过评估的区块链解决方案必须据此进行配置,以满足这些目标。
接下来,相关方应开展风险评估,以发现潜在威胁和现有漏洞。该评估可沿用组织在其他信息技术部署中所采用的相同框架进行。
随后,组织必须建立安全控制措施及相应的治理协议,以降低已识别的风险。如需进行软件开发,组织必须依据安全开发实践(例如安全软件开发生命周期(S-SDLC)方法论)制定相关要求。
最后,组织必须持续监控和审计安全状况,以应对新的威胁和事件。
新兴技术带来了巨大机遇,必须尽早把握。另一方面,总有一些不法分子试图在这些技术成熟之前加以利用,以发现新的网络威胁并造成危害。
区块链正是这类技术之一,因此在拥抱它之前,请务必筑牢网络安全防护,并警惕另一面的风险。




