随着SaaS应用的使用日益增多,员工的商务账户正成为“商业电子邮件欺诈”(BEC)的攻击目标。
BEC已从基础的电子邮件钓鱼诈骗发展为更复杂的形式,包括发票诈骗。
应对BEC的多层面防范方法,结合了先进技术、员工教育以及严格的数据和支付政策。
在数字互联和混合办公成为常态的时代,网络威胁已成为一种职业风险。无论企业规模大小,每一家企业都可能遭受网络攻击和数据泄露。尽管针对企业网络安全的入侵威胁依然存在,但远程办公以及向基于云的SaaS应用迁移,导致攻击越来越多地聚焦于入侵员工的商务账户。一旦账户被攻陷,黑客便可获取敏感数据,并以此为立足点,进一步攻击其他员工和商业合作伙伴。
攻击手段各不相同,但最常被利用的途径是电子邮件,即借其实施凭证窃取型钓鱼活动。近年来,钓鱼攻击的规模和复杂程度总体有所增长,从财务角度看,危害最大的钓鱼形式是“商业电子邮件欺诈”(BEC)。据Check Point Research称,凭证窃取约占所有基于电子邮件攻击的15%,但却是财务损失最大的类别。
什么是“商业电子邮件欺诈”?
BEC是一种钓鱼形式,威胁行为者利用看似合法的电子邮件地址,诱骗员工做出本不应做的事情。该邮箱地址可能与真实地址仅相差一个字母,或使用免费的Gmail账户,而非企业域名。
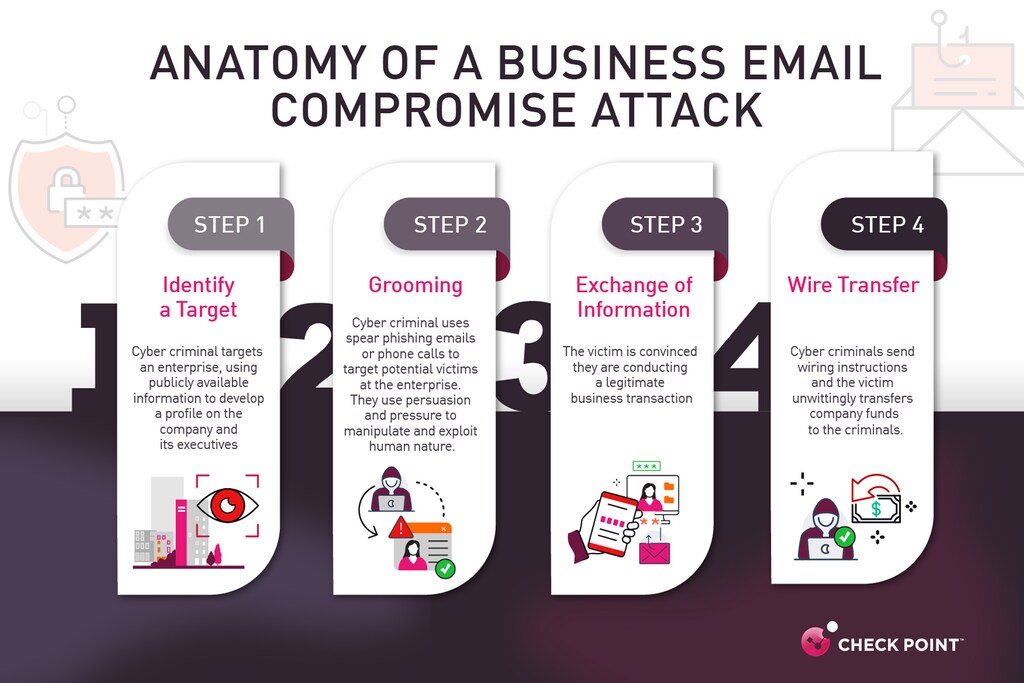
BEC最常见的情形之一是发票诈骗:黑客以极具说服力的方式冒充供应商,从一个看似真实的电子邮件地址发送伪造发票。收件人(很可能是财务部门的员工)会将其视为普通发票,往往未经仔细核查便予以付款。
BEC的另一种形式是CEO欺诈,即攻击者冒充首席执行官,要求员工代其进行电汇,或将敏感的公司数据分享至安全网络之外。网络犯罪分子会竭力使骗局尽可能逼真,他们常使用相似的电子邮件地址,并进行调查研究,以便在通信中更“像”首席执行官。通过援引首席执行官的紧急请求,诈骗者希望借助紧迫感和恐惧感来达成其目的。
工资欺诈是BEC的另一种普遍用途:攻击者冒充员工,要求人力资源部门的人员更改其直接存款信息,从而有效窃取员工的薪酬。
据美国联邦调查局(FBI)的数据,超过2万起2022年美国共发生BEC事件,损失总额达27亿美元,而这仅是已报告的数字。实际数字很可能要高得多。
BEC 3.0的兴起
多年来,BEC日趋复杂,我们目前正处于“BEC 3.0”阶段,仅2023年前两个月就发生了超过4万起此类攻击。
BEC 1.0出现于疫情期间,当时犯罪分子试图利用新的分布式办公环境。远程员工更容易受到钓鱼攻击,也为冒充他人创造了更多机会。在BEC 1.0中,发件人邮箱会冒充同事、合作机构或知名品牌。
在最常见的攻击形式之一中,黑客冒充首席执行官,通常使用通用的Gmail地址,指示员工为某供应商购买礼品卡。这些邮件大多仅含文本,要破解此类攻击,需要眼光敏锐的用户,并需要复杂运用人工智能(AI)和机器学习。BEC 1.0仍在持续,但随着终端用户受教育程度提高,以及更多邮件安全防护层被调整用于检测和拦截此类攻击,其成效已有所下降。
在BEC 2.0中,邮件来自已被攻陷的账户。该账户可能属于同一公司内部,也可能属于已被攻陷的合作伙伴,黑客则假冒商务代表,以实施发票诈骗或获取员工信息及其他敏感数据。这一形式的复杂性更高,因为邮件源自合法合作伙伴的账户被攻陷。攻击者常常借用合作伙伴的现有邮件往来,或等待合法对话中的合适时机,试图劫持该对话,并从被盗账户中牟利。
今年,我们看到了第三波攻击。在BEC 3.0中,黑客会通过QuickBooks、Zoom或SharePoint等合法SaaS服务和网站发送真实通知。从表面看,这些通信并无任何不合法或可疑之处,因为它们是直接从相关网站发出的。
黑客还可以通过与被攻击机构名称相同或相似的名称,实现精准冒充。为实施攻击,他们会在发票中附上一个电话号码,该号码会转接至虚假的支持团队,进而引发一通逼真的诈骗电话。Check Point Research在2023年前两个月共发现近4万起此类攻击。
世界经济论坛在网络安全方面做了哪些工作?
网络安全中心为领导者提供了一个可信平台,使其齐聚一堂,共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中增进理解与信任。
通过促进跨行业合作与洞察分享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
防范BEC
防范BEC需要采取多层面的方法,将先进技术、员工教育以及严格的数据和支付政策结合起来。
教育
组织必须投入资源开展全面的员工教育项目,使员工能够有效识别并应对BEC威胁。员工需要停下来,思考邮件的情境及其是否合乎情理。如果感觉不对,那它很可能确实有问题。通过了解网络犯罪分子所采用的手段,员工可以将成为BEC诈骗受害者的风险降至最低。
自动预警
反钓鱼保护是至关重要的防线,它运用先进的人工智能(AI)算法来理解邮件的语言、上下文以及发件人与收件人之间的关系,并将其发现与基线通信进行比对。AI能够识别发件人地址不匹配、电话号码遭入侵以及写作风格变化等危险信号,而利用多种AI模型则可以识别攻击迹象。
多因素认证
最后,实施严格的数据和支付政策至关重要,要求资金转账或数据共享必须经过多重验证步骤。通过实施这些措施,企业可以加固其防御体系,确保发票和敏感信息准确送达预定收件人,同时降低BEC攻击的风险。




