网络安全与数据隐私是2025年企业争议的首要关注点。
监管压力、攻击的频率和复杂程度不断提升,以及运营模式的变化,正在加剧人们对网络安全的担忧。
首席信息安全官(CISO)如何为组织和自身化解网络安全与数据隐私风险?
网络攻击日益复杂、监管日趋严格以及运营模式不断转变,使各组织正面临前所未有的网络风险,并为此做好准备。最新的《全球争议预测报告》(由贝克·麦更斯编写)指出,网络安全与数据隐私是2025年全球企业争议的首要关注点。
任何成功的网络韧性战略的核心,都是首席信息安全官(CISO),其需要在技术、业务需求与法律合规之间取得平衡。
本文探讨加剧网络安全与数据隐私担忧的关键驱动因素、首席信息安全官不断演变的角色,以及化解组织层面和个人层面风险的实用策略。
网络安全与数据隐私担忧加剧
三大关键驱动力正在加剧网络安全与数据隐私风险:
1. 监管压力
全球各国政府正在加强网络安全监管。欧盟的《网络与信息安全2号指令》(NIS2)和《网络韧性法案》等框架要求实施严格的安全措施,并及时报告数据泄露事件。在美国,各州以及联邦贸易委员会(FTC)、证券交易委员会(SEC)和纽约州金融服务部等行业监管机构,越来越多地要求建立健全的网络安全控制和治理措施。欧盟《网络与信息安全2号指令》(NIS2)和《网络韧性法案》要求实施严格的安全措施并及时报告数据泄露。在美国,各州以及联邦贸易委员会(FTC)、证券交易委员会(SEC)和纽约州金融服务部等行业监管机构,越来越多地要求建立健全的网络安全控制和治理措施。
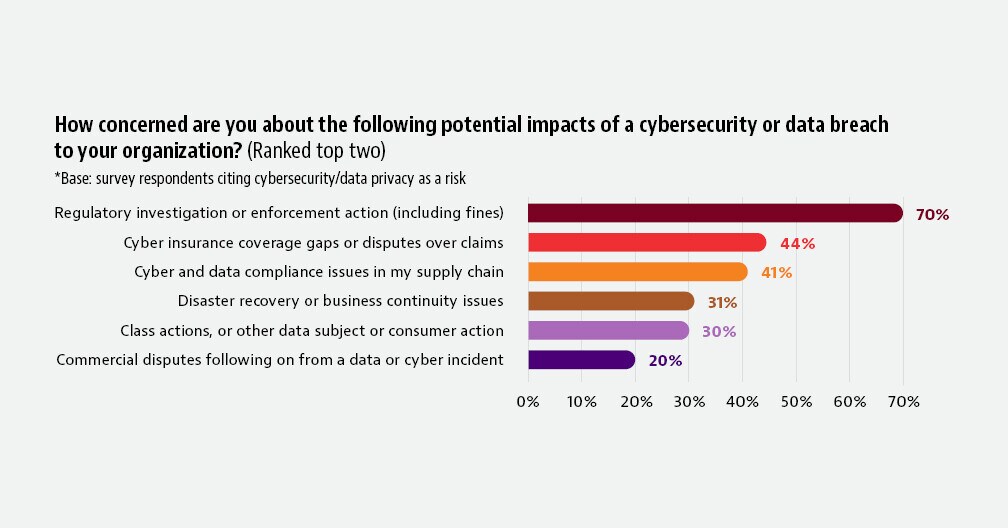
此外,美国《2022年关键基础设施网络事件报告法》(CIRCIA)将要求关键行业的企业不仅报告安全漏洞,还需报告由此支付的任何勒索赎金。值得注意的是,贝克·麦更斯的报告显示,在将网络安全与数据隐私列为争议风险领域的受访者中,有70%将监管审查列为其主要关切。
2. 攻击频率与复杂程度不断提升
生成式人工智能等技术进步,加上持续的地缘政治不确定性,扩大了网络威胁的范围。供应链漏洞进一步加剧了风险,因为一家企业的安全漏洞可能会在网络中层层蔓延。各组织必须同时应对内部合规与供应链安全问题。
3. 运营模式的变化
疫情后远程办公的兴起,以及云服务和第三方供应商的使用日益增多,显著扩大了组织的威胁面,因此需要制定全面的安全战略。受访者中超过三分之一的人指出,这也引发了对网络安全风险下董事会层面问责的担忧。
首席信息安全官角色的演变
现代首席信息安全官处于技术、战略与合规的交汇点。其职责已超越传统的技术监管范畴,涵盖监管合规与战略协调。随着网络安全风险日益转化为业务风险,首席信息安全官如今面临来自监管机构和董事会成员的更高问责要求,并因合规失误或数据泄露而承担日益增加的个人责任。
这一角色的演变要求首席信息安全官采取更加综合的方式,与法务、合规和IT等部门密切合作。他们必须确保组织的网络安全战略不仅与不断变化的法规保持一致,还要支持更广泛的业务目标。为此,他们必须在运营实践与监管要求之间取得平衡,同时保护组织免受外部威胁和内部漏洞的影响。

化解网络安全与数据隐私风险的策略
为应对当今复杂的威胁格局,首席信息安全官必须采取综合性方法,包括:
监管对接:使运营实践与NIS2、《网络韧性法案》和CIRCIA等全球性法规保持一致。采取主动措施(例如实施零信任架构,并开展供应链风险评估)至关重要。定期模拟网络安全事件并开展常规监管审计,有助于识别漏洞,并确保组织为应对外部审查做好准备。
跨职能协作:定期与组织内的其他部门(包括董事会成员)保持沟通。这不仅有助于首席信息安全官预判新出现的风险并确保合规,还能将网络安全定位为战略重点,并在整个组织中培育警觉与问责的文化。部分法规明确要求首席信息安全官向董事会层面报告。
缓解漏洞:开展员工培训,使其能够识别并应对钓鱼等威胁,因为人为失误是网络攻击的主要突破口。组织还必须开展供应商评估,并通过合同保障和应急预案,为最坏情况做好准备。
首席信息安全官的个人保护
尽管这些策略能够化解组织层面的风险,但首席信息安全官不断演变的角色还要求采取并行措施,以防范个人责任。随着职责不断扩大,首席信息安全官面临的个人风险日益增加。为降低这些风险,他们必须积极采取以下措施,包括法律保护、同业交流、法律教育以及对公开信息发布的监督:
1. 法律与财务保障
首席信息安全官应协商赔偿协议,以便在其基于善意作出的决策中免受个人责任追究。他们还必须确保在发生诉讼时获得抗辩费用垫付的相关条款。这些措施不仅提供财务保障,也使他们在高风险情境中有信心果断行动。
2. 同业交流
与其他首席信息安全官的合作,对于对标最佳实践和抢先应对新出现的风险极具价值。诸如世界经济论坛首席信息安全官社群等平台,为知识共享和行业协同提供了机会。
3. 法律意识
尽管首席信息安全官并非法律专家,但他们需要深入理解规范网络安全的法律框架。定期开展法律培训,并监督韧性测试,有助于确保其与合规要求保持一致。
4. 企业信息发布监督
关于组织网络安全实践的公开声明必须准确且切合实际。首席信息安全官应确保企业信息发布如实反映组织的实际安全状况,以避免误导性陈述及潜在的法律责任。
论坛如何应对全球网络安全挑战?
网络安全中心为各方领袖提供了一个值得信赖的平台,帮助他们共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过推动跨行业协作与洞察分享,该中心助力合作伙伴增强网络韧性,并应对需要集体应对的挑战。
网络安全已不再是孤立的IT问题,而是董事会层面的优先事项,需要全组织协作与强有力的领导。在这一转型的最前沿,首席信息安全官在技术、战略与合规的交汇点上发挥着关键作用。
通过建立健全的网络安全框架、培育问责文化,并主动化解组织层面和个人层面的风险敞口,首席信息安全官可以增强组织的韧性,并提升自身的安全保障。
本博客文章的其他贡献者包括Elizabeth Roper。