Principales conclusiones
En un ciberespacio complejo, caracterizado por incertidumbres geopolíticas, una creciente desigualdad cibernética y ciberamenazas sofisticadas, los líderes deben adoptar una mentalidad que priorice la seguridad.
Mientras que la edición de 2024 de Perspectivas mundiales de ciberseguridad puso de relieve la creciente desigualdad en el ciberespacio, el informe de este año destaca la complejidad cada vez mayor del panorama cibernético, que tiene implicaciones profundas y de gran alcance para las organizaciones y las naciones.
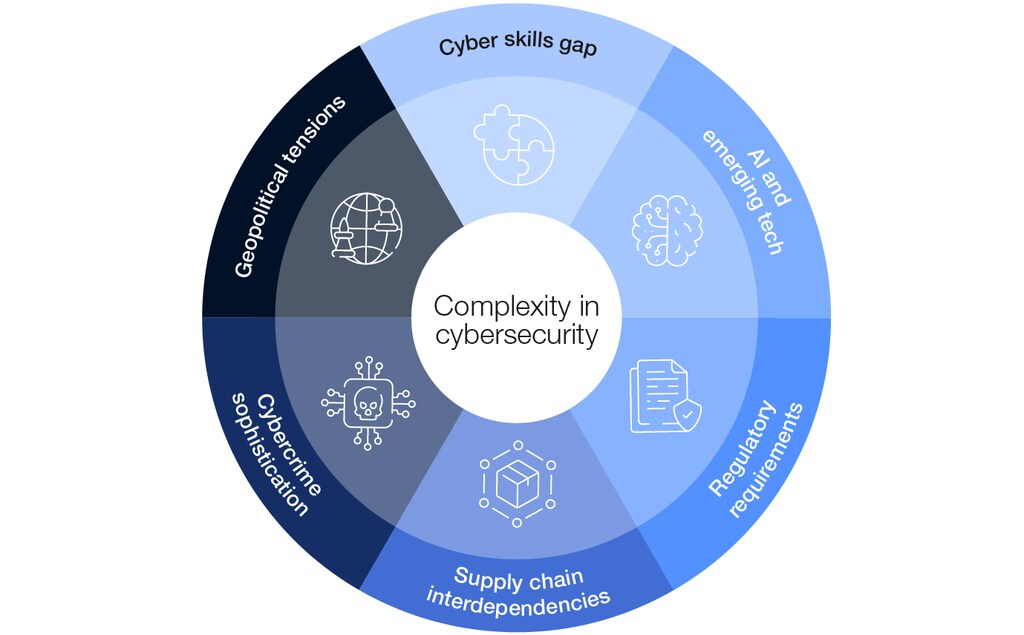
Esta complejidad se debe a una serie de factores que se refuerzan entre sí:
La intensificación de las tensiones geopolíticas contribuye a un entorno más incierto.
La mayor integración y dependencia de cadenas de suministro más complejas está dando lugar a un panorama de riesgos más opaco e impredecible.
La rápida adopción de tecnologías emergentes está generando nuevas vulnerabilidades, ya que los ciberdelincuentes las aprovechan eficazmente para lograr mayor sofisticación y alcance.
Al mismo tiempo, la proliferación de requisitos regulatorios en todo el mundo está añadiendo una carga de cumplimiento significativa para las organizaciones.
Todos estos desafíos se ven agravados por una brecha de competencias cada vez mayor, que dificulta enormemente la gestión eficaz de los riesgos cibernéticos.
Figura A: Factores que agravan la complejidad de la ciberseguridad
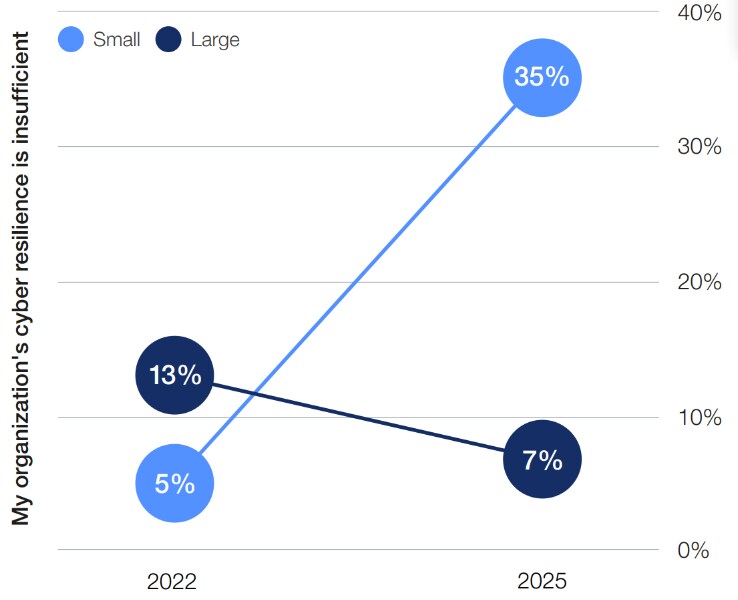
La creciente complejidad del ciberespacio agrava la desigualdad cibernética, amplía la brecha entre las organizaciones grandes y pequeñas, profundiza la división entre las economías desarrolladas y emergentes y aumenta las disparidades sectoriales.1 Alrededor del 35% de las organizaciones pequeñas considera que su resiliencia cibernética es inadecuada, una proporción que se ha multiplicado por siete desde 2022. En cambio, la proporción de organizaciones grandes que declara una resiliencia cibernética insuficiente casi se ha reducido a la mitad.
Figura B: Organizaciones que declaran una resiliencia cibernética insuficiente
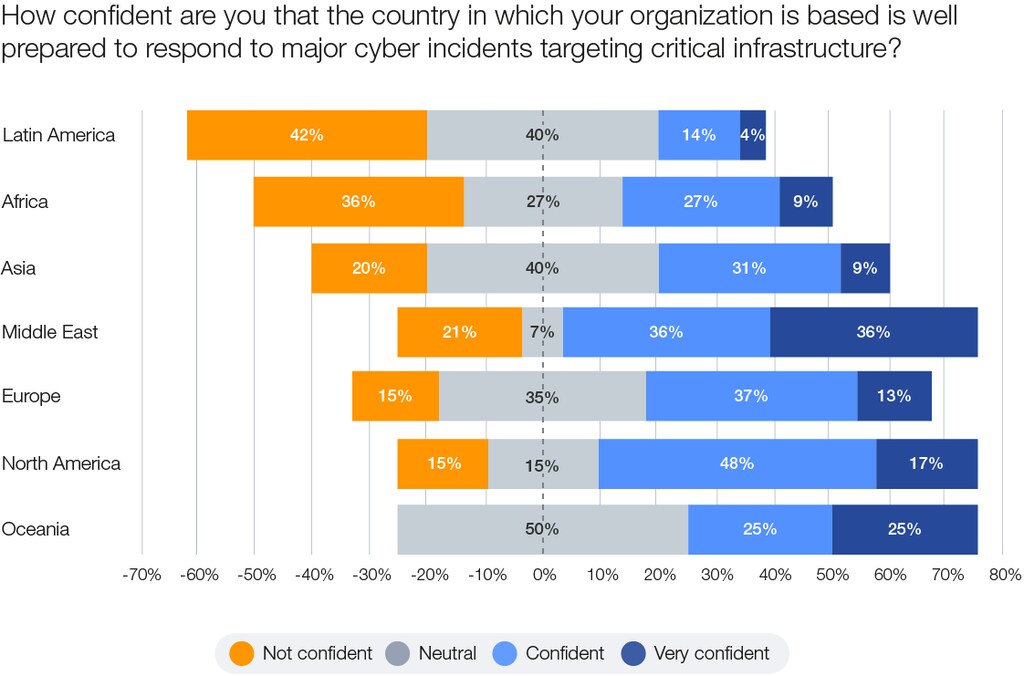
Esta disparidad en la resiliencia cibernética también se pone de manifiesto en las diferencias regionales de preparación: mientras que solo el 15% de los encuestados en Europa y América del Norte duda de la capacidad de su país para responder a incidentes cibernéticos graves dirigidos contra infraestructuras críticas, esta proporción asciende al 36% en África y al 42% en América Latina.
El sector público se ve afectado de manera desproporcionada: el 38% de los encuestados declara una resiliencia insuficiente, frente a tan solo el 10% de las organizaciones del sector privado medianas y grandes. Esta desigualdad también afecta a la fuerza laboral cibernética: el 49% de las organizaciones del sector público indica que carece del talento necesario para alcanzar sus objetivos de ciberseguridad, un aumento del 33% con respecto a 2024.
El Perspectivas mundiales de ciberseguridad 2025 incluye un análisis más profundo de los factores más importantes que impulsan la complejidad y ofrece información valiosa sobre los desafíos cibernéticos más apremiantes del próximo año y sus posibles implicaciones para los directivos.
Figura C: Diferencias regionales en resiliencia cibernética
Estas son las principales conclusiones del informe de este año y las tendencias clave que los directivos deberán afrontar en 2025:
Las vulnerabilidades de la cadena de suministro se perfilan como el principal riesgo cibernético del ecosistema
De las organizaciones grandes, 54%identificó los desafíos de la cadena de suministro como el mayor obstáculo para lograr la resiliencia cibernética. La creciente complejidad de las cadenas de suministro, sumada a la falta de visibilidad y supervisión de los niveles de seguridad de los proveedores, se ha convertido en el principal riesgo de ciberseguridad para las organizaciones. Entre las principales preocupaciones figuran las vulnerabilidades de software introducidas por terceros y la propagación de ciberataques por todo el ecosistema.
Las tensiones geopolíticas determinan la estrategia de ciberseguridad
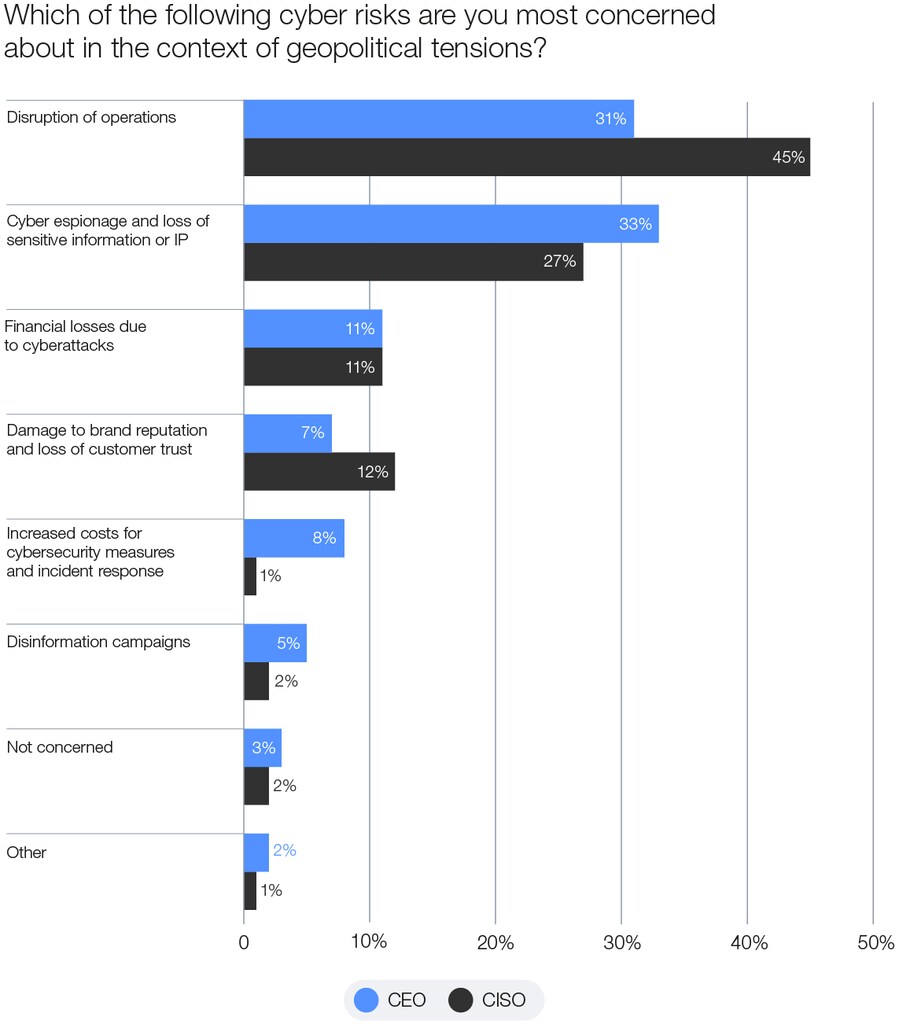
Casi 60%de las organizaciones afirma que las tensiones geopolíticas han afectado su estrategia de ciberseguridad. La agitación geopolítica también ha influido en la percepción de los riesgos: uno de cada tres directores ejecutivos cita el ciberespionaje y la pérdida de información confidencial o el robo de propiedad intelectual (PI) como su principal preocupación, mientras que el 45% de los líderes cibernéticos está preocupado por las interrupciones de las operaciones y los procesos empresariales.
Figura D: Efectos de las tensiones geopolíticas en las estrategias de ciberseguridad de las organizaciones
La rápida adopción de la IA introduce nuevas vulnerabilidades
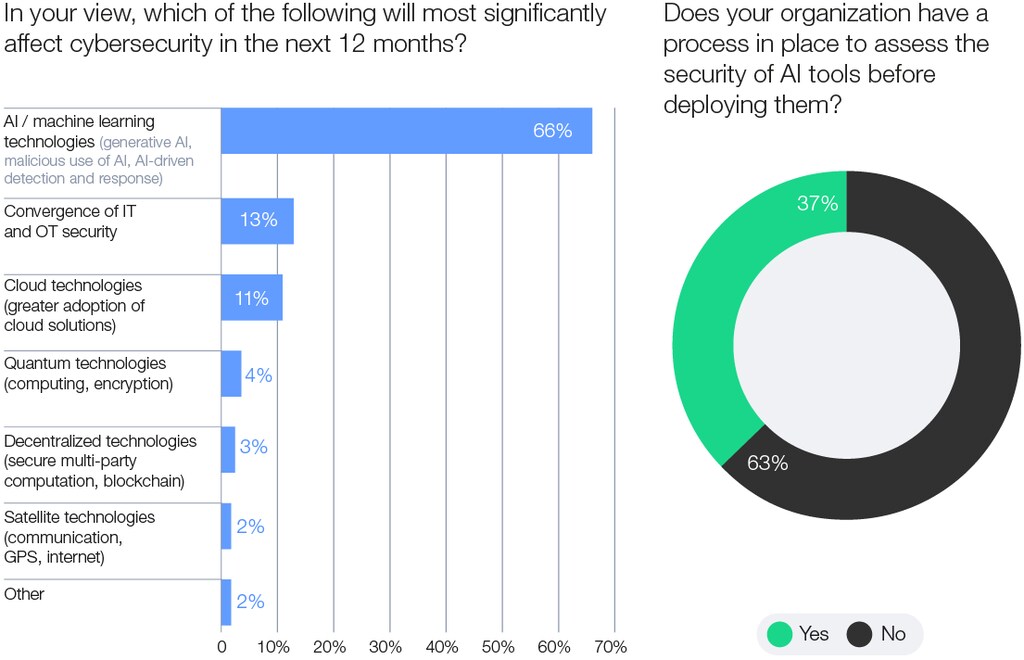
Aunque 66%de las organizaciones espera que la IA tenga el mayor impacto en la ciberseguridad durante el próximo año, solo el 37% declara contar con procesos para evaluar la seguridad de las herramientas de IA antes de implementarlas. Esto revela la paradoja de la brecha entre el reconocimiento de los riesgos de ciberseguridad impulsados por la IA y su rápida implementación sin las salvaguardias de seguridad necesarias para garantizar la resiliencia cibernética.
Figura E: Vulnerabilidades de ciberseguridad previstas para 2025
La IA generativa amplía las capacidades de los ciberdelincuentes y contribuye al aumento de los ataques de ingeniería social
Alrededor del 72%de los encuestados declara un aumento de los riesgos cibernéticos para las organizaciones, y el ransomware sigue siendo una de las principales preocupaciones. Casi el 47%de las organizaciones señala como principal preocupación los avances de los adversarios impulsados por la IA generativa (GenAI), que permiten ataques más sofisticados y escalables. En 2024 se produjo un marcado aumento de los ataques de phishing e ingeniería social, y el 42%de las organizaciones declaró haber sufrido incidentes de este tipo.
Las regulaciones refuerzan la resiliencia cibernética, pero su fragmentación plantea importantes desafíos de cumplimiento
Cada vez se considera más que las regulaciones son un factor importante para mejorar el nivel básico de ciberseguridad y generar confianza. Sin embargo, su proliferación y falta de armonización están creando importantes desafíos para las organizaciones: más del 76%de los directores de seguridad de la información (CISO) que participaron en la Reunión Anual sobre Ciberseguridad del Foro Económico Mundial de 2024 declaró que la fragmentación de las regulaciones entre jurisdicciones afecta considerablemente la capacidad de sus organizaciones para mantener el cumplimiento.
Las organizaciones se enfrentan a una escasez de talento cibernético esencial
Desde 2024, la brecha de competencias cibernéticas ha aumentado un 8%, y dos de cada tres organizaciones declaran brechas de competencias entre moderadas y críticas, incluida la falta de talento y competencias esenciales para cumplir sus requisitos de seguridad. Además, solo el 14% de las organizaciones confía en contar hoy con las personas y competencias que necesita.