尽管在线身份有望释放巨大的经济价值,但隐私问题仍是主要关切。
数字身份的两种主要类型——集中式和联合式——将数据控制权交到了服务提供商手中。
自主主权身份借助区块链技术夺回这一控制权,但要想取得成功,它需要一个健全的治理框架。
近年来,各类服务日益数字化,个人身份在日常生活中用于网络场景的机会越来越多,例如电子商务和社交网络。事实上,据预测,到2030年,在线身份的使用可能释放相当于新兴经济体GDP的6%以及发达经济体GDP的3%的经济价值。
另一方面,人们对身份信息使用中的隐私问题日益担忧。例如,美国超过60%的人担心所收集的信息将如何被企业和政府使用。
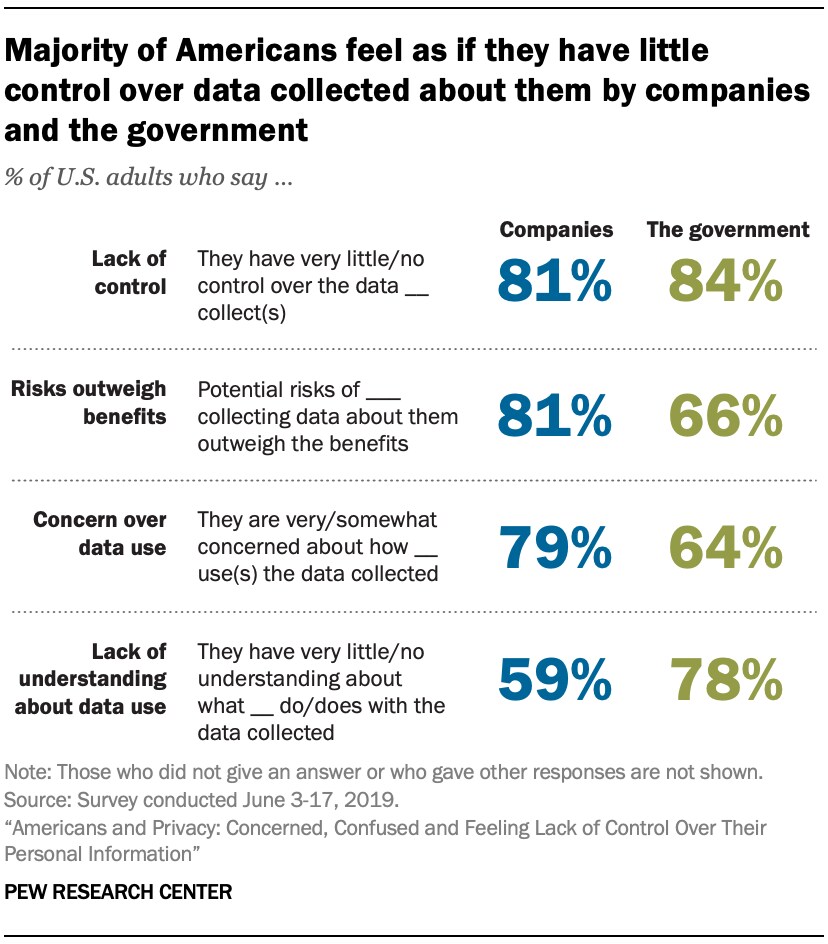
因此,如何在利用与保护数字身份之间取得平衡,已成为一项全球性社会议题。在此背景下,包括欧盟《通用数据保护条例》(GDPR)和加利福尼亚州《消费者隐私法案》(CCPA)在内的个人数据管理法规正在许多国家得到加强。
当前的身份模式:集中式与联合式
直到最近,管理数字身份的主要方式一直是集中式身份模式和联合式身份模式。
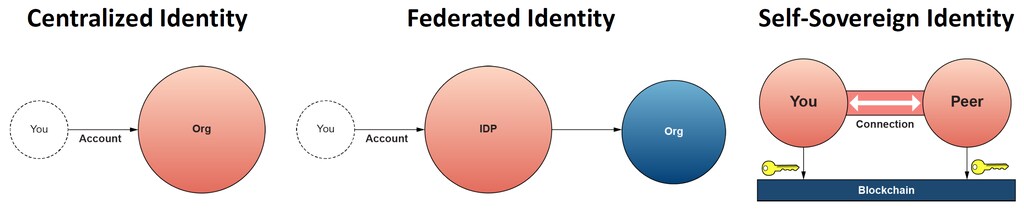
在集中式身份模式中,每个服务提供商管理用户的身份。用户使用因服务而异的身份验证信息(例如用户标识符和密码)访问服务。集中式身份模式如今被广泛使用。然而,从用户的角度来看,它存在诸多弊端,例如需要为每项服务管理身份验证信息、各服务的身份碎片化,以及将身份控制权交给服务运营方。
在联合式身份模式中,多个身份提供商相互签订协议,并在共同的信任框架(即“联合”)下运作。在某一身份提供商拥有身份的任何人,都可以访问其他身份提供商。例如,使用谷歌或脸书账户登录新服务。然而,目前大多数联合式身份服务仅依赖一家服务提供商充当可信的身份验证方。
与集中式身份模式相比,联合式身份模式因需管理的身份验证信息较少而提升了用户便利性,但身份的主权仍归属于身份服务提供商。此外,它还带来一个风险:一条身份验证信息一旦泄露,就可能导致未经授权登录多项服务。
新型自主主权身份模式
为解决上述问题,有人提出了自主主权身份的概念。尽管很难找到关于自主主权身份的统一定义,但其核心理念可以说是:用户对其身份数据、数据的使用方式及使用者拥有控制权和自主权。
在自主主权身份中,用户的身份信息由可信第三方进行数字签名。当用户提供身份信息时,他或她还会在将信息提供给身份信息使用方之前对该信息进行数字签名。用户及第三方机构用于验证数字签名的公钥被记录在分布式账本中,身份信息使用方据此验证所提供的信息。如此一来,用户无需依赖特定的中心化管理者,即可控制自己的身份信息。
使用该技术的服务示范已经启动。例如,Kiva正在塞拉利昂构建一种基于自主主权身份的身份协议,用于建立信用记录。另一个例子是COVID凭证倡议(“CCI”)。该倡议正在开发一种基于自主主权身份的数字证书,使个人能够证明其已从COVID-19中康复、抗体检测呈阳性或已接种疫苗。
自主主权身份的应用正在多个领域推广,但仍有各种问题有待解决。其中一项挑战是确保互操作性。自主主权身份很可能不会取代现有的所有身份管理系统,而是会与之并存并被共同使用。预计未来还将出现各种自主主权实现方案。因此,需要实现与现有身份管理系统及其他自主主权身份系统之间的互操作。
世界经济论坛在数字身份领域开展了哪些工作?
密钥管理同样是一个问题。在自主主权身份中,身份信息可能保存在由用户持有的数字钱包中,这使得密钥管理比以往任何时候都更为重要。因此,需要一种用户友好型解决方案,使用户能够妥善管理其私钥。预计一定数量的用户会丢失其密钥,因此密钥恢复机制同样至关重要。尽管自主主权身份是一种由用户自行管理其身份信息的模式,但儿童和老年人等用户有时无法自行妥善管理其身份信息和密钥。为此,代表用户管理密钥的机制也十分重要。
自主主权身份是一项有望让您掌控自身数据的技术。然而,要充分发挥该技术的真正价值,必须建立其运行所需的治理框架。




