• 无处不在的互联计算和复杂的供应链带来了新的安全挑战。
• 网络安全流程需要全系统及系统间的可见性,以识别威胁。
• 目前大量不同的设备和安全标准阻碍了这种可见性。
未来繁荣所依赖的关键技术变革——无处不在的连接、人工智能、量子计算以及新一代身份与访问管理方法——不仅会对安全领域构成挑战。它们有可能为全球生态系统带来新的系统性风险,而且就目前而言,其全面影响尚未被充分理解。
要实现无处不在的互联计算所带来的所有巨大益处,我们面临一些独特的新安全挑战——5G安全只是其中之一——商业领袖必须确信我们能够克服这些挑战。日益互联的数字化流程意味着日益复杂的供应链。这既是福音也是诅咒,因为这些新的数字连接带来了新的商业机遇,但同时也伴随着同样多的未知与风险。
世界经济论坛未来系列项目汇集了全球专家,共同研究这些新技术所产生的系统性风险。其关键见解之一是:专家能够量化系统性风险,但在谁应承担责任这一问题上,却明显不清楚。这是全球社会需要解决的主要问题,因为如果没有明确的所有权和责任,安全问题就无法得到解决。这要求我们应对可见性挑战。
理解安全风险
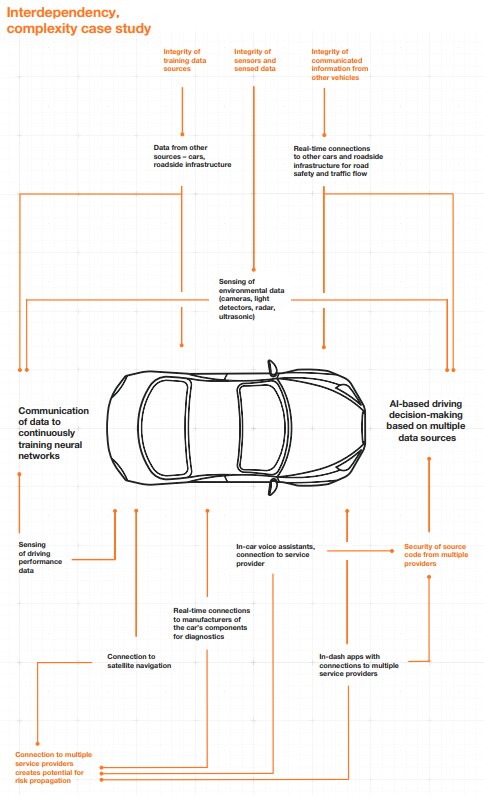
我们已经走在巨大变革的道路上。企业正在快速摆脱传统数据中心,转向云端,而传统数据中心曾私下保存其知识产权及其他敏感商业信息 以利用云端的关键能力,即连接并关联不同数据,使其价值大于各部分之和。 云计算和边缘计算所提供的分布式计算模式,避免了多条数字处理路径,转而形成实时、复杂的数据网络,从而支持联网汽车和智慧城市。请想一想,一辆联网汽车能够并行处理来自多个来源的数据有多少。我们已经看到,一个错误或被误读的数据集可能产生灾难性影响。
未来系列报告概述了自动驾驶汽车发生相互碰撞时责任可能归属的例子:是雷达系统、控制雷达的软件、两车之间的通信软件、控制汽车安全的主软件系统,还是两车之间连接的速度或质量?这一清单可能是无穷无尽的。对于商业领袖而言,这一例子只是众多情形之一,他们需要决定企业是接受、管理风险,还是要求第三方来管理风险。而在网络安全领域,你需要能够看清风险所在。
另有两个技术趋势凸显了这一问题:
边缘设备/物联网的使用日益增多:设想这样一种情形:一个5美元的无线物联网温度传感器与一台价值超过50万美元的MRI扫描仪位于同一通信网络中。这些设备并未获得同等水平的网络安全投入,例如可靠的代码、安全补丁以及使用安全凭证。因此,需要智能网络可见性工具来帮助界定隔离(或者人们更常称之为分段),将应当相互通信的事物归为一组,并根据这些分组设备所面临的风险应用相应的安全控制。
数据:万物互联带来了无限的新可能和商业机遇。然而,诸如GDPR和CCPA等隐私法律通常要求,个人信息只能在特定条件下共享,例如须经同意并符合目的。要在此类情境下合法共享个人数据,你需要了解网络中哪些事物正在收集个人数据,并界定可接受的共享控制措施,这意味着需要了解这些事物以及允许它们相互通信的流量。
在数据可见性方面,供应链至关重要且日益复杂。这反过来将需要一个基础设施链;我的意思是指所有联网事物上的软件、它们各自使用的硬件、它们借以连接的通信服务,以及通信运行所依托的通信硬件。很快,交付这一新服务可能涉及30家或更多供应商。
在互联世界中构建可见性
在数字领域,可见性(即能够识别并理解任一数字事物与另一事物之间的通信) 是实现新能力的关键。在任何数字化流程中,你都需要三个要素:(1) 由(2)“事物”(例如物联网系统(边缘设备))处理的数据;以及(3) 连接性。实际上,网络安全正在寻找预期的行为模式(“常态”),以据此做出决策。但随着我们将更多事物连接起来,这一范围变得极其复杂。
在网络安全的核心,安全领域需要能够回答一个日益复杂的问题:“这看起来正常吗?”,随后做出一个简单的决定。“是”则允许流程运行,“否”则不允许;可以建立风险管理机制,以管理非预期或不良结果的影响。归根结底,要构建可见性,安全领域需要优先应对三项挑战:
标准在全球范围内仍不成熟,物联网设备通常使用各自的通信语言,并以多种方式进行通信。一些设备使用加密,这有助于保护数据,但也使得理解传输中的通信并发现可疑异常变得更加困难。因此,你需要的网络安全能够识别一切事物,并持续界定行为常态。
你需要看到完整的流量,以定位任何问题。就5G而言,设备或事物始终连接至其最近的无线电基站,该基站为其分配网络地址(一种标识符)。当设备在基站之间移动时,该标识会发生变化。协议确保通信对终端设备而言保持无缝。但除非网络安全能够随设备切换基站而同步移动,否则你必须拥有能够重新关联这些流量的网络安全工具,以找出因网络攻击而已被攻陷、或易受未来攻击的实际事物。为管理风险,你需要追踪移动中的通信流(包括4G和5G),了解哪些事物与哪些事物在通信,并分析其是否按设计/预期运行,或是否存在威胁。
最后,安全控制必须熟悉流量分段和优先级控制。网络分段是一种架构方法,它将网络划分为多个区段或子网,每个区段都如同一个独立的小型网络;这使网络管理员能够控制子网之间的流量(并根据需要对其进行优先级排序)。网络安全工具需要经过设计,以理解并适应这一流程;由于5G支持大量连接,它同样允许对流量进行分段,例如为关键系统或流程(即关键国家基础设施资源)确定优先级。
世界经济论坛在网络安全领域的工作
网络安全中心提供了一个可信赖的平台,使各方领袖齐聚一堂,共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作与洞察分享,该中心帮助合作伙伴增强网络韧性,并应对需要集体应对的挑战。
如果企业和安全领导者能够理解哪些实体参与了数据保管链,组织便能识别薄弱环节并围绕其建立韧性。这要求我们认识到,由于缺乏可见性,“谁拥有风险?”在今天并非易于回答的问题。显然,我们需要能够厘清复杂性,看清数字流程生态系统中的情况,从而做出明智的风险决策,并确保网络安全领域有能力回答这一问题。




