随着医疗保健日益数字化,保护医疗保健数据至关重要。
然而,患者数据遭到不当处理的情况并不少见。影响个人的医疗保健网络安全攻击事件从2018年的1400万起增至2021年的4500万起。
必须制定严格的规则和法规,以保护敏感的患者数据。
过去几十年来,技术在卫生和医疗保健领域的应用取得了飞速进展。医疗界在多个方面运用了技术,包括用于诊断的成像技术、电子健康记录、手术机器人、打破患者间距离和时间障碍的远程医疗,以及用于监测个人健康状况的可穿戴设备。开放数据源的使用也对基因组学领域至关重要;该领域利用与遗传构成、生物标志物和生物信息学相关的数据,开发更有效的治疗方案。
随着医疗保健不断深入应用技术及其各个分支,例如人工智能(AI)、机器学习(ML)和大数据,如何使用并保护这些数据变得愈发重要。数据安全成为关键问题的一个领域,是以电子健康记录取代手写数据,以维持患者相关数据——个人信息、诊断、治疗和随访信息——的持续流转。这些数据存储库大多位于开放源码平台上,容易被访问和下载。由于患者信息如此容易获取,保护其数据、避免私人和敏感信息遭到不当处理就更加重要。
世界经济论坛如何确保人工智能的开发能够惠及所有利益相关方?
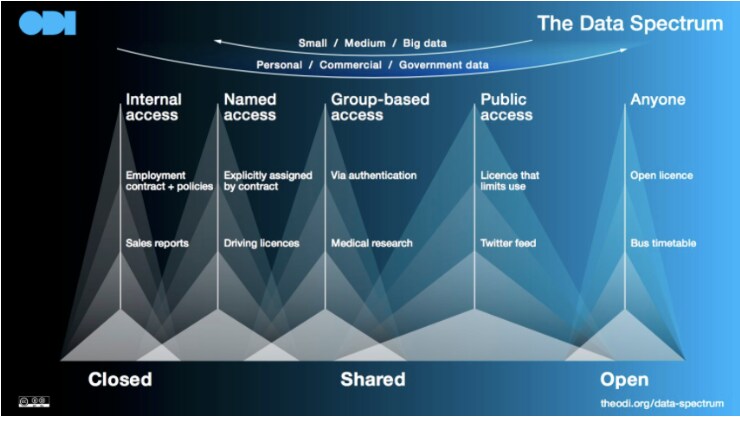
数据光谱模型
开放数据研究所提出的数据光谱模型展示了数据如何根据其许可方式被使用和再利用,无论数据规模是小、中还是大,也无论其所有权属于个人、商业机构还是政府。
患者数据可能以多种方式遭到不当处理。例如,安全漏洞可能导致针对健康信息网站和开放数据源的恶意网络攻击;患者个人信息和诊断信息可能被去匿名化;数据可能被商业化;患者数据也可能被用于非法目的。机密患者数据落入不法分子手中,可能造成不良后果。研究发现,受医疗保健领域网络安全攻击影响的个人数量从2018年的1400万增至2021年的4500万,高于2020年的3400万。
平衡数据共享与数据保护
随着世界迈向数字化健康服务和平台,我们必须探讨如何让数据共享与数据保护协同运作。在一篇探讨医疗保健领域开放数据源的隐私和安全影响的论文中,国际医学信息学协会的开放源码工作组得出结论:服务提供商需要在数据安全、数据开放和公民数据权利之间取得平衡。此类案例有助于我们关注重要的伦理问题。各方的强烈观点需要在辩证过程中相互权衡,并确保所有数据利益相关方都得到充分代表。
保护医疗保健数据的方法
可以采用多种方法保护健康数据存储库中的患者数据。患者的同意和赞同是必须的;此外,安全保护和存储数据的方法包括:端到端加密/数据加密;访问患者记录时使用虚拟专用网络;定期更改密码,以避免账户遭到入侵;以及为医疗专业人员访问记录实施双重身份验证
医疗数据监管
许多国家已采用数据标准来确保患者数据的安全与保障,例如HIPAA(《健康保险流通与责任法案》)。HIPAA是美国联邦法律,允许个人控制其信息的使用方式,并确保数据得到安全存储、传输和接收。欧洲项目实施GDPR(《通用数据保护条例》),以限制访问并防止数据泄露。这包括采用强密码哈希算法和开展内部安全审查等措施。
印度卫生与家庭福利部的电子健康司建议采用《印度电子健康记录标准》。该标准倡导数据隐私和安全标准,确保敏感患者数据不会遭到不当使用、披露、访问、篡改或删除。
卫生领域的数字化既有必要,也在迅速推进,因此必须制定适当的规则和法规,保护敏感数据并防止数据泄露,以免引发各种不当行为的连锁效应。




