国际组织和非政府组织投入了大量资金用于信息和通信技术,以改善危机管理。
如果缺乏适当的网络安全措施,它们就容易受到犯罪分子、恐怖分子和威权政权的攻击。
这些组织必须优先保障网络安全,科技行业也应提供资金和支持。
在不久以前,从事人道主义工作的国际组织(IO)和非政府组织(NGO)主要依靠固定电话和传真机进行通信,并将数据传回地区中心或总部。
如今,与大多数企业一样,NGO和IO已投入大量资金用于信息和通信技术,以增强危机管理能力。例如,通过采集和分析人口数据来识别弱势群体,可以实现更好、更快的决策;在线调查已成为供水、环境卫生和个人卫生团队提供人口健康服务的关键手段;支持生物识别技术的数字代金券则有助于减少向商贩付款时出现的错误和欺诈。
这些变化让人道主义援助变得更快捷、更高效。采用这些数字工具有助于拯救生命。然而,数字化转型也使IO和NGO成为犯罪分子、恐怖分子及威权政权觊觎的网络攻击目标。攻击动机从纯粹的经济利益——身处危机中的人容易成为诈骗和盗窃的目标——到政治目的不等;数字手段正成为攻击某个政权眼中敌人的另一种途径。
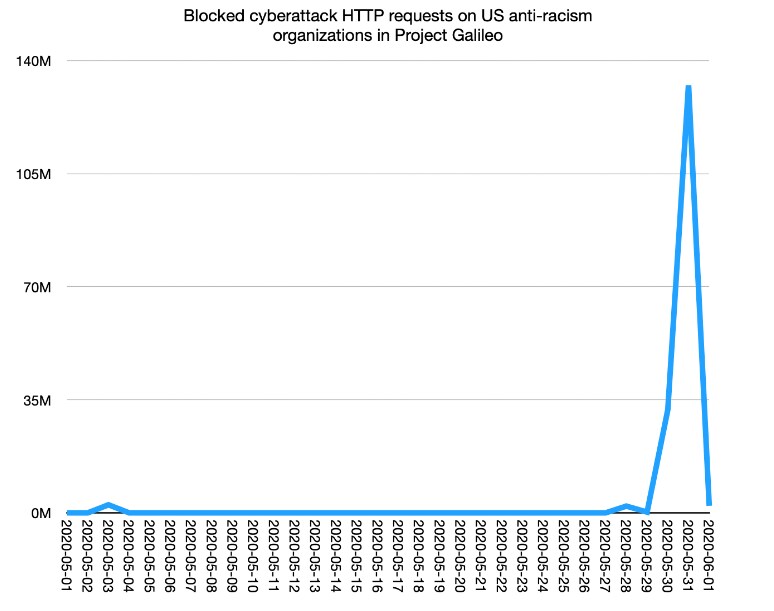
例如,在美国,针对人权组织和倡议团体的网络攻击增加了26%,这一增长发生在乔治·弗洛伊德遇害后爆发的种族正义抗议期间。2020年5月和6月,网站安全公司Cloudflare拦截了135,535,554,303次在线请求,这些请求旨在发动分布式拒绝服务(DDoS)攻击,或侵入网站和应用程序(每秒拦截的请求数是谷歌同期典型整体搜索量的十倍)。
受攻击最多的组织远非其他类型,而是倡议团体,其遭受的攻击增加了1100倍;许多团体的单个网站从零次攻击增至每秒20,000次请求。网络空间的匿名性使人们无法确定攻击者身份,但这些组织受到的影响包括网站瘫痪、基础设施出现问题,以及遭受其他网络攻击的风险上升。
大型组织也遭遇了这些新的脆弱性。2021年初,黑客侵入了联合国系统,由此次入侵引发的持续威胁至今仍在发生。据称,此次数据泄露源于员工凭证在暗网上被出售。攻击者利用这一入口进一步渗透联合国网络,开展侦察并发起更多攻击。
即便与全球资金最充足、安全保障最完善的一些政府建立联系,也无法确保免受网络犯罪分子的侵害。2021年5月,一个名为Nobelium的黑客组织侵入了美国国务院国际开发署(USAID)的电子邮件系统,随后向3,000个账户发送了带有恶意程序的信息,目标是24个国家的150个不同组织,其中超过四分之一的组织从事国际发展、人道主义和人权工作。
人道主义部门的网络安全优先事项
在应对日益增多的网络威胁方面,IO和NGO的资金严重不足,而它们遭受攻击的频率却越来越高。其中一些攻击显然与这些组织的工作性质有关,但许多其他网络攻击者只是把它们视为容易得手的目标,企图勒索赎金或欺诈性地获取资金。资金不足使许多组织难以招募优秀人才,也难以落实亟需的网络安全路线图。鉴于新冠疫情对全球经济的影响,筹款变得更加困难。
因此,风险思维对IO和NGO至关重要。即使资金规模永远无法与私营部门用于网络安全防御的资金相提并论,这些组织的领导者仍可以借鉴私营部门的一些战略经验。要建设并维持具有韧性的在线系统,应考虑以下几点。其中许多做法不会增加组织的成本,只需要领导层进行规划,并了解网络风险问题。
· 风险评估:了解各种风险暴露情况是保障IT系统安全的关键。在开发新系统或应用程序时,应进行风险评估,识别所有威胁及其影响,并为其匹配应对措施、负责人和完成期限。
· 能力建设:至少,组织内部应设立专职的信息安全联络负责人,负责监测威胁并作出响应,并能根据需要迅速联系外部领域专家。
· 业务连续性与事件响应:组织必须制定业务连续性计划,以便在发生造成业务中断的安全事件时加以执行。员工也必须知道安全事件发生时该做什么以及联系谁。信息安全联络负责人或事件响应团队必须制定书面计划,以应对入侵或系统受损情况,其中还应列明可联系哪些外部机构以获得可靠协助。
· 独立安全审计:安全审计应至少每年开展一次,并由与该组织没有关联或既得利益的外部机构执行。
· 数据治理:数据治理政策可确保组织的数据可靠、准确、及时,并向有正当需求且获授权访问数据的人提供。此类政策还可确保依据数据的敏感程度对其加以保护。
· 增加预算:另一项需要考虑的因素是预算,这要求捐助方和组织领导层转变思维方式。捐助方必须认识到,网络安全对援助行动至关重要;组织应向资助方作详细说明,列出人道主义组织跟上发展步伐、组建安全团队和提升网络安全响应能力所需的资金。
最后,与网络安全领域的许多问题一样,防御方之间的合作至关重要。人道主义组织可以通过加强与私营部门的合作关系而受益。
这些组织应确保董事会能够获得一定的网络安全专业知识。根据组织的风险状况,这可能意味着引入来自业界的技术或网络安全专家。董事会至少必须将网络风险列为定期议题。这样,组织就能将网络安全视为普遍存在的风险,了解网络风险的法律影响,加强对有价值资产的网络攻击防护,并关注供应链风险等问题。
科技行业可以采取哪些行动
企业需要在数字信任方面履行企业社会责任。它们应考虑资助IO和NGO的重要工作,并反思其开发和推广的技术可能如何对人道主义和社会目标产生不利影响。它们可以提供直接的资金援助,也可以实物捐赠网络安全工具和基础设施,帮助这些组织提升能力。
世界经济论坛在网络安全方面开展了哪些工作
网络安全中心提供一个可信平台,让领导者齐聚一堂,了解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中增进理解与信任。
通过推动跨行业协作和洞见共享,该中心帮助合作伙伴增强网络韧性,并应对需要集体行动的挑战。
关于如何以更负责任的方式应用技术,一个具体例子是:云服务提供商应了解这些组织如何使用其产品,并与它们合作开发定制服务,使IO能够通过“主权云”或“数字大使馆”享有其特权和豁免。这有助于组织更好地利用云服务的安全能力,同时确保其系统和数据继续享有传统保护,免受压迫性民族国家不当法院命令的影响。这样,负责任地开发和应用技术,就能在不损害传统保护的前提下提升IO的能力。
目前,许多私营 公司和其他 组织已开发服务以支持IO、NGO和非营利组织。通过增加私营部门投资来复制和扩大此类项目,将有助于扩大对NGO和IO的支持。


