智能建筑可以显著降低建筑的能源消耗。
新技术在智能建筑中的应用增加了网络攻击风险,因此该行业需要提升其网络安全水平。
这需要建立相应流程,确保在智能建筑所用全部产品的整个生命周期中,网络安全始终是优先事项。
为应对人口增长和气候变化等问题,我们需要高效运行、节约能源的智能基础设施。例如,在欧盟,40%的能源消耗可归因于现有建筑。智能建筑是降低能耗水平的一种途径,但要做到这一点,该行业需要提升其网络安全水平。
智能建筑利用自动化流程控制供暖、通风、空调、照明和安防等运行环节。许多智能建筑依赖物联网(IoT)技术,即配备传感器收集数据,并通过软件进行管理,以最大限度地减少能源使用和环境影响。这类建筑的需求在未来几年将显著增长。据近期研究预测,到2027年全球智能建筑市场规模将增长至1270.9亿美元,复合年增长率为12.5%。
该行业必须应对智能建筑带来的安全挑战。研究表明,57%的物联网设备易受中高危级别攻击。网络攻击已经对多家企业造成损害,包括医院、数据中心和酒店等关键基础设施。
为防范网络犯罪,智能建筑企业应遵循以下7项原则。
1)治理
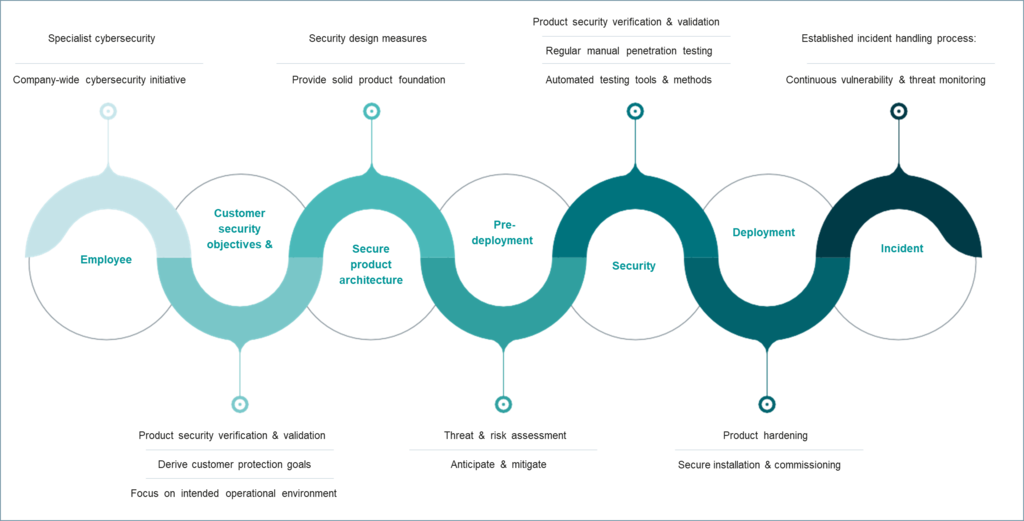
企业需要具备充分的安全专业知识。企业应明确该领域的角色与职责,并制定一套清晰的安全信息准则,说明应如何处理安全事件。每个团队都应确保其产品、解决方案或服务具备充分的内置网络安全能力。企业需要在产品或建筑的整个生命周期内为客户维护网络安全提供支持。
2)安全供应链
企业在建立业务协议之前,应要求整个供应链中的合作伙伴满足合理的安全水平。企业应将其安全要求纳入条款和条件,并评估供应商,以发现潜在的保护漏洞。企业还需要建立一套流程,用于识别和管理所有外部采购组件的安全风险。这可以通过使用自动化工具监控和跟踪漏洞来实现。
3)产品开发中的网络安全
企业应在产品的初始设计阶段纳入网络安全考量。这一流程可从根据市场需求为每款产品确定网络安全目标开始。相较于日后修复问题,在产品生命周期早期解决安全问题更具成本效益。
安全专家应在产品的整个生命周期内开展威胁与风险评估,以识别和减轻潜在风险。这一工作应在产品开发流程早期启动,并在每次重大更新时重复进行。在发布新产品之前,企业应请独立的第三方机构测试其潜在漏洞。
4)内部与外部网络安全意识
人是成功、有效的网络安全战略的核心。持续的培训和意识提升有助于保护组织免受网络攻击。参与安全相关流程的员工应接受充分培训,并应明确内部问题或故障应联系的对象。
智能建筑行业的企业还需要共享信息并协同合作,使彼此及时了解新的威胁以及最佳实践。
5)漏洞与事件处理
任何疑似事件都应按真实事件对待,直至证实为误报。每家企业都需要一份指南,明确如何及时处置安全事件。企业必须确保已尽一切可能降低安全漏洞风险。
企业对事件保持透明至关重要,在发现漏洞时应及时告知客户及其他相关利益方。出现问题时,企业沟通与修复技术缺陷同样重要,因为网络攻击可能损害企业声誉,并削弱客户信任。
世界经济论坛在网络安全领域开展了哪些工作
网络安全中心提供了一个可信赖的平台,各界领导者可在此共同研判不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作与洞见共享,该中心帮助合作伙伴增强网络韧性,并应对需要集体应对的挑战。
6)基于风险的资产管理
产品的开发环境是企业最关键的资产之一,需要加以保护。确保产品在开发过程中未被以任何方式篡改或泄露至关重要。例如,开发人员可能无意中下载恶意程序,从而导致感染随产品一并扩散。必须对资产进行分类并实施保护,且应定期重复此项工作。应识别和分类关键资产,并为每项资产确定保护措施。
7)符合网络安全标准
所有者需要遵守最新的网络安全法规,并将网络安全纳入招标规范。智能建筑行业有三项关键网络安全标准:两项国际标准(IEC 62443、ISO 27001)和一项欧盟层面标准(欧盟《网络与信息系统安全指令》)。建筑运营方可从明确界定的要求、标准化流程的实施,以及各标准相关文件的可获取性中受益。尽管如此,任何供应商都无法独自构建IT安全体系:建筑运营方、系统集成商、规划方和所有者都是其中的关键组成部分。
遵循这些原则,建筑行业不仅能够保护其产品,还能保障其经济成功。网络安全在制造过程中发挥着重要作用,并将成为未来每项商业战略的组成部分。随着更多技术进入市场,我们需要确保未来智能建筑的安全。




