一种不同类型的计算
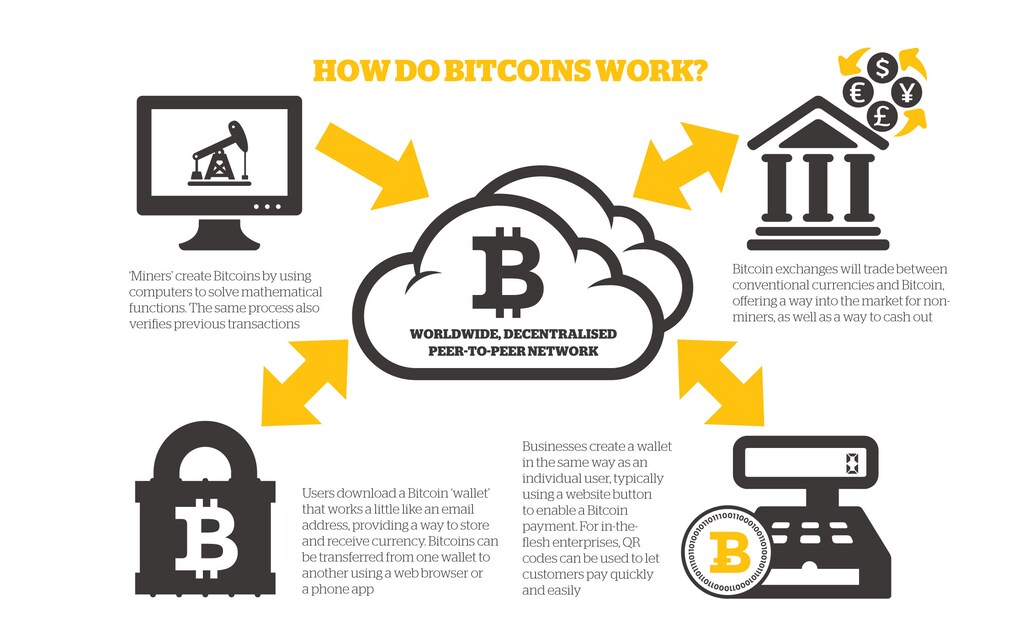
当世界上许多人为比特币价值的迅猛上涨比特币价值所着迷时,另一些人则关注这种加密货币背后的技术:区块链。这种去中心化数字账本技术建立在点对点网络之上,其安全性远高于传统银行和金融机构所用的中心化系统。然而,另一项革命性技术如今正威胁着比特币的安全。
在一篇近期发表的论文中,新加坡国立大学(NUS)的迪维什·阿加瓦尔及其同事新加坡国立大学(NUS)探讨了量子计算机如何削弱甚至利用比特币的安全协议。
正如《麻省理工科技评论》所解释的,这些协议使用算法将数据转化为数学函数。作为加密货币挖矿这项计算密集型工作的组成部分,每笔交易都会借助这些函数记录到“区块”中。
这些加密协议使得使用当今的计算机破解区块链几乎不可能,但该系统确实存在量子计算机可以利用的弱点。
加密技术遭遇破解
在论文中,阿加瓦尔及其同事研究了量子计算机如何通过两种方式攻破比特币的安全防护:比经典计算机挖出更多区块,以及破解比特币的加密密钥。
如果矿工掌控区块链网络中超过50%的算力,就可以利用这种多数控制权从事恶意活动。研究人员发现,目前大多数加密货币矿工使用的专用集成电路(ASIC)在未来10年内应能继续保持相对于量子计算机的速度优势,因此矿工很可能至少在未来十年内无法以这种方式利用量子系统达到不法目的。
至于破解当今的加密密钥,比特币安全协议的一部分要求每位比特币持有者拥有两把加密密钥:一把私钥和一把公钥。公钥可以很容易地从私钥生成,但反过来则困难得多。通过一种称为椭圆曲线签名方案的技术,可以在不泄露私钥的情况下验证持有者的签名。
传统计算机没有足够的算力从公钥推导出私钥,而量子计算机却可以相当轻易地做到这一点。阿加瓦尔及其同事写道:“比特币所用的椭圆曲线签名方案……最早可能在2027年就会被量子计算机彻底破解。”
加密技术得到强化
这种安全威胁并非比特币独有。互联网上几乎所有事物,以及任何具备基本安全防护的计算机系统,都使用相同的加密原理。因此,量子计算机使任何使用当今加密方法的事物面临风险。
“[毫]无疑问,量子计算的能力可能被用于‘破解’当前的加密方法,”量子计算标准工作组主席威廉·赫尔利告诉电气电子工程师学会(IEEE),他是该组织量子计算标准工作组的主席。赫尔利告诉《Futurism》。
“像RSA这样的加密方法,建立在一个简单前提之上:分解大数在计算上并不划算。”赫尔利此前曾撰文谈及量子计算机对当今加密方法构成的威胁。他还说:“RSA和其他加密方法基本上会让破解加密变得极其耗时耗力,以至于投入资源去破解并不值得。随着量子计算机问世,分解这两个大数如今变得更有可能实现。”
量子计算机的能力可能会变得如此强大,以至于需要专属于它们的加密技术,但这并不意味着必须彻底废弃比特币和当今的加密方法。经过一些改进,它们可以变得更加安全。
首先,赫尔利建议将加密密钥的长度增加一倍或三倍。他说:“在对称加密方案中,将加密密钥长度增加一倍的效果甚至更显著。量子计算机可以使用格罗弗算法,在二次时间内破解对称密钥,但这远不足以克服更长密钥带来的障碍。”
据《麻省理工科技评论》报道,比特币目前尚无修改现行安全协议的计划,但可用的量子计算机仍需十年或二十年才能出现,加密货币平台有时间重新考虑其加密方法。
“人们很容易把量子计算想象得过于美好。尽管这项技术比你想象的更近,但它并非魔法,”赫尔利说。“正如许多人所说的那样,它不会终结加密技术。”




