人工智能能够造福人类和可持续发展,但必须优先赋能本地人工智能生态系统,以建立健全的安全保障措施。
将某些地区或用户群体归类为存在“风险”的信任与安全规则,可能会限制他们参与数字经济。
要实现并推广人工智能信任与安全的新模式,需要公共和私营伙伴开展合作,并适应具体的地缘政治、环境和文化细微差异。
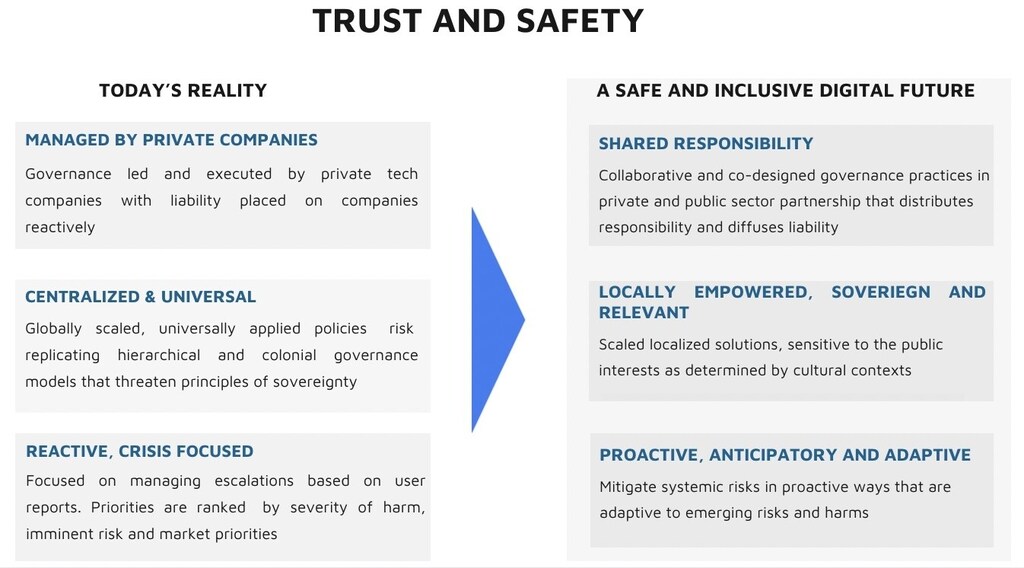
缩小人工智能(AI)公平差距包括确保人工智能模型和解决方案能够响应发展中国家的当地情况。当前迫切需要重新构想信任与安全的方式,从被动应对、以危机为中心,转向以人的安全和包容为重点的主动、前瞻和适应性措施。
人工智能正成为日益强大的技术,能够造福人类和可持续发展,但必须优先赋能所有国家的本地人工智能生态系统,以构建必要的工具和合作联盟,确保健全的安全保障措施。在此,我们提出重新构想信任与安全的理由,这是缩小人工智能公平差距的关键基石。
目前如何描述信任与安全?
“信任与安全”并非发展中国家总是熟悉的术语,但人们在日常互动中却常常受其影响。传统上,信任与安全是指私营部门企业为管理和降低影响其数字产品和服务使用的风险而制定的规则和政策,以及决定事后或事前限制措施的运营执行系统。为这些信任与安全做法提供依据的决定,会影响用户在网上可以访问的内容,以及他们可以说或做的事情。
虽然其中一些决定属于法律合规或安全事务,但在其他情况下,它们是企业为契合用户体验和商业利益而制定的独立政策。在发展中国家,企业往往独立制定其信任与安全规则,报告、透明度和与当地的合作都十分有限。
无意排斥的风险
信任与安全决定已融入用户集体数字体验的架构之中。尽管这些过滤机制通常旨在发挥积极的保护作用,但如果缺乏全面的、以权利为基础的考量,它们可能会成为阻碍,限制人们充分利用数字工具和服务的能力。
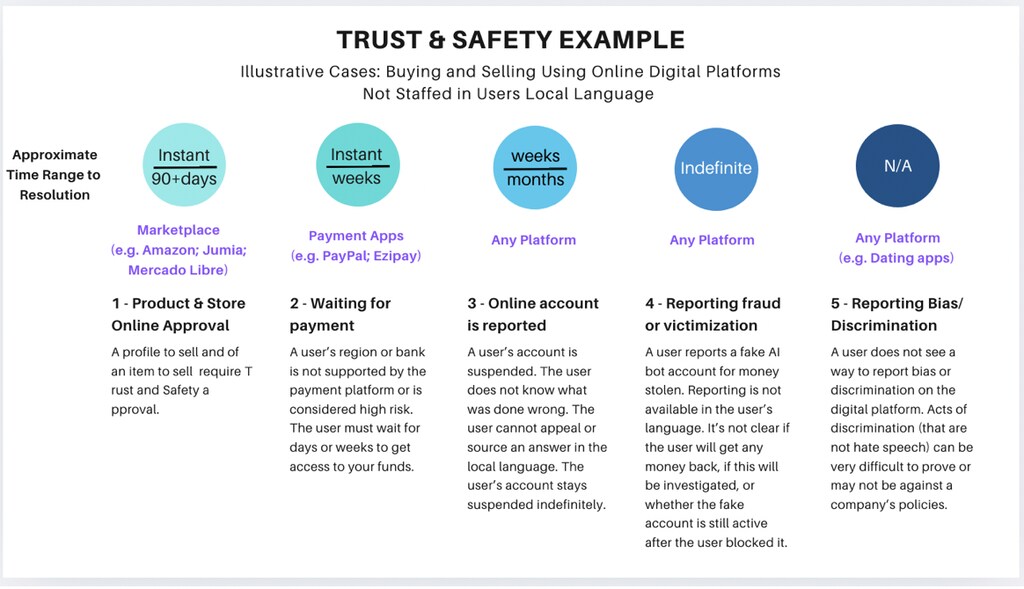
例如,将某些地区或用户群体归类为存在“风险”的信任与安全规则,可能会限制他们参与数字经济,从而导致无意的排斥后果。以下是用户可能遇到的几种情景:
资金被“冻结”
在进行或接收在线支付时,某些地区或交易类型可能被归类为“高风险”。为保障资金安全,账户可能会被冻结,暂时限制对资金的访问。然而,长时间的等待可能会严重干扰日常生活,导致无法支付员工薪酬或房租等必需开支。
谷歌地图商户列表的延误
在某些地区,尝试在谷歌地图上登记企业的商户可能会经历漫长的审核等待时间。这是因为谷歌的信任与安全团队难以在某些国家核实新地址,也难以核验以部分当地语言撰写的商业文件。若企业无法在谷歌搜索或地图上显示,可能会影响吸引新客户和接收货物。
被网络市场拒之门外
在Airbnb或阿里巴巴等网络市场上销售产品或服务的卖家,可能会被自动关键词过滤器拦截,导致其商品信息被屏蔽。这些卖家通常只能用英语提出申诉,或使用可靠性较差的翻译软件,如果问题是执行过度,则限制了其对决定提出异议或解决问题的能力。无法在线开展业务可能导致收入大幅损失。
尽管其中一些信任与安全做法的出发点可能是善意的,但在某些情况下,它们已导致负面结果。企业应将具有情境性和本地化特征的救济机制,视为信任与安全实施的延伸。例如,这可以意味着利用本地数据评估和优化信任与安全措施,以缩短并减少资金冻结的时长和金额,并通过纳入当地语言来确保有效的反馈循环。
然而,保护措施以及对这些决定提出质疑的能力并未得到平等分配。企业往往赋予其本土市场和主要经济体的用户更大的权力和能动性,使其能够对决定提出申诉,并影响科技平台政策的制定。
尽管发展中国家的企业正在加速采用科技,但它们在获得适用于当地的干预措施以防范数字伤害方面,往往面临重大障碍。当发达国家的企业在设计信任与安全分类法和风险框架时,未能充分考虑当地情况、文化和挑战,这种不平等尤为明显。
世界经济论坛如何为人工智能建立防护机制?
AI卓越中心汇聚各行业领袖,共同理解人工智能的快速演进及其对经济和社会的影响。该中心支持就人工智能应用相关的机遇、风险和权衡进行知情对话。
通过可信空间和协作项目,该中心助力合作伙伴建立共同理解,并携手推动人工智能创新与应用的负责任方法。
人工智能与不平等挑战
人工智能训练模型需要海量数据。这些数据的获取在很大程度上取决于人口获取技术的能力——包括5G、云存储和现代设备——而早期获取这些技术会加速内容创作。随后,这些内容在被抓取数据或输入人工智能之前,会经过企业的信任与安全过滤器,这些过滤器可能会根据其规则和利益删除内容。
近期大型语言模型(LLM)和其他生成式人工智能的回应,已受到技术先进地区早期采用者的塑造,其反馈决定了何为有缺陷、不可接受或最佳的输出。
人工智能系统的早期访问权往往授予技术先进国家的研究人员、开发者和用户。他们的反馈——包括其标记为有害、不准确或不恰当的内容——影响着众多领先人工智能企业如何制定安全协议和内容过滤器。这造成了连锁效应:后来的人工智能采用者(通常位于技术欠发达国家)所接触的版本,已预先受到发达国家早期采用者的信任与安全偏好所调整。因此,他们所看到的内容,是经过他人偏见和顾虑过滤后的结果。
此外,与用户生成内容的信任与安全协议不同,人工智能并不提供申诉程序。许多在线平台允许用户对屏蔽、停用或访问受限等措施提出异议,从而在系统执行过度时提供至关重要的反馈。
然而,在人工智能领域,这一关键反馈循环却是缺失的。人们可以举报有缺陷或有害的人工智能输出,但这些系统并未设计为区分合理与不合理的举报——它们只会直接压制被标记的内容。一旦内容被隐藏,即使是人工智能开发者也极少再次接触到它,使得审查或更正几乎不可能。这导致了执行过度,即内容被永久删除,后来的采用者无法审查、提出异议或施加影响。

构建更具包容性的人工智能信任与安全模型
当今人工智能的发展速度和应用普及程度,要求采用新的方法并扩大信任与安全的范围。现有的人工智能信任与安全模型需要不断演进,以在本地和文化层面上更加积极响应人工智能危害的不同表现形式,并扎根于不同情境的现实之中。
人工智能是可持续发展的关键推动力,但与此同时,围绕人工智能使用和应用的信任与安全不应被忽视。随着联合国开发计划署(UNDP)推进其缩小全球人工智能公平差距的承诺,转向更加主动地重新构想人工智能信任与安全——以公平增长为核心,并对当地情况保持敏感——比以往任何时候都更为重要。
要实现并推广人工智能信任与安全的新模式,需要公共和私营伙伴开展合作,并适应本地人工智能生态系统内具体的地缘政治、环境和文化细微差异。
投资于重新构想人工智能信任与安全模型,将有助于营造有利环境,使人工智能创新蓬勃发展,尤其是在发展中国家。 正如传统行业的投资需要进行全面的风险评估一样,人工智能的发展也需要对运营生态系统内的安全、保障和市场风险进行全面评估。
发展中国家的新兴人工智能企业迫切需要获得与当地相关的支持,以应对人工智能信任与安全方面的挑战,因为这些挑战直接影响组织的生存能力和增长。若缺乏此类支持,信任与安全措施可能会阻碍而非助力成功。
信任与安全是发展健康数字经济和实现公平人工智能未来的基础,然而,当前的模型往往排斥最受其局限影响者的声音。最有能力协助设计下一代信任与安全的,是目前服务不足的社群,尤其是在技术资源匮乏的地区。他们的经验和见解对于构建真正服务于每个人的框架至关重要。
未来人工智能信任与安全问题最具创新性的解决方案,不应也不太可能来自当前的机构性做法。最为得当的答案将来自多元学科和本地利益相关方,由那些出于对其社群的关怀伦理而内在驱动的创造性个人引领,并基于他们对数字伤害的贴近了解和直接经验。
联合国开发计划署邀请利益相关方,尤其是来自发展中国家并在当地工作的利益相关方,共同参与重新构想人工智能信任与安全。我们可以携手打造能够保护和赋能社群的框架,同时促进本地创新蓬勃发展。
Alexander Hradecky(联合国开发计划署人工智能可持续发展中心项目经理)、Dwayne Carruthers(联合国开发计划署数字转型传播与倡导经理)和Romilly Golding(传播专家)也为本文做出了贡献。




