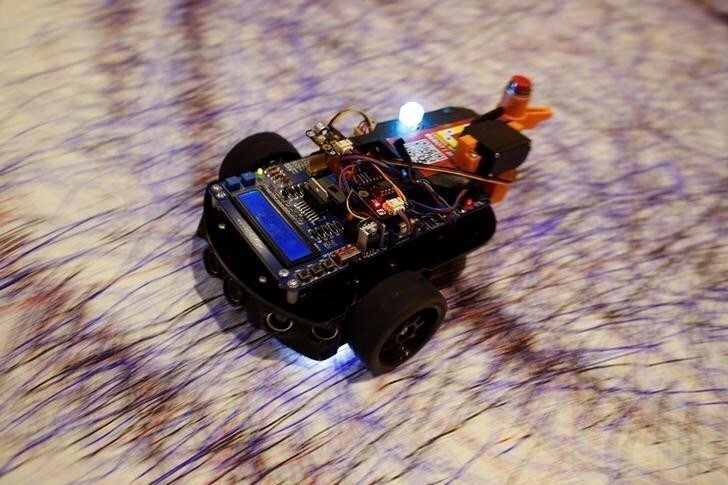
它小到可以装进鞋盒,却肩负着重大使命:保护工厂和其他大型设施免受黑客侵扰。这就是 HoneyBot。它是一款四轮机器人。
这款小巧的设备会引诱盯上工业设施的网络不法分子上钩,然后诱使他们向网络安全专业人员泄露有价值的信息。
这款诱饵机器人应运而生之际,越来越多原本并非为联网运行而设计的设备,正出现在家庭和工厂的网络中,为企图在数字世界和物理世界大肆破坏的黑客开辟了新的可乘之机。
以其人之道还治其人之身
“如今机器人能做的事比以往任何时候都多。有些公司正在推进的不只是装配线机器人,还有能够在工厂车间里自主移动的独立机器人,”佐治亚理工学院电气与计算机工程学院教授、临时系主任 Raheem Beyah 说。
“在这种环境下,可以想象黑客一旦侵入这些机器,会造成多大危险。至少,他们可能会损坏正在生产的产品。如果机器人足够大,还可能毁坏零部件或装配线。最坏的情况下,它可能会使附近的人受伤甚至死亡。”
互联网安全专业人员长期以来一直使用称为“蜜罐”的诱饵计算机系统,以扰乱网络攻击者的追踪。研究人员将同一概念应用于 HoneyBot。黑客一旦侵入这款诱饵机器人,就会留下有价值的信息,帮助企业进一步保护其网络。
“许多网络攻击没有得到回应或惩处,因为互联网为恶意行为者提供了一定程度的匿名性,企业很难确定责任人,”研究生 Celine Irvene 说。她与 Beyah 合作设计了这款新机器人。
“蜜罐让安全专业人员能够研究攻击者,确定他们使用的方法,并查明他们身在何处,甚至可能弄清他们是谁。”
诱骗黑客
操作人员可以通过互联网监控和控制这台设备。但与其他遥控机器人不同,HoneyBot 的特殊本领是让操作人员以为它正在执行一项任务,而实际上它做的完全是另一件事。

“蜜罐的理念是,不要让攻击者知道自己身处蜜罐之中,”Beyah 说。“如果攻击者很聪明,并且会留意蜜罐的可能性,他们也许会查看机器人的不同传感器,比如加速度计或速度计,以确认机器人是否按指令运行。这时,我们也会对这些信息进行欺骗处理。黑客查看传感器数据时,会看到机器人从 A 点加速到了 B 点。”
在工厂环境中,这样一台 HoneyBot 机器人可以静静地待在角落,一旦黑客取得访问权限便突然启动,向人直观显示有恶意行为者正在瞄准该设施。
研究人员可以将机器人设计为只执行被认定无害的特定指令,例如缓慢地四处移动或拾取物品,从而避免黑客在现实世界中为所欲为,同时确保机器人不会真的做出危险行为。
迄今为止,他们的技术似乎奏效了。
在旨在测试虚假传感器数据对远程操控设备者而言有多可信的实验中,志愿者于 2017 年 12 月通过虚拟界面操控机器人,看不到现实中发生的情况。
为了诱使志愿者违反规则,他们在迷宫中的特定位置遇到了被禁止的“捷径”,走捷径就能更快走完迷宫。
在实验室里的真实迷宫中,并不存在捷径;如果参与者选择走捷径,机器人就会停在原地。与此同时,研究人员向志愿者发送模拟的传感器数据,显示他们已经穿过捷径并继续前进——这些志愿者此时已在不知情的情况下成为实验中的黑客。
“我们想确保他们觉得这台机器人确实在做这件事,”Beyah 说。
实验结束后的调查显示,始终实际操控设备的参与者,以及收到研究人员发送的、关于虚假捷径的模拟数据的参与者,都以相近的比例认为这些数据可信。
“这是个好迹象,因为它表明我们走在正确的道路上,”Irvene 说。
这项研究由美国国家科学基金会资助。本材料中表达的任何观点、发现、结论或建议均属于作者,并不一定反映美国国家科学基金会的观点。




