ChatGPT和其他大语言模型(LLM)可在家庭和工作中带来效率提升和改进的机会,但这些机会也伴随风险。
生成式人工智能可能存在准确性和偏见问题,并且在使用个人及敏感信息时需要格外谨慎。
以下介绍如何安全使用ChatGPT并应对日益增长的网络风险,这也是世界经济论坛《全球网络安全展望》中的一个重点议题。全球网络安全展望。
你的新AI助手可以为你写诗、为你的业务生成创意、检查邮件中的错误,甚至可能通过MBA考试,不过平均成绩只有B-。
但你会信任一个用心良好、却有时会给出看似合理实则不准确答案的AI助手吗?此外,你提交的查询是否会被其他人看到?如果会,是谁?换句话说,ChatGPT到底有多安全?

ChatGPT和其他大语言模型(LLM)可在家庭和工作中带来效率提升和改进的机会,但这些机会同时伴随的风险不仅涉及准确性和偏见,还涉及个人信息处理和安全问题。
以下介绍如何在各类需求中安全使用ChatGPT。
谨慎应对人工智能的不准确性和偏见
训练ChatGPT的方式是向其提供此前未见过的数据集,使其在审阅数据的过程中确定预测的准确程度。随后,再使用新数据测试其表现。
因此,其提供高质量信息的能力取决于所提供信息的质量,而当前版本的ChatGPT仅使用截至2021年的数据进行训练。为大语言模型提供数据的来源很可能包含相互矛盾的证据、观点和不可靠的结论,因此偏见问题与准确性问题一样不可避免。
世界经济论坛如何为人工智能建立护栏?
AI卓越中心汇聚各行业领袖,共同理解人工智能的快速发展及其对经济和社会的影响。该中心支持就人工智能应用所涉及的机遇、风险和权衡进行知情对话。
该中心通过可信赖的交流平台和协作性举措,帮助合作伙伴建立共同认知,并携手推进负责任的人工智能创新与应用方式。
无论是个人还是商业使用,应对ChatGPT准确性和偏见问题的关键在于保持警惕。核查统计数据、使用多种信息来源,并以批判性态度审视AI生成的内容,同时理解生成式人工智能可能无法理解复杂或细微的议题,这些做法都有助于缓解准确性问题。
由于大语言模型只能处理提供给它们的数据,而只要这些数据存在不准确和偏见,就需要人工参与其中,以识别并消除这些问题,《哈佛商业评论》对此作出了上述论述。
谨慎对待个人或敏感信息
尽管网站访问量已连续第三个月下降,ChatGPT在2023年8月仍拥有1.805亿独立用户,而9月学生返校可能带动访问量回升,因为教育行业正在审慎地拥抱AI。
许多免费应用程序和网站通过收集和出售数据盈利,ChatGPT的运作方式与之类似。确保个人数据、子女数据或所在机构数据的安全,是网络安全最佳实践的重要组成部分。
ChatGPT不会存储特定用户的数据,也不会存储即时对话之外的交互细节。但它会保存你与其进行的所有对话,将其存储,并利用这些数据改进其语言模型。因此,OpenAI幕后的人工训练人员将能够看到对话内容和查询。
为确保个人信息和安全环境更加可靠,请避免与ChatGPT分享私人信息。可考虑关闭聊天记录并关闭模型训练。但请注意,即使关闭聊天记录,你的对话仍会在OpenAI的服务器上保存30天,以便工作人员监测滥用行为。
如果你认为这些措施仍不够,可以通过发送电子邮件至dsar@openai.com,申请删除你的整个账户及其数据。
最后,在电脑或手机上安装扩展程序和应用时请务必谨慎。一些声称可为你的浏览器带来ChatGPT功能的应用程序和浏览器可能正在收集你的数据。
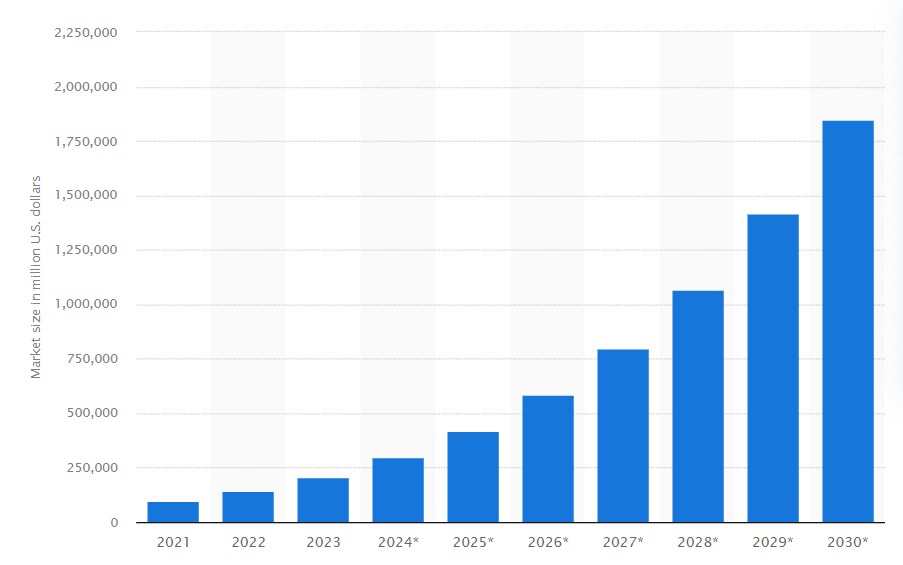
企业如何安全使用人工智能
对于将ChatGPT等生成式人工智能纳入日常运营的企业而言,确保员工和客户都清楚使用边界是良好的第一步,许多企业还制定清晰透明的人工智能政策,以确保最佳实践得到落实。
对于希望制定自身大语言模型人工智能政策的企业,公司治理研究所提供了一些需要涵盖的领域指导。
“将网络韧性治理纳入[公司的]业务战略,是提升网络韧性最具影响力的原则之一”,世界经济论坛最新发布的《全球网络安全展望》报告中如是指出。




