各行业的许多组织正在转向零信任安全模型,以加强各自的网络安全,并提升各行业的网络韧性。
然而,在运营技术(OT)系统中部署零信任往往被忽视。有关零信任的讨论大多主要聚焦于信息技术(IT)环境。
为在 OT 环境中成功部署零信任并应对不断变化的威胁态势,组织应考虑采用最佳实践。
网络空间近期的发展和变化,例如网络威胁增多、转向混合办公,以及员工能够将自有设备带入工作环境,都促使人们更多讨论如何提升各组织的整体网络安全态势。零信任已成为一种潜在解决方案,同时也带来了挑战,使网络安全领域对其有效性产生困惑。
零信任和运营技术分别指什么?
零信任常被误认为是包治百病的“灵丹妙药”,或一种能够解决企业所有网络风险和漏洞的单一技术。为揭开零信任概念的神秘面纱,并进一步阐明其实际含义,世界经济论坛网络安全中心将零信任定义为“在网络安全战略中设计的一种基于原则的模型,通过强制采用以数据为中心的方法,持续将一切对象——无论是人还是机器——视为未知,以确保其行为可信”。
尽管有关零信任的讨论大多由其在信息技术(IT)环境中的发展和实施所主导,但直到现在,零信任在运营技术(OT)环境中的部署仍相对受到忽视。
OT 指用于控制和监测工业基础设施及制造设备的技术。从本质上说,这类技术由与实体对象交互的数字设备构成,以确保工厂、制造设备、电力设施等正常运行。
零信任为何对 OT 至关重要?
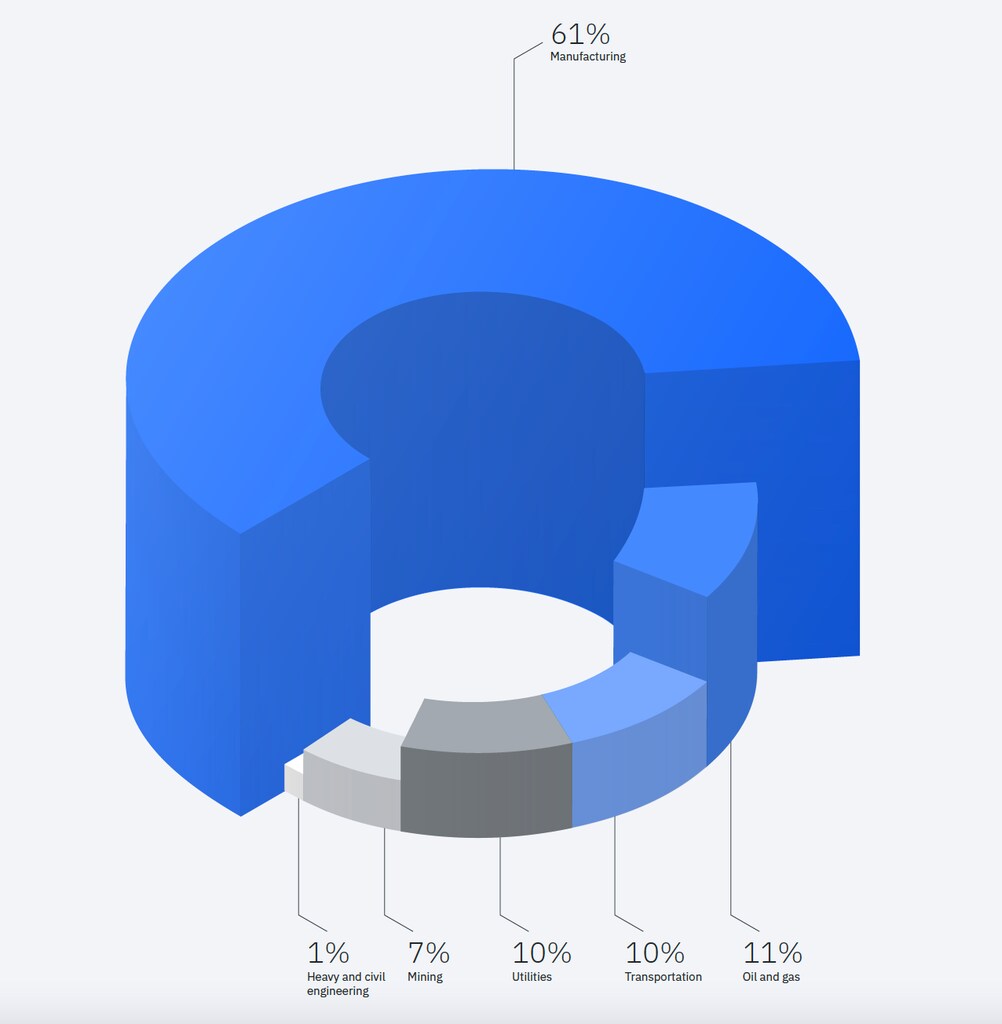
根据 Skybox Security 于 2022 年发布的一项调查,83% 的受访者表示,在过去 36 个月内至少遭遇过一次 OT 安全漏洞事件。不过,这类攻击对不同行业的影响程度各异。研究显示,2021 年制造业受影响最为严重。相比之下,制造业遭遇的 OT 网络攻击占OT 网络攻击总数的 61%,而作为第二大受攻击行业的石油和天然气行业遭遇了其中的 11%。
考虑到90% 的此类中断需要数小时或更长时间才能解决,其成本不容忽视。Gartner 的另一项发现或许更令人担忧:Gartner 预计,到 2025 年,恶意网络攻击者可能会将 OT 武器化并造成物理损害,甚至可能危及人的生命。
要在 OT 中实施零信任,需要采取哪些措施?
为在 OT 环境中成功部署零信任并应对不断变化的威胁态势,组织应考虑采用以下三项零信任最佳实践:
1. 提高关键 OT 资产的可见性,以加强保护
与 IT 环境类似,OT 环境面临的一项主要挑战,是难以全面掌握连接到 OT 网络的数千台设备。据 Fortinet 称,仅有13% 的组织拥有此类可见性。可见性较低的原因之一是,OT 环境往往广泛分布于不同地域和实体场所。
许多组织仍倾向于使用简单的数据表手动维护 OT 资产清单。这种做法难以确保数据准确、完整,因此无法清楚呈现已采购和已处置的资产。
因此,自动化清单管理并集中、实时地查看 OT 资产至关重要。清晰掌握资源情况有助于组织识别并绘制漏洞分布图,并管理安全遭到破坏后可能造成的后果和影响。
2. 在网络环境的关键区域实施网络分段
在 IT 和 OT 环境日益融合、数字化快速发展的时代,保障两者安全势在必行。不过,考虑到所有设备,分隔 IT 与 OT 网络有助于防止攻击者在不同网络间横向移动。
如果配置得当,网络分段可以阻止安全漏洞事件并最大限度地减少整体损害。然而,如果配置不当,潜伏在合适位置的内部人员可能会打开后门,让攻击者在网络内活动。
隔离这些不同系统需要做到以下几点:
清晰掌握各个边界内的资产
创建网络分段
维护完善的基于身份的访问控制机制
如今,在工业环境中全面实施零信任面临一项重大障碍:OT 在人员和技术等多个方面的准备程度。
3. 制定访问控制策略和实践
多年来,IT 和 OT 领域形成了各不相同的身份与访问管理实践,并采用了各种做法,例如物理访问控制、经过或未经身份验证的远程连接等。这些做法种类繁多,使访问管理成为一项艰巨的挑战。
然而,必须对每项活动进行身份验证,这一点不容妥协。身份验证有助于分配更细化的权限,并使安全团队能够检测任何系统上的异常活动,这是全面管理攻击面的一项先决条件。
组织必须明确规定哪些人可在什么条件下访问哪些系统和信息,并始终为所有获得访问权限的人员落实适当的策略。
访问控制策略必须涵盖以下内容:
确定哪些人需要访问哪些特定设备、应用程序和网络,以了解资产使用情况和数据流
根据用户和设备的角色,将用户访问权限限制在必要资源范围内
持续、动态地验证和确认所有用户及设备对所有资源的访问权限
安全必须成为组织思维方式的一部分
随着许多行业踏上零信任之旅以加强网络安全态势,重要的是要将转向这一安全模型视为组织思维方式的转变,而非引入单一技术解决方案。因此,这要求组织从战略层面管理所有资产和资源,包括 OT 系统。




