网络犯罪已成为一个融合型犯罪经济体,将勒索软件、欺诈、人口贩运、洗钱和有组织犯罪联系在一起。
孤立的技术应对措施已不足以应对;防御者需要共享情报、公私合作以及跨领域协调。
应以犯罪生态系统为目标开展打击:包括基础设施、资金流、服务提供者、招募渠道和实体运营网络。
网络犯罪正演变为一个融合型犯罪经济体,将网络欺诈、勒索软件、敲诈、洗钱、人口贩运、有组织犯罪以及在某些情况下与国家结盟的活动联系起来。
这种融合改变了威胁的性质。犯罪团伙不只是采用新工具,还在整合能力、共享基础设施,并建立跨越技术、地域和司法管辖边界的运营模式。支持凭证盗窃或勒索软件活动的同一生态系统,也可能为诈骗园区提供资金、利用被贩运劳工、转移非法所得和货物,并助长更广泛的有组织犯罪。
这要求防御者彻底转变思路。网络犯罪不能再被视为一系列孤立的技术事件。它是一个拥有供应链、服务提供者、附属团伙、招募者、资金转移者和实体基础设施的经济体系。要瓦解这一体系,就需要共同了解这些网络如何运作,并由网络安全、执法、政府、金融机构、公民社会和私营部门协调行动予以支持。
网络犯罪融合正在加速
融合正以多种方式同时发生。第一种趋势是网络犯罪平台与威胁行为者能力的融合。过去各有专长、彼此分立的团伙,如今开始合作或共享服务。有些专攻社会工程,另一些则专注于入侵软件即服务(SaaS)、窃取凭证、勒索软件、数据敲诈或变现。将这些技能结合起来后,犯罪行动会更灵活,也更危险。
擅长入侵的团伙若与专攻勒索软件或敲诈的团伙联手,行动效率会大幅提升。犯罪市场和“网络犯罪即服务”平台提供专业工具,并让更多行为者获得相关资源,从而加剧这一问题。结果是形成一个模块化程度更高、更加专业化的犯罪生态系统。
威胁行为者之间的合作
第二种融合正在网络犯罪与高级持续性威胁活动之间出现。与国家结盟的行为者和犯罪分子动机或许不同,但他们的方法、基础设施和支持服务日益重叠。这种融合使溯源更困难、应对更复杂,也让犯罪分子得以使用过去主要与国家级行动相关的技术。
这正是世界经济论坛网络犯罪图谱如此重要的原因之一。网络犯罪图谱由论坛网络安全中心负责运营,利用开源情报(OSINT)和共享专业知识,绘制网络犯罪网络、基础设施、服务及变现路径,帮助公共和私营部门的利益相关方更好地了解并瓦解网络犯罪生态系统。
第三种融合是网络犯罪与实体犯罪之间的联系日益紧密,其影响已尤为明显。东南亚的诈骗园区表明,网络欺诈、人口贩运、强迫劳动、洗钱和实体胁迫如何整合到同一犯罪行动中。这些并非单纯的数字诈骗,而是由网络赋能的犯罪活动驱动、剥削他人的网络。
在这些场所,人们可能在虚假承诺下被招募、贩运、拘禁,并被迫从事大规模网络欺诈。网络犯罪所得被用于资助园区建设、物流、贿赂、招募渠道以及维持这些活动所需的整体犯罪基础设施。受害者不仅包括因诈骗蒙受金钱损失的人,也包括被迫实施诈骗的人。

打击是可能的,但需要共同采取行动
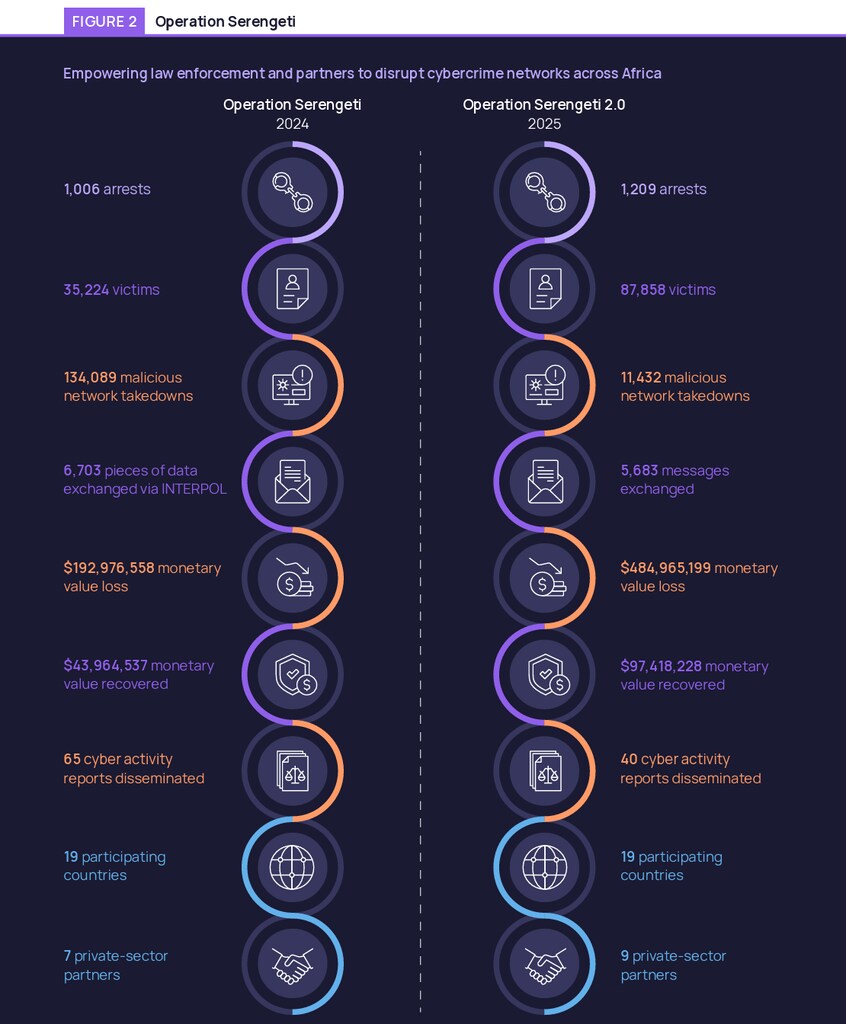
事实令人鼓舞:协调一致的打击行之有效,国际刑警组织的行动证明了这一点:国际刑警组织“红牌行动2.0”该行动于2025年12月至2026年1月开展,联合了16个非洲国家的执法机构,逮捕651人,并追回超过430万美元。行动重点打击涉及高收益投资骗局、移动支付欺诈和虚假手机贷款应用的基础设施及相关人员。
这些行动之所以重要,是因为它们不仅仅是逮捕人员,还针对支撑网络犯罪的底层系统,例如基础设施、资金渠道、设备、账户和实体资产。当威胁以生态系统的形式运作时,这种做法尤为关键。
美国司法部通过其诈骗中心打击工作组采取行动,打击以美国人为目标的东南亚诈骗中心。这些举措不仅旨在起诉个别犯罪者,也致力于拆除实施大规模欺诈所依赖的底层基础设施、资金渠道和犯罪网络。
新加坡的反诈骗工作提供了另一个有益范例。ScamShield是由内政部、新加坡警察部队、开放政府产品部门和国家预防犯罪委员会共同开展的项目,结合公众教育、举报渠道和行动工具,帮助民众识别并应对诈骗。
这些努力虽然各不相同,却遵循一个共同原则:当信息流动速度快于犯罪生态系统的适应速度时,打击网络犯罪的成效就会提升。
网络犯罪图谱展现了共享地图为何重要
网络犯罪网络依赖一个碎片化的应对生态系统。不同组织看到网络事件的不同侧面:一家可能发现钓鱼域名,另一家可能看到基础设施提供商;银行发现欺诈转账,执法部门收到受害者报案,非营利组织发现人口贩运迹象,而网络安全公司则看到恶意软件、命令与控制基础设施或行为者的活动方式。
单独来看,这些信号可能并不完整,但汇总起来就能揭示其运作模式。这正是网络犯罪图谱等倡议的价值所在。通过绘制网络犯罪生态系统,相关各方可以识别威胁行为者、基础设施、市场、犯罪服务和变现链条之间的关系。2026年5月,网络犯罪图谱社区推出了Cosmos,这是一个网络犯罪生态系统开源地图,旨在促进共同理解并推动协调应对。
共享生态系统视图至关重要,因为防御者无需立即铲除每一个犯罪行为者,也能产生影响。他们可以针对关键阻断点,识别共享基础设施,揭露服务提供者,扰乱资金交易,并帮助执法部门将数字证据与实体行动联系起来。这样一来,打击行动才能扩大规模。
情报融合的重要性
在Fortinet,我们与全球伙伴的合作进一步印证了一个关键观点:网络情报与其他形式的情报整合后,效用会更大。
Fortinet的威胁研究和遥测数据有助于了解网络犯罪基础设施、恶意软件、攻击活动、技术手段和行为者的行为。像国际犯罪举报组织这样的机构,在实体犯罪举报、社区情报以及现实犯罪活动线索方面拥有数十年的专业经验。融合这些视角,有助于加深对网络犯罪与实体犯罪交集的理解。
这就是融合中心模式的理念。网络犯罪情报、执法洞察、金融线索、受害者举报、非政府组织数据和实体犯罪线索,有助于揭示任何单一参与者都无法独自发现的联系。
在涉及诈骗、性勒索、人口贩运和其他形式剥削的案件中,这一点尤为关键。切断网络犯罪环节,可以减少造成实体伤害的活动所获资金;而瓦解实体基础设施,则能限制利用网络实施欺诈的能力。这些并非彼此独立的工作,而是同一打击策略中相互关联的组成部分。
下一阶段:融合型犯罪瞄准融合型系统
犯罪融合也关系到技术的未来。随着具身人工智能(即与物理世界互动的系统,例如工业设备、医疗系统、供应链、物流网络和机器人)变得更加分布式,人工智能模型和算力也逐渐向边缘端移动,由此带来诸多重大益处,例如实时信号处理、更快的模式检测和更自主的决策。
但它们也带来了新的依赖关系。当人工智能融入实体基础设施时,网络入侵造成的后果可能不止是数据被盗或系统停机,还会影响生产、物流、医疗服务、安全系统和货物流动。因此,这些环境对融合型犯罪行为者尤其具有吸引力,因为他们已经懂得如何结合网络入侵、欺诈、敲诈和对现实世界的剥削。
这是一个战略警示。随着组织部署更多互联、自主和分布式系统,安全与韧性必须同时考虑网络和实体风险。以这些系统为目标的行为者不会尊重IT、OT、供应链、欺诈和有组织犯罪之间的界限。
组织现在可以采取哪些行动
组织除了提升自身防御能力外,还肩负着重要责任。
1.组织应通过可信渠道共享威胁情报。将指标、基础设施详情、行为者行为、欺诈模式和观察到的策略与其他组织的数据关联起来后,其价值会更高。
2.组织应举报网络事件和未遂欺诈。少报漏报会让犯罪团伙获益。即使事件看似轻微,及时举报也有助于执法部门和行业伙伴发现更大范围的攻击活动、基础设施复用情况和受害者模式。
3.组织应参与公私合作伙伴关系。网络犯罪分布广泛,任何单一公司、政府或机构都无法独自应对。世界经济论坛“打击网络犯罪伙伴关系”和网络犯罪图谱等倡议,为共同研究、协调和打击提供了机制。
4.组织必须推动跨领域合作。网络安全团队需要与欺诈、法律和财务部门建立固定沟通渠道,也要与金融机构、执法部门、非政府组织及专业信息共享团体建立联系。应对融合型犯罪需要整合式响应。孤立行动不足以奏效。
5.组织应着眼于打击,而不只是预防。预防仍有必要,但仅靠预防并不足够。更广泛的目标是增加犯罪生态系统各环节的阻力。这意味着让基础设施更难重复使用、资金更难转移、受害者更难遭受剥削、犯罪行动更难扩大规模。
融合式应对
网络犯罪已成为一种网络化、跨国且日益融合的犯罪活动。我们的应对必须反映这一现实。
与网络对手一样,我们的优势在于合作。我们可以共享情报、关联信号、支持执法、举报事件,并参与绘制、揭露和瓦解犯罪生态系统的集体行动。目标不仅是在攻击波及个别组织后加以制止,还要让网络犯罪的获利能力和扩张能力下降,并削弱其资助更广泛危害的能力。
这需要融合式应对:网络安全专业能力、执法行动、金融情报、公民社会洞察和全球合作共同协作,打击一个共同的犯罪经济体。




