零信任模型已被广泛认可为防范数据泄露、降低供应链攻击风险的有效方法。
现在正是采纳零信任的时候:疫情加速了云计算和远程办公技术的普及,同时企业也在应对日益严格的监管要求。
零信任并不存在万能的产品,也没有唯一的实施方式;它需要一种覆盖整个数字基础设施的分层安全方法。
零信任的概念由来已久。尽管该模型已被广泛认可为防范数据泄露、降低供应链攻击风险的有效方法,但其在私营和公共部门的采纳进展缓慢且不一致。这种局面即将改变。
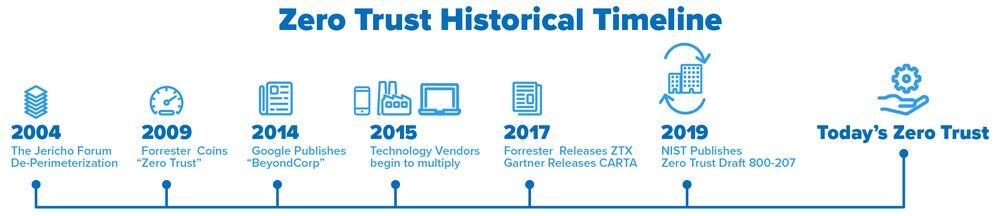
2003年,安全联盟Jericho Forum率先开展了相关工作,奠定了我们如今所称零信任的早期基础。其基本原则是:不应仅因某人或某物位于组织边界之内就信任它。
2011年,Forrester随后提出了零信任模型,其指导原则为“永不信任,始终验证”,并认识到边界防火墙已不足以保护商业机密和资产。
谷歌和微软等多家机构已建立了实施和落地该模型的方法论,但直到现在,该模型仍未被广泛采用。那么,为何现在是采纳零信任的时候,并从其他已踏上这一历程的机构中汲取经验教训?
采纳零信任模型的关键时刻
首先,COVID-19疫情加速了云计算和远程办公技术的普及,进一步改变了攻击面,并加剧了数字供应链的复杂性和相互依赖性。以保护边界为核心的传统“城堡与护城河”思路已不再可行。
其次,企业正面临日益严格的监管要求,以及改善数据隐私的压力不断增大。
第三,拜登政府五月签署的政府政策和行政令等措施,将推动零信任模型的实施,以应对日益增多的恶意行动,这些行动威胁着公共和私营部门,以及个人的安全、隐私,乃至最终的生计。
近期针对Colonial Pipeline和JBS肉类加工公司的攻击表明,各组织必须考虑可能波及更广泛生态系统和社会的影响。
接下来该如何推进?
必须认识到,零信任并不存在万能的产品,也没有唯一的实施方式。它需要一种覆盖整个数字基础设施(包括传统系统和现代系统)的分层安全方法,重点在于在用户访问数字资源的环节设置适当的控制措施,并减少对边界安全的依赖。
虽然零信任尚无普遍认可的定义,但以下原则被认为是制定零信任战略路线图的必要基础:
原则1:对所有用户和数字资源的身份认证与授权方式保持一致,包括 组织内外的任何计算和数据资源。该原则假定组织拥有的数字架构、用户及所有资源均已被充分理解并有完整记录。应采用即时访问机制,在请求发出时对其进行明确的身份验证,而不能因为过去的证书而默认请求是可信的。
原则2:无论网络位置如何,均应保护所有通信,采用加密和多因素认证技术,确保传输中的数据始终受到保护。
原则3:基于最小权限原则授予访问权限,同时依托对所用及所访问的用户、应用和设备的情境感知能力,以及环境和行为属性。应部署基于实时动态策略的“恰好足够”访问机制,确保仅提供所需的访问权限,且仅在请求期间有效。
原则4:对所有数字资源的安全态势和完整性进行持续监测并明确验证,包括可能用于访问某些企业应用的个人设备。需基于多属性数据点,收集有关资产当前状态、健康状况和安全态势的必要信息,这些数据点包括用户身份、用户多因素认证、位置、日期和时间、设备认证、设备健康状况、服务或工作负载、数据分类以及异常情况。这种增强的情境感知能力最终将有助于改进访问决策。
原则5:始终遵循“永不信任,始终验证”和“假定已遭入侵”的指导原则。此类方法有助于将重点放在最大限度降低数据泄露或网络攻击所造成的损害,与防止此类事件同等重要。
尽管实施这些原则可能较为复杂,但事实证明,它们在防范网络攻击以及网络恶意行为者所采用的高级手段方面非常有效。在实施这些原则和必要的访问策略时,最佳做法是重点关注最关键的数据和数字资源。
世界经济论坛在网络安全领域开展了哪些工作
网络安全中心为各方领导人提供了一个可信平台,使其能够共同研判不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中增进理解与信任。
通过促进跨行业合作与洞见分享,该中心帮助合作伙伴增强网络韧性,并应对需要集体应对的挑战。
每个组织通往零信任的道路各不相同。尽管最终状态或许永远无法完全实现,但每个组织都可以踏上这一历程,并开始采纳这些核心原则。
与其他各类变革性举措一样,这需要深入理解不同的零信任方法及其相关机制,并全面评估组织的准备程度、商业效益以及实现运营成效最大化所需的能力。




