三大演变中的现实(推动循环经济、战略性竞合以及技术进步)意味着,价值链中的众多参与者将共享同一个数据驱动的生态系统。
这既带来效率,也带来风险。就后者而言,近期的网络事件表明,攻击某一家企业可能波及依赖它的组织,造成的成本可达数十亿。
要实现繁荣发展,组织必须嵌入预防性网络安全能力,将第三方风险管理、威胁生命周期模型与系统性网络韧性建设相结合。
全球价值链正在经历深刻重塑。世界经济论坛先进制造与价值链理事会近期在迪拜召开的会议上指出,推动循环、自然正向的制造,以及地缘政治向战略性竞合的转变,是主要驱动力。
与此同时,人工智能(AI)、互联机器人和数字孪生等技术的进步正在模糊物理系统与数字系统之间的界限,在推动这一转型的同时,也扩大了新风险的暴露面。
这一转型建立在供应链数字化的早期浪潮之上,从电子数据交换、条形码标准,到射频识别(RFID)和基于传感器的追踪。这些技术实现了规模化自动化,但从未针对当今高度互联的工业环境而设计。
随着工厂、供应商和物流网络日益形成集成化、数据驱动的生态系统以创造新的效率,它们也扩大了犯罪分子瞄准的数字攻击面,使网络事件波及全球相互依存的基础设施,带来前所未有的风险。
因此,系统性网络冲击已成为过去十年的显著特征。
2017年的NotPetya网络攻击表明,单一且未被遏制的事件如何沿全球供应链层层蔓延。该攻击最初通过一次常规软件更新传播,致使马士基、默克和FedEx/TNT等公司陷入困境,造成超过100亿美元的损失,并迫使马士基重建4.9万台笔记本电脑和4000台服务器。
由纽约联储开展的研究后来显示,此次中断如何波及相互依存的企业。这说明网络故障已不再是孤立的IT事件,而是削弱产业连续性与信任的跨行业冲击。
在此背景下,网络韧性已成为信任的基础性促成因素,使创新、可持续性和竞争力能够并行推进。这也是论坛的核心议题,见于报告《从冲击到战略:构建未来30年的价值链》,该报告指出,全球价值链正从单纯追求效率转向追求韧性。
随着相互依存加深、近岸外包、双源采购和数字透明度提升,准时制(just-in-time)思维正在被取代。在塑造这一转型的八大力量中,网络安全如今尤为突出,成为连续性与利益相关方信心的结构性推动力。
为何设计内生的网络韧性对工业创新至关重要
随着先进制造日益数字化和互联,韧性不能再被视为事后考虑。论坛与牛津大学共同推出的《网络韧性指南针》将韧性定义为尽量减少网络事件对组织核心目标影响的能力。
在工业生态系统中,这意味着保护运营连续性、数据完整性、知识产权,以及合作伙伴、监管机构和社会之间的信任。
网络韧性不是一项技术特性,而是一项治理纪律,其衡量标准包括领导层参与度、文化意识,以及将网络指标纳入企业仪表盘。它使生产系统能够同时保持智能与安全。
先进制造越来越依赖能够实时采集和交换海量数据的数字系统。运营技术(OT)与信息技术(IT)的融合,包括智能传感器、工业物联网(IoT)设备和互联机器人,正在推动前所未有的效率、精确度和可持续性。
然而,每一台互联的控制器或设备也可能成为恶意干扰的入口,使局部事件演变为系统性中断。因此,数据完整性与来源可追溯性是核心网络安全问题。

为应对这一风险,设计内生的网络韧性确保创新与防护同步演进。分区监控、网络分段,以及对设备和遥测数据进行零信任验证,是保障运营完整性的必要措施。
创新中心和研究机构通过将安全的数字基础设施与劳动力技能提升及共享治理框架相连接,发挥关键作用。新兴经济体和发展中国家尤其迫切需要推进设计内生的网络韧性,本十年下半段的网络安全挑战与机遇,将与各国数字化的速度和规模相称。
韧性还必须延伸至工厂之外。企业的网络安全态势,取决于其最薄弱供应商的水平。现代生产生态系统依赖数以千计的互联合作伙伴,例如零部件制造商、物流服务商和云平台。
有效的第三方风险管理需要 持续保持警惕、共享情报以及联合恢复演练。
为实现持续演进,具备网络韧性的创新必须成为工业设计的内在特征,确保塑造制造业未来的系统不仅智能高效,还要安全、具备适应性、值得信赖,并能应对日益互联的世界的复杂现实。
具备网络韧性的工业创新将网络安全融入价值创造的每一个环节,从产品工程、自动化到合作伙伴生态系统,确保连接性的进步增强而非威胁生产的根基。
构建集体网络韧性的3个关键要点
1. 网络事件冲击绩效
从NotPetya网络攻击到针对供应链的有组织网络犯罪日益增多,这些网络冲击表明,网络韧性必须以集体方式、在全行业范围内加以应对。
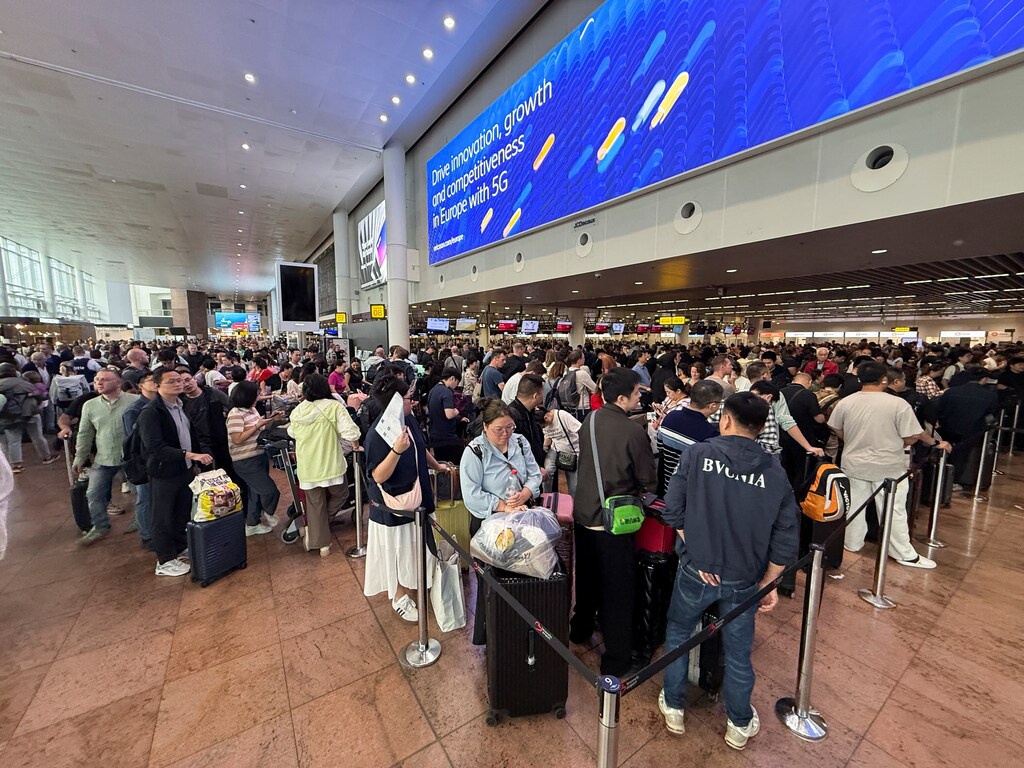
包括2025年8月捷豹路虎(Jaguar Land Rover)的运营中断,以及同年9月柯林斯航空航天(Collins Aerospace)和多个欧洲机场遭遇的事件在内,越来越多的事件表明,网络事件会直接影响日常绩效,分别造成季度损失近5亿英镑以及延误和航班取消。这些事件冲击了界定互联生产网络卓越运营的核心指标(效率、连续性与信任),使数字安全缺失的代价变得切实可见。
2. 在入侵发生前采取行动,可防止大范围损害
在防范准备方面,领先的制造商将其集体行动与网络威胁生命周期模型保持一致,例如MITRE的对手生命周期与ATT&CK框架,该框架提供了对抗性战术的知识库,有助于制定防御方法。在犯罪分子进行侦察或武器化阶段及早发现威胁,可以防止攻击生命周期后期出现的指数级损害。
这一当代治理模式将网络安全从孤立的IT实务,重新定义为保障创新与连续性的跨组织学科。这种前瞻性做法使组织能够协同行动、预判、遏制并化解威胁,以免威胁在其价值链中扰乱生产,同时持续深化对供应链全局风险、行为及相互依存关系的认识。
3. 构建系统性意识方能取得成功
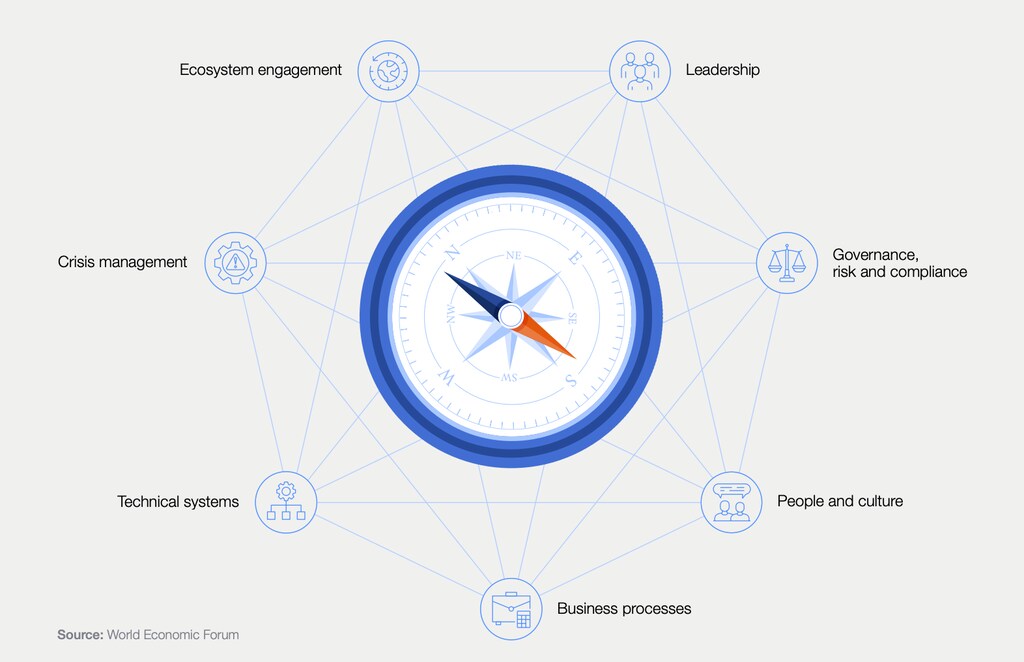
仅靠技术无法实现韧性。因此,《网络韧性指南针》将各项实践归纳为七个领域,构成成熟度路线图:领导力、治理、人员、业务流程、技术系统、危机管理以及生态系统参与。
这些领域理想情况下由首席信息安全官牵头,将网络安全与工业可靠性、环境、社会及治理(ESG)合规性以及运营绩效相连接,并为系统性意识方法奠定基础。该方法整合全组织范围的教育、模拟演练与共享情报,以强化集体警觉。
董事会层面定期开展的网络韧性简报、参与信息共享与分析中心,以及全行业的桌面推演,都是将意识转化为预判的举措示例,这正是工业韧性的文化基石。
从冲击到战略
正如论坛各理事会的迪拜议程所再次确认,生产生态系统的未来正在被重新书写,并取决于三股相互交汇的力量:技术创新,在提升效率的同时引入算法风险;循环经济,要求安全的可追溯性;以及竞合,要求在相互依存中保持韧性。
网络韧性将三者联结起来,确保主权、可持续性与共同进步。要实现繁荣发展,组织必须嵌入预防性网络安全能力,将第三方风险管理、威胁生命周期预防、团队成熟度以及以绩效为导向的指标相结合。
网络安全已不再仅是技术问题,而是一项跨职能、覆盖整个生态系统的治理要务,关乎生存。
为保持领先,组织必须在陷入困境之前走出自身围墙。




