本文于2020年1月4日更新。
新的一年带来了关于网络战可能性的又一轮警报。
这一次,在复杂精密的和重大的数据泄露事件之后,受影响的是Solarwinds这家为《财富》500强大多数企业和美国政府机构提供网络管理服务的供应商,官员们因网络空间的“入侵”而挥舞着“虚拟宣战”的大旗。
多年来也出现过类似说法,声称政府在和平时期攻击平民,2018年旧金山举行的RSA网络安全大会期间就有人提出过这样的观点。这些攻击动用的不是坦克和战机,而是字节和机器人,目标是我们的能源电网、基础设施,甚至是我们的私人财务信息和其他信息。
我们日益频繁地看到报道称,网络入侵已波及由民族国家发起攻击所针对的关键基础设施和金融系统。我们还看到,有人进一步试图影响各国的国内政治机构。据报道,一些国家还在囤积软件和网络漏洞,据称是为了用于间谍活动,或在网络驱动的冲突爆发时派上用场。
即使有些关于网络战的说法被夸大了——而迫在眉睫的“网络末日”之说几乎肯定如此——新技术迅速被用作治国手段,仍会带来模糊性和风险,需要我们加以了解。伴随这一快速变化的技术环境,国际法律和规范环境也可以说是一片模糊。国家和国际机构虽然常说国际法适用于网络空间,但极少数机构能够具体说明这意味着什么;对于如何在个案中适用国际法,也远未形成确定的共识。
因此,在担心我们已陷入网络战之前,首先应弄清网络战可能是什么样子,以及政府、机构、企业和公民可以如何应对。
什么是“网络战”?
网络战这一概念之所以引发如此大的警觉,是因为它既新颖又模糊。与许多新技术一样,它缺乏能够阐明意图、行动和后果的规范与公认定义。各主要国家甚至对是否应将武装冲突法适用于互联网活动存在重大争议。
让情况更加混乱的是,间谍活动、犯罪和黑客行动主义被混为一谈,而在现实世界中,这些行为几乎从不会被归为一类。有时,人们把它们都称为网络战,或是出于语义上的懒散,或是为了夸大所谓的威胁。
要认真看待网络战威胁,我们应认识到,并非所有有害的网络活动都应称为“网络战”,正如国家间并非所有行动都被定义为“战争”。
合理的定义必须考虑具体的侵略形式和预期结果——“网络战”不是犯罪,不是间谍活动,不是宣传,也不是恐怖主义。
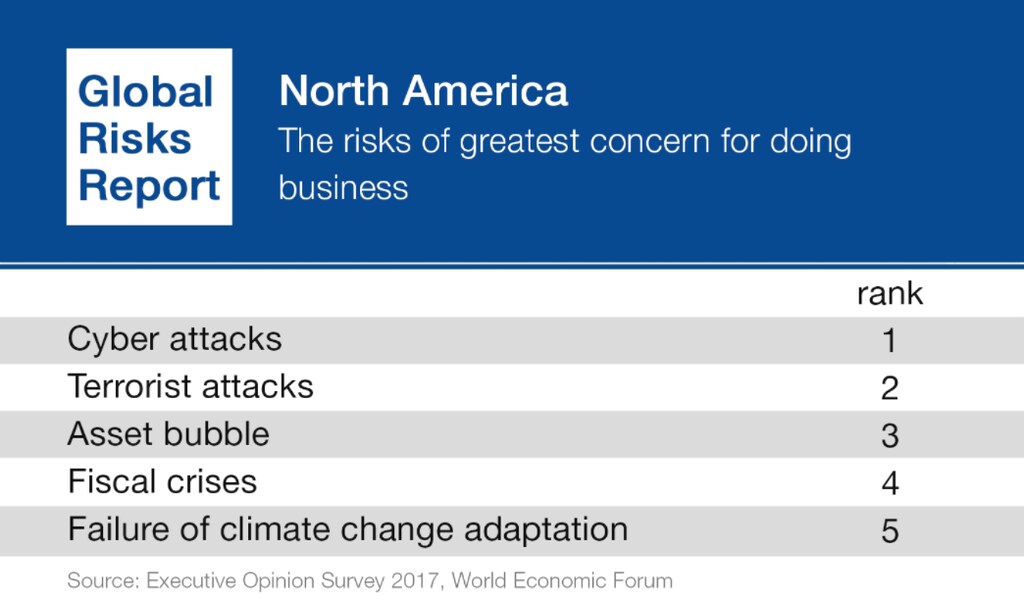
由于这一领域存在模糊性,定义网络战时,往往只是含糊地描述为“对计算机或网络造成损害”——换句话说,就是“我们不希望在网络空间发生的事情”。这些说法不够严谨,无法提供帮助。我们需要更具体地界定希望避免的侵略行为。
因此,“网络战”一词最好理解为:通过数字网络实施的侵略行为,意在对现实世界中的平民或军事目标造成损害,以迫使一个主权国家采取行动或停止行动。
由此推论,行为方必须是另一个国家,因为个人实施类似行动很可能会被称为网络恐怖主义;这就像非国家行为体无论使用何种武器攻击一国的实体资产,都会被称为恐怖分子一样。
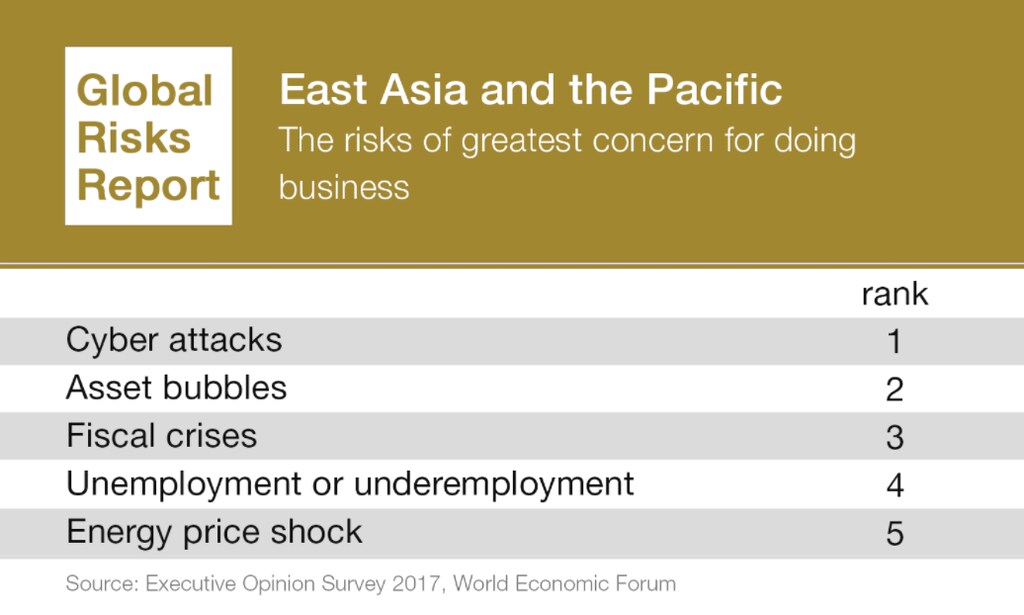
我们正卷入网络战吗?
考察数字空间中的侵略行为,有助于我们将网络战置于具体背景中理解。我们所知最成功的网络攻击包括针对伊朗使用的“震网”病毒,以及针对乌克兰的NotPetya攻击。
“震网”病毒是一种计算机蠕虫,也是首个广为人知、确实造成现实世界损害(尽管程度轻微)的恶意代码案例。与此前的数字入侵不同,“震网”确实意在产生类似于一国过去使用动能武器所造成的效果:摧毁敌方基础设施或武器制造能力。鉴于该恶意软件技术复杂,且目的显然在于地缘政治而非犯罪,这次攻击被归咎于一个民族国家(或多个国家协同行动)。

另一个具有战争性质的代码案例是NotPetya“伪装成勒索软件”的攻击,它重创了乌克兰企业。起初,这次攻击看起来像是一起复杂的勒索软件行动——犯罪分子控制某个组织的网络,并威胁要删除或加密关键数据,除非对方支付赎金。然而,NotPetya直接破坏系统并删除数据,而不是等待赎金或窃取数据,因此大多数研究人员将这种恶意软件视为乌克兰持续战争中的一种武器。
网络战讨论中反复提及的其他著名案例,例如2007年针对爱沙尼亚的网络攻击(被归咎于俄罗斯),或所谓的中国在美国窃取知识产权事件,其手段和影响实际上更接近破坏公物和间谍活动。
与传统战争相比,所有这些网络战及潜在网络战案例或许显得微不足道,但它们表明,各国以网络为手段开展治国活动的方式正朝着令人担忧的方向转变。
首先,这些攻击难以溯源、没有国界且来势突然,显示网络威胁如何侵蚀主权权力。毕竟,从《威斯特伐利亚和约》到数字时代,主权国家始终拥有一些最基本且不变的属性。至少,这些属性包括守卫国家边界的能力,以及对边界内活动拥有一定程度的控制权。当侵略者能够利用无国界网络发动无法拦截或阻止的攻击时,这些属性乃至主权本身都会受到质疑。
其次,利用数字网络发动攻击会严重威胁创新。毕竟,互联网是推动增长的无可比拟的引擎。但真实或想象中的网络威胁都利用着同一网络。因此,人们可能会试图限制连接,或建立彼此隔绝的封闭网络,以求加强控制或安全。
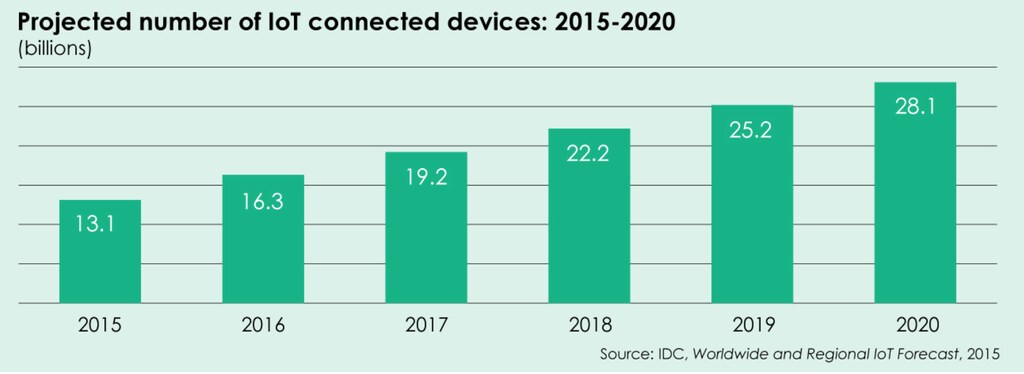
我们能做些什么?
首先,重要的是客观看待风险本身——伤害普通民众、企业和组织的大多数攻击出于犯罪动机,而非地缘政治目的。因此,支持一个可信、安全的互联网,大有助于缓解最严重、最常见的风险。
此外,无论行为方是谁,同样的治理措施和最佳实践都能有效应对大多数威胁——无论处于战时还是和平时期,我们都应关好门,别把窃贼招进来。
世界经济论坛的网络安全中心致力于建立应对网络威胁所需的伙伴关系、工具和能力。该中心尤其将致力于打击网络犯罪,并提供一个共享平台,以了解物联网或人工智能等领域的新兴威胁。该中心还是一个中立平台,让政府与私营部门合作,塑造网络安全治理。
值得关注的是,各方正在开展大量工作,以营造安全与信任文化,并加强或制定迄今仍然缺失的反对网络攻击的规范。甚至可以说,为实现同一目标而相互竞争的努力或许太多了。重要的不是尝试的数量,而是所有行为方——政府、企业和公民——是否愿意共同参与塑造共享的数字文化。
毕竟,数字空间没有边界,又保证匿名,因此充斥着误解的可能性,尤其是对手可能并不完全了解其他国家的秘密黑客正在做什么。
我们越能普遍提升安全性、制止网络犯罪从而降低溯源时的信噪比,并共同制定规范,反对将数字网络用作作战场所,网络战发生的可能性就越低。




