5月12日,全球遭遇史上最严重的网络攻击之一。勒索软件“WannaCry”劫持了至少150个国家和地区23万台计算机中的数据,获利超过80,000美元。
勒索软件一旦启动,就会加密对计算机或网络中数据的访问,直到用户支付赎金。此次攻击感染了全球各地的公共和私营机构,包括英国国家医疗服务体系(NHS)、联邦快递(FedEx)、中国的大学,甚至俄罗斯内务部。
网络犯罪已在全球发展成一个高风险低、回报高的产业。领先的计算机安全公司之一McAfee估计,网络犯罪每年给全球经济造成的损失超过4,000亿美元。预计这一数字还将大幅增长,到2019年将达到惊人的2.1万亿美元。另一方面,互联网连接对全球经济和社会发展的重要性不容低估。互联互通正在改变我们的工作、社交、信息创作与分享方式,也在改变全球人员、思想和物品的流动组织方式。
根据联合国贸易和发展会议(UNCTAD)的数据,2016年电子商务交易额达22万亿美元,相当于全球国内生产总值的3.1%。全球通信网络几乎可以连接世界任何地方的人们和供应链。然而,犯罪分子几乎可以从任何司法管辖区访问这些企业系统,导致网络遭到广泛且有组织的利用。如今的计算机系统极其复杂,代码行数以百万计。即使是最优秀的机构,也难免存在漏洞。因此,开发人员会严格监控软件并频繁更新。
NSA文件泄露促成了WannaCry事件。这些文件披露了Microsoft Windows过时版本中的漏洞,黑客随后利用这些漏洞传播病毒。美国国家安全局(NSA)长期以来一直采取这样的策略:寻找关键软件系统中的漏洞,并囤积相关信息,以便在需要时利用这些缺陷获取政治和军事利益。
过去,这一策略确实在某些情况下取得了成效,例如美国利用“震网”病毒减缓伊朗核技术扩散,或通过“发射前”策略击落朝鲜导弹。然而,最近的攻击暴露了这一策略的明显缺陷:政府方面蓄意缺乏与私营部门(Microsoft)的协调,造成重大经济损失;更重要的是,人们无法访问关键数据,而这些数据对一些人来说关乎生死,NHS的情况便是如此。
医院改道救护车服务并关闭非紧急服务时,一个令人震惊的事实是:任何拥有笔记本电脑和互联网连接的人,都可能影响全球如此多人的生活。互联网的匿名性和灵活性使网络犯罪分子能够以更低的成本和风险访问远程资源,从而让网络犯罪成为有利可图的活动。即使罪犯落网,被盗数据或钱款也可能无法追回。2016年孟加拉国央行遭窃案便是如此:黑客窃取了8,100万美元,款项来自孟加拉国央行在纽约联邦储备银行的账户,随后立即通过菲律宾多家赌场洗钱。迄今仅追回1,500万美元,追回其余款项的希望似乎越来越渺茫。
在互联互通时代,网络武器已成为最具威胁性的攻击手段,其攻击范围广泛,从政治目标到金融盗窃皆有涉及。
然而,网络武器带来的最大威胁在于其可能控制军事装备,而智能武器的使用仍在不断增加。尽管这一领域尚未发生重大攻击,但迹象越来越表明,这确实是一种现实风险。2015年,部署在土耳其与叙利亚边境的德国“爱国者”防空与导弹防御系统遭到入侵,系统在短时间内执行了“无法解释”的指令。尽管此次入侵很快被发现并化解,但不难想象,如果黑客完全控制了这套包含六个发射架和两部雷达的系统,他们可能获得多么灾难性的影响力。
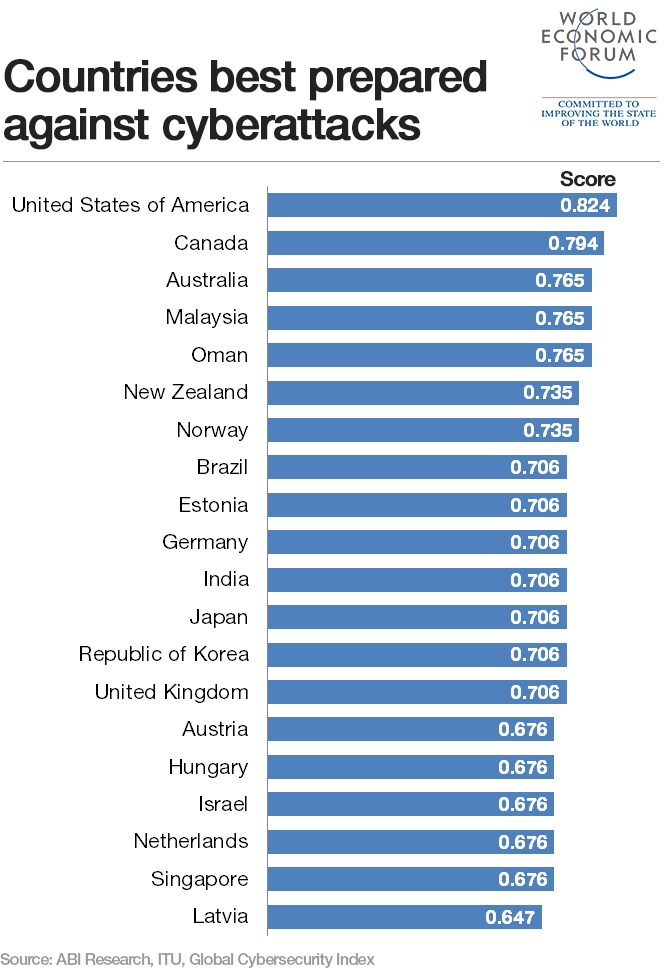
鉴于发生了如此大规模的入侵,全球应对这些风险的准备程度如今正受到严肃审视。
亟须建立一个国际平台,以加强在线基础设施并保护信息资产。WannaCry攻击再次凸显了将运营所必需的计算机系统与互联网隔离的重要性。由于利用互联互通能够为机构带来竞争优势,许多系统或许无法做到这一点;但解决用户的松懈问题,可以在很大程度上限制病毒传播。在大多数情况下,病毒都是在人们点击恶意邮件链接或使用过时系统时传播的,WannaCry攻击就是如此。严格的监控和提高安全意识的措施,加上适当的法律制度,有助于解决这一问题。然而,在监控和隐私问题上,必须审慎权衡日益互联的世界所蕴含的价值,以及运营中断、知识产权损失、公众形象受损和欺诈等风险。
更重要的是,政府与私营部门建立伙伴关系时必须保持透明。如果NSA能在受影响的计算机来不及更新软件之前将安全漏洞告知Microsoft,WannaCry攻击本可以避免,或至少能在很大程度上减轻其影响。
必须将安全融入技术环境,帮助人们了解日常接触的公共和私人信息所面临的风险。随着个人与机构、国家与边界、互联互通与附带损害之间的界限日益模糊,培训、提高意识并与利益相关方合作才是前进之道。




