在一个依赖技术且互联互通的社会中,管理全球供应链中的网络风险至关重要。
市场激励机制错位、风险不平等以及供应链透明度不足,需要新的原则来增强生态系统韧性。
这三项新原则应促进深度嵌入、运用先进技术,并做到适应性强、积极主动。
全球各地的组织越来越多地受到合作伙伴组织发生的网络事件影响。供应链网络事件的数量不断增加,其影响程度也在加剧。
大型组织面临25%的概率遭遇网络攻击,平均补救成本为490万美元。根据Verizon的《2024年数据泄露调查报告》,2023年,涉及软件漏洞的网络事件数量同比增加了180%;其中15%涉及第三方供应商。
更令人担忧的是,影响社会的非预期上游和下游后果。此类风险池最终可能触及网络风险可投保范围的边界。遗憾的是,只有27%的供应链会定期接受客户监测和评估。
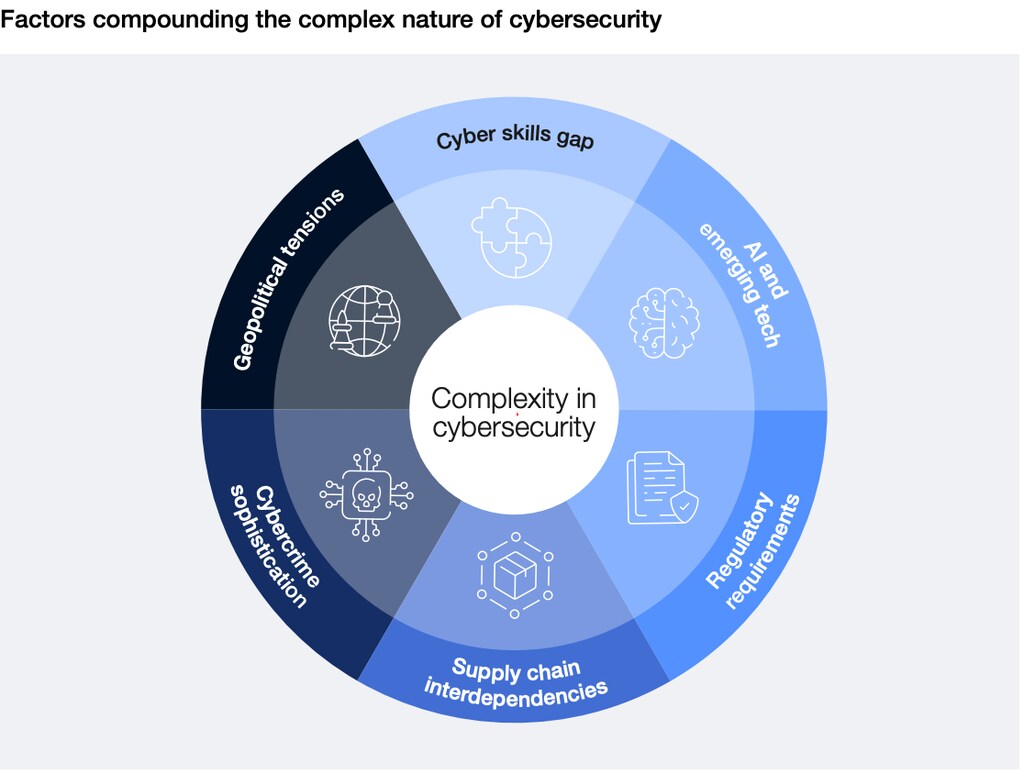
现有应对这些挑战的方法成效不足。面对供应链中有限的透明度、组织间安全风险不平等以及市场激励机制错位,供应链网络风险管理上的缺口在所难免。这导致供应链网络风险评估不足、组织间沟通与合作不畅,并造成严重后果。
2024年7月发生的一次全球IT服务中断,是由CrowdStrike引发的一起非故意供应链网络事件,导致全球数千家组织的850万套系统崩溃。事件源于一次有缺陷的数据库内容更新,造成的社会总损失超过100亿美元。如果有人蓄意设计类似事件,后果可能严重得多。
然而,在这次全球IT服务中断之后,市场讨论中鲜少谈及供应链网络风险管理。讨论大多聚焦于这起特定事件的技术层面和战术应对,也有组织间关于谁应为损失负责的推测性指责。
另一个例子是,Change Healthcare处理了美国近40%的150亿笔医疗理赔。2024年2月,Change Healthcare遭到攻击,导致未支付理赔积压,使医生诊所和医院面临紧迫的现金流困境,也限制了患者获得医疗服务的机会。此外,数百万人的敏感医疗数据被泄露至暗网,UnitedHealth Group为恢复工作耗费了25亿美元,而这一切都源于单点故障。
社会已经遭受了许多影响重大、后果深远的全球供应链安全事件,包括针对马士基的NotPetya攻击、针对SolarWinds的Sunburst攻击、对MOVEit发起的网络攻击,以及针对Okta的供应链攻击行动。然而,最糟糕的情况可能还在后头:许多高管预计,未来几年将发生灾难性网络事件。
鉴于其社会影响,必须加强供应链网络风险管理。通过立法(例如欧盟的NIS2以及美国证券交易委员会的网络安全规则),组织董事会已被赋予管理这些风险的职责。然而,目前评估组织间全球整体数字依赖关系的能力有限,因此也难以评估这些依赖关系带来的风险及韧性影响。供应链安全事件不断增加,可能侵蚀信任与信心,并最终阻碍数字化进程。
建立稳健的框架
2024年5月,MIT CAMS与德国政府的网络安全创新机构Agentur für Innovation in der Cybersicherheit GmbH(Cyberagentur)合作,在MIT召开了一场重要研讨会,旨在建立更稳健的框架,以管理供应链中的网络风险并增强网络韧性。研讨会汇聚了来自不同领域的思想领袖,包括首席信息安全官、网络保险专家、科技公司高管、监管机构、市场分析师和学者。
讨论围绕以下三个重点领域展开:
1. 加强治理、监督与协作
强调建立协调一致的治理架构,以及利益相关方之间协同努力的重要性,从而确保全面监督并有效管理网络风险。
2. 推动系统性网络韧性
推广能够提升供应链整体抵御网络威胁能力的战略和实践,确保供应链能够承受中断并从中恢复。
3. 推进风险评估与缓解
制定完善的风险评估方法和缓解策略,主动识别并应对供应链中的潜在漏洞。
世界经济论坛如何应对全球网络安全挑战?
网络安全中心提供一个值得信赖的平台,让领导者汇聚一堂,理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联互通的数字世界中增进理解与信任。
通过促进跨行业协作和洞见分享,该中心帮助合作伙伴增强网络韧性,并应对需要集体行动的挑战。
应对全球供应链风险的三项原则
讨论形成了三项关键原则,被认为对于组织有效应对供应链网络风险并增强韧性至关重要:
1. 促进深度嵌入
将韧性融入供应链,并深植于不同协作组织的流程和文化之中,确保其成为运营和战略决策的基本要素。
2. 运用先进技术
采用前沿技术增强网络防御能力、简化风险评估并提升整体韧性。
3. 做到适应性强、积极主动
培育灵活且着眼未来的组织思维,使组织能够迅速适应不断演变的网络威胁,并主动采取措施缓解风险。
这些原则对于所有三个重点领域都至关重要,为管理网络风险、增强供应链韧性提供了全面的方法。
降低全球供应链风险的三种方式
为降低供应链中的网络风险并增强网络韧性,企业应:
1. 促进深度嵌入以推动协作
由于组织深度嵌入供应链之中,整个供应链的集体资源、知识和经验超越了任何单个组织的能力,从而使竞争合作成为可能。竞争合作让竞争者能够在特定领域开展协作,例如增强网络韧性。例如,他们可以分享相关威胁信息和最佳实践,在价值链或行业内开展联合网络演练,互相协助缓解网络风险,并加强协作以提升业务连续性和灾难恢复能力。
此外,大型企业可以在减少安全能力不平等方面发挥关键作用。这一作用远不止于提供实施建议或安全意识培训等常见做法。中小企业往往缺乏获取某些必要安全能力所需的资源和资金。若在供应链层面考虑部署并为某些安全能力配置资源,而不是由各个组织分别承担,就能提升可及性、扩大规模经济效益并增强供应链韧性。这种协作会影响参与组织的运营、战术和战略层面。
2. 运用先进技术加强网络风险的衡量与管理
具备强大算力的前沿技术方案,以及云技术和人工智能,使我们能够捕捉供应链的系统结构和复杂背景,并将相关信息有效传递给参与方。例如,拥有多个独立组件的企业和工业环境现在可以进行量化,并从韧性角度加以优化。
MIT近期基于4万多家公司数据开展的网络风险分析研究通过实证确认,供应链特征是网络风险的重要驱动因素,能够显著提升外部安全评分等指标的表现。遵循图论的供应链数据驱动算法可以精准找出威胁韧性的供应链关键环节,从而确定资源和工作重点,以增强韧性。
Asvin Labs的研究表明,联邦学习能够显著增强组织自身的网络安全洞见,同时提升整个生态系统的洞见。通过共同共享和训练的人工智能模型汇聚数据,是其中的关键。广受认可的网络风险量化方法可以轻松适用于信息技术与运营技术并存的复杂环境。显然,人工智能的进步对于改变网络安全军备竞赛
并创造更好的决策和防御机会至关重要。
3. 积极主动地适应网络威胁
适应性和主动性会影响供应链的架构设计与监督。韧性要求供应链的适应性架构具备内嵌的持久性和系统之系统思维,以便吸收网络攻击造成的冲击。这种架构设计应包含通过冗余容量和缓冲机制实现的冗余,以弥补能力缺口;也应具备多样性,因为人员、流程和系统的异质性可以限制特定网络攻击的传播。此外,还必须具备模块化,使遭到入侵的系统能够被隔离,从而限制其对整个供应链的影响。

有助于增强韧性的监督需要管理者具备卓越的前瞻能力。管理前瞻能力是指预见未来,或探索与业务环境相关的绩效指标未来可能状态的能力,以便提前采取相应行动。借助仿真技术可以提升管理前瞻能力。仿真辅助技术能够构建虚拟战略副本,呈现网络安全和供应链等多维复杂环境。这类仿真可以提供一个交互式探索环境,帮助高管找到能够提升供应链绩效、增强韧性的最佳战略选项,并改进管理仪表板和报告,以预测关键绩效指标未来的行为趋势。
此外,以供应链为重点的攻击者与防御者仿真游戏可以提升管理者的意识,帮助他们积累管理经验法则,从而加强决策,增强韧性。通过这种方式,仿真有助于缩小攻击者与防御者之间的差距,让董事会成员有更多时间从战略层面预判未来可能发生的重大事件。
未来之路
应对网络风险、增强韧性已超出单个组织的职责范围。增强全球供应链的网络韧性,需要践行这三项关键原则:加强协作,运用先进方法强化衡量与评估能力,并以更强的适应性和主动性应对新兴网络威胁。
作者感谢Sander Zeijlemaker(CAMS)、Raphael Yahalom(CAMS)、Ranjan Pal(CAMS)和Mirco Ross(Asvin.io)在整个项目过程中给予的宝贵指导、付出、领导和支持。




