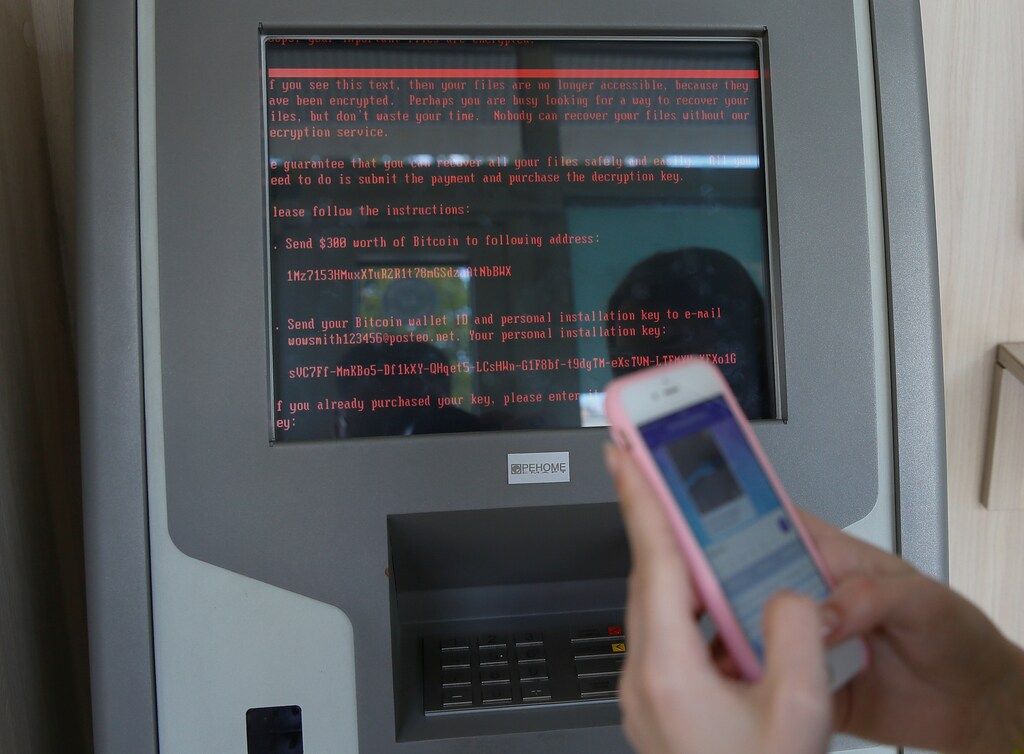
乌克兰冲突中的网络攻击少于预期,而动能打击则更多。
冲突中网络战事不激烈,是因为此类攻击造成的影响有限,尽管公众普遍认为其潜在危险规模巨大。
网络攻击的可逆性是其风险受到限制的一个因素,尽管这类攻击的威胁仍可能十分显著,尤其是在与其他形式的行动结合时。
乌克兰冲突在许多方面都出乎意料,网络安全界尤其如此。
许多人预期的“网络战”并未发生,因为这些行动未能产生任何战略影响,而俄罗斯进攻行动中的网络领域基本已退居幕后。
同样,尽管乌克兰“IT军团”曾成为引人注目的新闻,但那些声称帮助该国国防部针对俄罗斯基础设施和网站开展行动的国际及乌克兰志愿黑客,实际贡献至多只是微乎其微。冲突仍以动能作战为主,这种情况似乎不太可能改变。
然而,这一结果引出了一个简单却重要的问题:网络行动为何没有在乌克兰冲突中发挥更大作用?答案或许能帮助我们了解未来的冲突,尤其是人们担心网络行动规模过大或出现其他形式混合战争的情形。
关于网络行动在冲突中所起作用的争论由来已久,但它的“珍珠港时刻”尚未到来。政治学家托马斯·里德认为“网络战”从未发生,也不太可能发生;而该领域的另一位学者洛伦佐·弗朗切斯基-比凯莱则表示,这一术语“被用在了不恰当的情境中”,还可能导致“夸大其词”。
几乎没有先例能反驳里德和弗朗切斯基-比凯莱的观点。只有少数网络行动引起公众关注,例如“奥运会行动”——针对伊朗核设施——以及“辉煌交响曲行动”——针对恐怖组织“伊斯兰国”(ISIS)。但无论是作为混合战争的一部分,还是单独行动,都没有明确实例表明它们改变了局势。

可逆的网络攻击
坦率地说,网络攻击造成的影响并不大,这也许有悖直觉,尤其是人们常常提及诸如核武器可能遭黑客入侵、金融系统可能彻底瘫痪等灾难性情景。即使后者成为可能,网络行动的一项根本局限也很快会显现出来——可逆性。
网络行动与动能打击方式之间的主要区别在于,动能打击发生后,遭受破坏的目标往往会在更长时间内无法恢复。要理解这一点,可以将攻击的可逆性——或持久性——放在一个连续谱上考察。
连续谱的一端是核攻击的持久性。实体或动能攻击的持久程度各不相同。例如,炮击对建筑物造成的严重损坏可能需要数年才能修复;如果冲突持续多年,需要修复的建筑数量不断增加,修复所需时间就可能更长。即使是轻武器造成的损坏,也可能持续一段时间,波斯尼亚城市莫斯塔尔或萨拉热窝的情况便是明证。损坏规模本身也可能妨碍修复(并降低可逆性)。
相比之下,网络攻击已被证明相对容易恢复。例如,美国最大的输油管道科洛尼尔管道于2021年5月遭受勒索软件攻击,停运仅五天;而乌克兰的多座风电场遭受实体破坏,至今已受影响数月;随着冲突持续,受影响时间可能还会更长。
有人可能会认为,网络行动构成的是经济安全威胁,而非军事威胁,因此为间接战争提供了机会。然而,乌克兰冲突的数据让这一观点受到质疑。
作为参考,清洁技术公司 IB Centre Inc. 的首席执行官维塔利·达维指出,冲突导致乌克兰60%的工业企业停产或被摧毁;Kosatka Media估计,可再生能源装机容量中有30-40%遭到破坏。
如今已经清楚,网络行动构成的威胁与乌克兰冲突爆发前的预期有所不同。当然,这并不意味着网络行动没有威胁,也不意味着可以低估网络风险。
托马斯·约翰斯迈尔,Verisk 旗下财产理赔服务部(PCS)负责人
此外,PCS——我在数据与分析公司 Verisk 所领导的团队——估计,网络因素可能只占该冲突行业整体承保损失的不到1%,大部分损失来自海事、能源和工业等类别。最后,据基辅经济学院估计,实体破坏造成的经济损失可能高达1270亿美元。
网络攻击的可逆性应成为网络安全领域的一项基本考量。无论是网络战行动,还是针对商业目标的单独、独立攻击,都应如此。
超越威慑
将威慑作为战略手段已经过时。网络安全无疑需要采取预防措施,但可逆性也表明,投入资源用于恢复至关重要。加快从可逆攻击中恢复,有助于及时、经济地恢复正常。在这种情况下,安全既关乎事前防范,也关乎事后应对。
如今已经清楚,网络行动构成的威胁与乌克兰冲突爆发前的预期有所不同。当然,这并不意味着网络行动没有威胁,也不意味着可以低估网络风险。
网络行动造成中断、经济损失和其他损害的可能性依然存在,而且这种威胁可能演变,尤其是在与其他形式的行动结合时,从动能战争到“信息对抗”皆是如此。
然而,讨论网络威胁如何演变时,也必须考虑可逆性如何限制风险。这是网络领域在当前冲突中未受重视的原因之一,也可能为未来冲突提供参考。
文中观点仅代表作者本人,除非另有说明,不一定代表他人观点。PCS 是 Verisk 旗下业务,通常为全球再保险和保险挂钩证券(ILS)市场提供数据与分析服务。PCS 收集特定事件的已报告损失信息,平均涵盖市场约70%。文中任何关于行业整体的说法,均基于这项研究及作者对行业趋势的看法,不一定代表业内其他人士的观点。




