• 大多数企业想当然地认为其供应商具备网络安全能力。
• 应以确保整个组织安全为重点,取代产品认证。
• 以色列国家网络局(INCD)的新应用有助于加强网络安全审计与认证。
由于大多数中小企业(SMEs)的运营预算较低,它们大多没有在网络安全上投入足够资源。因此,它们正日益成为网络犯罪分子的首选目标,既可能被直接攻击,也可能被用作攻击跳板,进而侵入其所供应的大型企业、政府机构或关键基础设施。目前,供应链网络攻击在数量和复杂程度上都在急剧上升。
中小企业的重要性毋庸置疑:据欧盟网络与信息安全局(ENISA)介绍,中小企业是欧盟经济的支柱,占所有企业的99%,并雇用约1亿人。美国经济在比例上也并无不同。中小企业为大型企业及广大民众提供服务和产品。因此,作为供应链的关键组成部分,它们必须得到保护,以抵御网络威胁。
以色列国家网络局(INCD)开展的一项研究显示,许多中小企业抱怨不同客户和监管机构提出的要求过多且各不相同。大型企业投入大量资源,依据ISO 27036、800-161等标准制定各自的网络风险管理要求,但往往只接受供应商的声明,而不坚持要求有效的审计结果。根据ISO的调查,2019年全球仅有36,362家组织获得ISO 27001认证。该国际标准规定了100多项用于管理信息安全的不同控制措施。
鉴于风险普遍存在,英国国家网络安全中心(NCSC)发布了供应链安全指南,帮助企业更好地掌控网络安全。该指南相当详尽,指导企业了解并管理源自供应商的风险,但所需的大部分工作仍须由企业自行完成。
实现更强的网络安全有多种途径,主要是对产品和服务进行认证。我们认为,要完善这一流程,就需要提升供应商作为组织的整体网络卫生水平,而不仅仅是其特定产品。
确保通过供应链采购的产品经过认证且具备网络安全能力,当然是一个重要层面。然而,产品认证可能仅针对特定版本有效,下一版本便可能失去相关性。从客户角度出发,必须以针对供应商的认证体系来补充安全体系。企业需要确保其所依赖的供应商保持标准的基本网络卫生水平,从而显著降低风险。
现有框架中的缺口
检查内容
现有认证框架包括ISO 27001、NIST及其他与IT安全相关的IT安全标准,但这些标准大多表述较为笼统。因此,需要比现有通用框架更详细、更清晰、更具网络安全针对性的语言。网络领域变化非常迅速,恶意活动也在持续演变。因此,需要建立明确的控制措施,并根据不断演变的风险及TTP(战术、技术与程序)持续更新。
如何认证
虽然已有与“如何认证一个组织”相关的通用标准,但这些标准的网络安全针对性不足。ISO 27002等同类标准同样适用于对组织的环境规范或网络安全进行认证,而我们认为,网络安全有其独特性,应当制定专门的详细标准。
检查某项控制措施是否在组织中得到良好落实,有多种方式。但我们应当建立更详细、更清晰的程序,并借助相关且明确的审计工具,检查和核实相关控制措施已得到执行。此外,即使在初次认证之后,也应对供应商进行定期监测,以确保其能够适应变化。
由谁来检查
显然,确有许多经验丰富、最适合此项工作的优秀认证机构;然而,大多数国家并未规定担任认证机构的最低官方要求。因此,有必要为网络安全认证机构建立基本要求体系。
由于商业活动具有全球性,因此需要建立一个广泛认可的框架,以支持网络安全领域可靠的认可与认证流程,且该框架须持续更新并以证据为基础。政府与私营部门应携手合作,承担弥合这一差距的责任,建立一套被广泛接受的框架,并在志同道合的国家之间相互承认类似框架。
以色列案例研究
INCD一直致力于在国内市场上弥补上述缺口,倾听并咨询来自不同行业的企业、监管机构、认证机构和组织的意见。其成果是成功落实了一套框架,该框架包含两层认证,并通过INCD设计的在线应用程序实施。
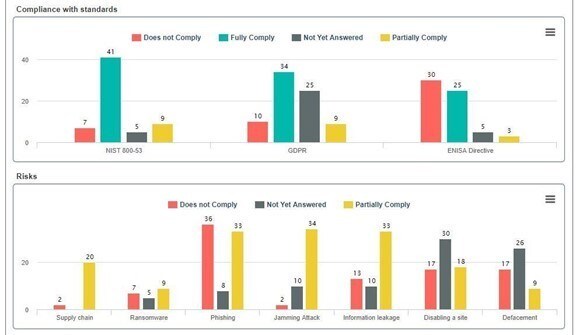
每家供应商都需在该应用程序中注册,并填写一份基于ISO 27001和NIST标准的实用且详细的问卷,问卷中包含关于应检查哪些控制措施以及如何检查的具体说明。INCD持续分析网络攻击和TTP,并及时更新《网络防御方法论》以及应用程序本身的具体要求。该应用程序分析结果并生成评分图。结果可与特定客户共享。这是第一层自我评估,其相关性和针对性远高于单纯的供应商声明或一般性检查。
第二层是认证层,由经认证的外部审计人员核实问卷是否已正确填写。这些认证机构已获得认可机构的认可;在以色列,该认可机构为INCD。
全球基于风险的框架
理想的情况是,多个国家就此类问卷达成一致并采用全球统一的体系。一个国家的客户可以信赖另一个国家的认证供应商,并确信这些供应商已由专业且经认证的审计人员,依据具体、详细且更新后的要求完成审核。
朝此方向迈出的重要一步,是建立一套获得众多国家认可的认可-认证体系。该体系应包括官方认证机构的认可体系、供应商的认证体系,以及广泛接受的认证程序,并定期更新、频繁检查。此类程序应与当前的具体威胁、控制这些威胁所需的工具,以及所要求的行动标准相关联。
世界经济论坛在网络安全领域开展了哪些工作
网络安全中心为各方领导人提供了一个可信赖的平台,使其能够共同理解不断演变的网络风险及其系统性影响。该中心致力于在日益互联的数字世界中建立理解与信任。
通过促进跨行业合作与洞察分享,该中心帮助合作伙伴增强网络韧性,应对需要集体应对的挑战。
近期发生的全球性攻击,例如针对SolarWinds、Orion等的攻击,已表明供应链给全球企业带来的风险。目前的产品认证框架中存在一个缺失的层面,即超越该标准的层面。我们的替代框架通过将供应商视为组织来应对这一缺口,并增进客户与供应商之间的信任。让我们从基于合规的体系转向更加基于风险的框架。




