世界经济论坛的数字信任倡议旨在促成利益相关方就数字信任的含义达成全球共识。
该倡议明确了可采取哪些措施,通过安全保障和负责任地使用技术,提高数字技术的可信度。
在论坛2021年网络安全年会上,围绕数字信任的讨论成为焦点。
“如果说数据是数字经济的命脉,那么它的核心就是数字信任”。这句话出自普华永道首次发布的《数字信任洞察》调查,该调查于2018年发布。时至2021年,这番话依然切中要害:世界正经历一场针对技术的全球性反弹,公众对数字化的支持也在减弱。
事实上,爱德曼的《2021年信任度晴雨表》显示,这场“科技反弹”已广泛蔓延。报告指出,2012年至2021年间,全球对科技行业的信任度从77%降至68%。公众对科技日益疑虑,错误信息、个人隐私、5G网络和人工智能偏见等问题位列担忧事项前列。
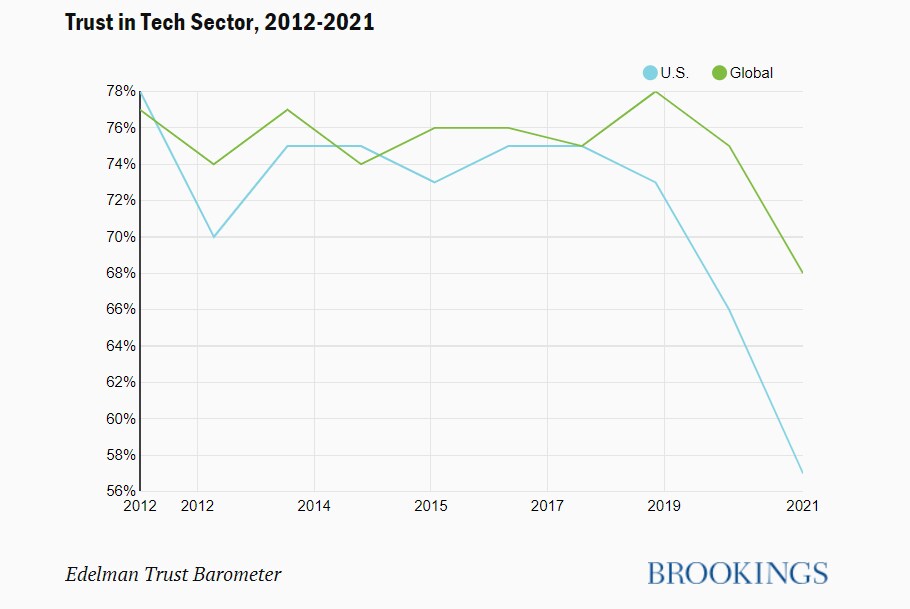
数字信任的流失表明,许多人担忧当前技术在他们生活中所扮演的角色。新冠疫情带来的限制促使全球数百万人转向在线学习、远程医疗、远程办公和电子商务,这一时期尤其凸显了这个问题。
普华永道的2021年信任度调查承认了这种数字观念的转变。该公司网络安全、隐私和取证业务全球负责人肖恩·乔伊斯(Sean Joyce)指出,疫情导致了巨大变化,以至于“我们曾认为属于‘未来状态’的事物,实际上很快就被采用了”。
从这个角度看,对技术的不信任可能会阻碍促成创新的开放式全球合作。为应对这一威胁,公共部门和私营部门的合作伙伴必须携手行动,不仅要保护系统和数据安全,还要维护并捍卫新创新的技术完整性。
来自各行各业的利益相关方必须携手合作,重建人们对构建安全数字世界所需的人才、流程和技术的信心。为此,世界经济论坛的数字信任倡议旨在促使关键利益相关方就数字信任的含义以及可采取哪些可衡量的措施,通过安全保障和负责任地使用技术提高数字技术的可信度,达成全球共识。
通过这项倡议,论坛将推动采用更安全、更可信的技术,以帮助公民、企业和政府摆脱“不信任陷阱”。2021年11月,论坛举办了网络安全年会,信任相关讨论成为会议焦点。
会上,我们邀请网络安全领域的全球领袖分享他们对负责任地使用技术的看法和专业见解,并探讨网络安全如何增进人们对数字空间的信任。以下是四位奋战在数字安全一线的领袖分享的见解。
恪守问责。制定规则和法律的人,也必须遵守这些规则和法律。
马修·普林斯(Matthew Prince),Cloudflare联合创始人兼首席执行官,美国
你们正在采取哪些措施来建立数字信任?
Cloudflare本质上是一家经营信任的公司。我们要求客户对我们的系统给予极大的信心和信任,相信我们能保障他们的数据安全、确保系统可靠,并确保数据以极快的速度传输。对我们而言,信任的根基始于透明。无论对内还是对外,你们所做的事都需要公开透明。这意味着犯错时要承认错误、作出解释、清楚地说明情况,并承诺不再犯同样的错误。信任也包括恪守问责,这意味着制定规则和法律的人也必须遵守这些规则和法律。
马修·普林斯,Cloudflare联合创始人兼首席执行官,美国
我们的网络安全战略由三大支柱构成,其中首要支柱就是信任。
吉姆·阿尔科夫(Jim Alkove),Salesforce首席信任官,美国
作为贵组织的首席信任官,你如何让信任成为优先事项?
信任是我们公司的基石,写在我们的文化、技术以及对客户成功的关注的基因之中。我的首要任务是建立并维护一种信任优先的文化,让Salesforce的每一位员工(超过50,000名)都致力于将安全置于自己一切工作的中心。
这意味着,无论身处哪个业务领域——从IT和运营到销售和客户服务——我们每个人都致力于保护客户。从入职第一天起,我们就培训每位员工树立高度的安全意识:设置强密码、启用多重身份验证(MFA)、修补企业系统等。
此外,我们帮助客户履行安全这一共同责任中的自身部分,为他们提供一套通用控制措施,并通过培训和行业最佳实践赋能,例如要求所有客户在访问Salesforce应用和服务时采用MFA。作为回报,我们会透明地沟通Salesforce的安全、性能和可用性状况,实时告知成功与失误。
吉姆·阿尔科夫,Salesforce首席信任官,美国
通过技术赋能人们,可以让他们在工作中更容易做正确的事,也更难做错事。
朱迪思·武申尼克(Judith Wunschik),西门子能源全球首席网络安全官兼全球网络安全负责人
你们如何在组织中培育并建立安全文化?
我们从高层定下基调,并根据员工的岗位职责提供充分培训。经过正确培训的员工可以发挥带动作用,例如参与代码开发、搭建新服务器或特权访问管理系统。但培训行政助理,或直接面向董事会成员开展网络系统培训,则是另一回事。我们倡导开展涵盖客户在内的联合培训,因为协作具有价值。
你们还需要更进一步,通过技术赋能人们,让他们在工作中更容易做正确的事,也更难做错事。然后,要让他们成为其产品和客户的关键“信任利益相关方”,使他们遵循规则并非只是听从网络安全团队的指令,而是因为客户对此有所期待。因此,对我们而言,关键在于拥有强有力的中央领导层来推动这些培训,从而通过协作建立数字信任和数字文化。
朱迪思·武申尼克,西门子能源全球首席网络安全官兼全球网络安全负责人,德国
在自身网络安全方面,我们相信超额投入的价值。
乌迪·莫卡迪(Udi Mokady),CyberArk董事长兼首席执行官
企业如何将网络安全和信任融入组织中的人员与流程?
从网络安全到产品开发,在自身网络安全方面,我们相信超额投入的价值。对我们而言,关键要求是打下坚实的威胁意识基础,并采取相应的必要安全措施。例如,在CyberArk,我们会在产品开发周期的每个阶段安排兼具开发人员身份的安全专业人员参与。
持续开展高阶培训,使这些嵌入团队的安全专业人员能够向周围的开发人员提供新兴威胁和最新最佳实践的信息。这会形成一种安全专业知识的协作体系,我们常称之为“安全公会”,也就是说,这些人属于一个特别的团队。新员工很快就会明白,我们确实重视安全,他们可以在安全可靠的环境中磨练技能,从而为所有开发人员营造积极的文化。
乌迪·莫卡迪,CyberArk董事长兼首席执行官
企业今天可以采取哪些措施来促进数字信任?
建立值得信赖的企业,意味着把信任作为最高价值。没有什么比每天赢得员工、客户、合作伙伴和社区的信任更重要。
今后,客户不会与他们不信任的公司开展业务。他们希望建立更直接、更值得信赖的关系。信任的范畴可能远大于安全,涵盖道德、隐私、可用性和透明度,但安全仍然是信任的基石。没有安全基础,其他任何信任支柱都可能无从建立。因此,企业比以往任何时候都更需要将安全融入所做的一切。
吉姆·阿尔科夫,Salesforce首席信任官,美国
组织需要从文化角度着手建立数字信任,让这种文化渗透到组织中的每一个人。这意味着每位员工都需要了解并认同组织对数字信任的做法。这种做法不仅应融入他们所做的一切,也应配以一定程度的问责机制。我建议企业将数字信任政策的细节写入章程或其他正式的企业指导文件。
乌迪·莫卡迪,CyberArk董事长兼首席执行官
世界经济论坛在网络安全方面开展了哪些工作
网络安全中心提供一个值得信赖的平台,让各方领袖齐聚一堂,理解不断演变的网络风险及其系统性影响。中心致力于在日益互联的数字世界中增进理解与信任。
中心通过推动跨领域协作和见解分享,帮助合作伙伴增强网络韧性,并应对需要集体行动的挑战。
我敦促首席执行官和投资者将数字信任与企业章程联系起来。数字信任是一种需要正式确立的网络安全商业模式。对于科技行业的领袖,要明确自身的范围和资产,并监控由谁管理这些资产。组织的安全态势和成熟度应始终通过关键绩效指标进行跟踪。但归根结底,信任是一种感受,而非一门科学,它基于人们的认知。对于网络安全企业而言,隐私、可持续发展、法律保护和实体安全都与信任密切相关,因为一切彼此相连。
朱迪思·武申尼克,西门子能源全球首席网络安全官兼全球网络安全负责人,德国
我认为,实施成本效益最高的一项政策是营造一种不追责个人的文化。人终究是人,会犯错;关键在于从错误中吸取教训。如果能营造一种让人们分享自己所犯错误的文化,就能从中学习,这一点至关重要。尽一切可能,不要惩罚无心犯错的人。
建立一种承认错误并坦诚面对错误的文化。这将促进问责。团队成员犯错时,要想想如何解决问题,并从技术和文化层面缩小影响范围。这才是建立内部信任的关键。没有内部信任,就无法建立外部信任。因此,要从不追责个人的文化开始,从透明、一致和问责开始。这些正是信任建立的基础。
马修·普林斯,Cloudflare联合创始人兼首席执行官,美国




