如果你失去了所有个人文件,例如家庭照片、研究资料或业务记录,会意味着什么?你愿意花多少钱把它们找回来?一种新兴的网络犯罪正是利用这些问题的答案牟利。
你可能听说过病毒和恶意软件。这些危险的软件可能侵入你的电脑并造成严重破坏。恶意软件作者意在窃取你的数据,并扰乱数字设备的正常运行。
还有一种是勒索软件。网络犯罪分子制作这种软件,向无辜用户勒索数据;它正迅速成为个人、小型企业和公司用户共同面临的威胁。
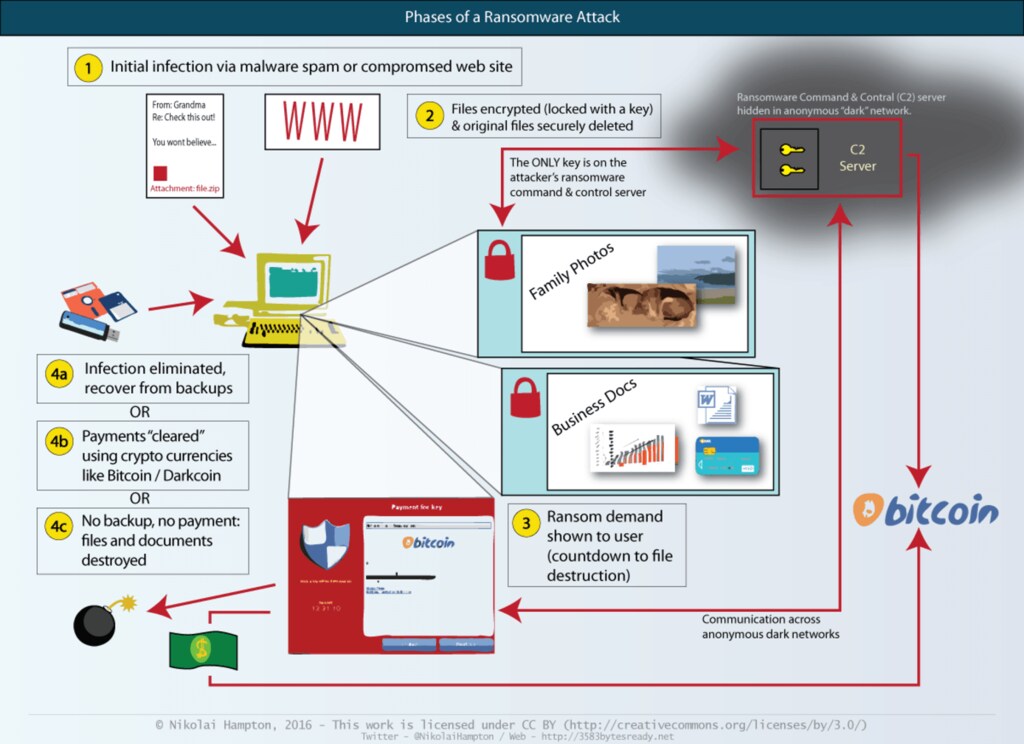
与恶意软件不同,勒索软件不会窃取数据,而是通过加密文件将数据扣为人质,然后在受害者的屏幕上显示勒索通知。它要求受害者支付赎金,并威胁称否则就会销毁数据。
勒索软件的概念已存在 20 多年,但直到 2012 年,几项关键技术进步才汇聚到一起,使其得以迅速发展。
如今,勒索软件已经演变。它会加密文件,利用“暗网”隐藏攻击者身份,并使用(或者说滥用)加密货币,例如比特币,以防执法部门追查赎金并找到攻击者的藏身之处。
勒索软件开发者只需少量前期投入,被抓获的风险也很低,却能获得丰厚回报:行业估算显示,投资回报率为 1,000% 至 2,000%。
是什么推动了勒索软件的蔓延?
支付少额赎金,实际上只会让问题恶化。不付赎金,你会失去数据;付了赎金,你就助长了日益严重的问题。
然而,对勒索软件制作者来说,这是利润丰厚的生意。行业数据差异很大,但有报告称,开发者每年收入可超过 100 万美元,足以吸引熟练的程序员和工程师。
有许多报道称澳大利亚企业支付了赎金。就连当局也未能幸免,美国有数个警察部门为恢复文件而支付了赎金。我们甚至看到有报道称,联邦调查局(FBI)专家建议受害者,如果需要取回数据,就“直接支付赎金”。
勒索软件最令人担忧的是,它适应安全防护措施的速度。我们最近研究了勒索软件的演变,发现开发者正在从早期版本的错误中吸取教训。每一代勒索软件都加入了新功能,并改进了攻击策略。
我们还发现,近期超过 80% 的勒索软件变种使用了先进的安全功能,因此难以检测,几乎不可能“破解”。终端用户的处境不容乐观:勒索软件越来越多地采用先进的加密、联网、规避检测和支付技术。开发者犯的错误也更少,编写的软件“更好”。
不难想象,有勒索软件开发者正在设法攻击企业数据库,或开发能够潜伏起来、识别你所有备份磁盘的版本。
如何保护自己
未经攻击者允许,不可能从勒索软件中恢复文件,因此你需要从一开始就避免数据丢失。最好的做法是保持良好的“数字卫生”:
不要落入社会工程学或网络钓鱼的圈套。这类攻击中,攻击者会试图诱使你向其透露敏感信息。如果你收到来自祖母或同事的可疑邮件,点击之前先问问自己,这种情况是否反常。如果不确定,请通过其他方式联系发件人,例如打电话核实。
除非确认软件、插件或扩展程序来自信誉良好的来源,否则不要安装。如有疑问,先询问,并只从可信的下载来源获取软件。也千万别因为一时好奇,捡起路上发现的 USB 闪存盘。
定期更新软件(包括操作系统、网络浏览器和其他已安装的软件),确保始终使用最新版本。
备份!重要文件应像贵重物品一样妥善保管。准备一把 USB 闪存盘,每天或每周轮换备份;不要让闪存盘一直插在设备上(当前的恶意软件变种能够扫描可移动 USB 磁盘)。保留多个副本,就能让攻击者试图以数据勒索你的行为几乎毫无意义。
勒索软件是切实存在的威胁。其快速蔓延源于攻击者承担的风险较低、经济回报丰厚。我们都需要抢占先机。现在就开始行动,防患于未然!




